

Коли офіси компанії розташовані в різних містах та на різних континентах, підтримка злагодженої роботи команд перетворюється на логістичний кошмар. Обмін конфіденційною інформацією між локаціями потребує швидких, безпечних та надійних каналів. Саме це полягає основна цінність віртуальних приватних мереж (VPN). Але якщо ви коли-небудь запитували, як працюють VPN, відповідь полягає в тому, як вони долають розрив між приватними потребами та публічною інфраструктурою.
Механіка тунелю
У найпростішому вигляді сервер VPN діє як шлюз. Він використовує публічну мережу (зазвичай відкритий Інтернет) для підключення віддалених сайтів та користувачів до єдиного об’єднаного цілого. З’єднання не є фізичним. Воно «віртуальне» та маршрутизується безпосередньо з приватної мережі або від стороннього провайдера послуг віддаленому користувачеві через Інтернет.
Магія полягає у шифруванні. Коли дані надсилаються через цей тунель, вони шифруються. Навіть якщо зловмисники зможуть перехопити трафік у громадській мережі, вони побачать лише безглуздий набір символів. Вони не зможуть прочитати його, змінити чи вкрасти.
Епоха виділених ліній
Щоб зрозуміти, чому VPN стали нормою сьогодні, нам потрібно повернутися до того, як усе було влаштовано раніше. Декілька років тому для з’єднання комп’ютерів між офісами доводилося орендувати виділену лінію. Такі технології, як ISDN (Integrated Services Digital Network – інтегрована цифрова мережа з інтеграцією послуг), забезпечували з’єднання зі швидкістю, наприклад, 128 кбіт/с. То була приватна лінія, орендована у телекомунікаційної компанії.
Вони працювали. Вони були безпечні. Але вони також були дуже дорогими. Вартість зростала залежно від відстані. Якщо у вас є один офіс у Нью-Йорку та один у Лондоні, вартість виділеної лінії може бути астрономічною. Ці сполуки утворюють глобальну мережу (WAN), але є високі фінансові бар’єри розширення.
Завоювання Інтернету
Потім Інтернет став популярним. Провайдери Інтернет-послуг (ISP) почали пропонувати більш швидкі та надійні з’єднання за частку вартості виділених ліній. Бізнес не просто перейшли на Інтернет; вони оптимізували його використання.
Першим кроком стала інтрасіть. Це приватна внутрішня мережа, доступна лише для співробітників. Це дозволяє віддаленим колегам обмінюватися робочими столами та ресурсами так, якби вони знаходилися в одній кімнаті. Однак інтрамережі мають обмеження. Вони залишаються у межах будівлі. Додаючи сервери VPN поверх цієї інфраструктури, компанії можуть розширити доступ до інтрамережі для будь-якої людини в будь-якому місці. Домашні офіси та віддалені філії раптово отримали доступ до тих же файлів та програм, що й штаб-квартира, без необхідності оплачувати приватні лінії.
За межами переговорної
VPN еволюціонували. Вони більше не використовуються лише бізнесом. Приватні особи також оцінили їхні переваги. Люди, які стурбовані безпекою публічних мереж WiFi або бажають анонімно здійснювати онлайн-транзакції, підписуються на платні споживчі VPN-сервіси.
Механізм аналогічний корпоративній моделі, але потік користувача відрізняється. Замість підключення до приватних серверів компанії ви підключаєтеся до серверів вашого VPN-провайдера для доступу до Інтернету. Перевага? Безпека та конфіденційність.
VPN захищає ваш комп’ютер, смартфон та інші пристрої від хакерів та шкідливого програмного забезпечення, а також захищає вашу особисту інформацію та комунікації від сторонніх очей.
В умовах зростання кіберзлочинності цей захист став необхідністю для багатьох. Користуватися споживчим VPN легко. Завантажте програмне забезпечення. Встановіть його. Підключіться до сервера. Після активації ваша онлайн-ідентичність буде прихована. Ваш інтернет-провайдер не зможе бачити, що ви робите. Ваше розташування буде приховано. Історія вашого браузера буде зашифрована.
Це особливо корисно для мандрівників. Публічний WiFi в аеропортах та готелях часто буває незахищеним. VPN створює безпечний тунель, який запобігає крадіжці ваших облікових даних локальними хакерами. Він також дозволяє оминати географічні обмеження. Отримуйте доступ до міжнародного потокового контенту, включаючи локальну бібліотеку Netflix. У країнах із суворим інтернет-цензурою, таких як Китай та Росія, деякі VPN-сервіси можуть допомогти вам зберегти доступ до заблокованих веб-сайтів та соціальних платформ.
Аналогія з островом
Якщо ви хочете візуалізувати різницю між цими варіантами мереж, уявіть кожну локальну мережу (LAN) як острів.
Ви живете на острові посеред безкрайнього океану. На обрії видно тисячі інших островів. Є й сусіди. Решта знаходиться в далекій далині. Загальним засобом транспорту з-поміж них є парою.
Ось у чому проблема. На поромах немає приватності. Усі люди на судні бачать, чим ви займаєтесь.
Уявіть, що кожен острів є приватною локальною мережею (LAN). Море – це інтернет. Подорож на паролі аналогічна до підключення до веб-сервера або пристрою через загальнодоступну мережу. Ви не можете контролювати свою інфраструктуру. Ви не можете контролювати маршрутизатор. Ви не можете контролювати кабель. Ви і всі інші на човні опинилися в пастці.
Ця втрата контролю створює ризик безпеки. Підключення двох приватних мереж з використанням загальнодоступного ресурсу, такого як Інтернет, наражає вас на ризик.
Рішення у вигляді мосту: оренда каналів зв’язку
Давайте змінимо сценарій. Ваш острів вирішує побудувати міст до сусіднього острова. Це забезпечує більш простий, безпечний та прямий шлях для подорожей.
Це дорого. Навіть якщо острови знаходяться близько один до одного, будівництво та обслуговування такого мосту обходиться у велику суму. Однак потреба у надійному та безпечному поєднанні настільки велика, що ви готові заплатити цю ціну.
Тепер уявіть, що ваш острів хоче підключитися до третього острова. Це дуже далеко. Ви оцінюєте вартість розширення цього мосту. Вона просто неймовірна. Ви не можете собі цього дозволити.
Це і є оренда каналу зв’язку.
Цей міст існує окремо від моря. Він безпосередньо з’єднує острови. Компанії вибирають цей варіант з міркувань безпеки та надійності. Їм потрібно з’єднувати віддалені офіси. Але якщо ці офіси знаходяться на відстані тисячі миль, вартість стає непідйомною. Чим далі відстань, тим вища ціна.
Альтернатива у вигляді підводного човна: VPN
То як же віртуальна приватна мережа (VPN) вписується в цю аналогію?
Уявіть, що кожен остров має міні-підводний човен. Ці підводні човни мають певні характеристики.
- Швидкість. Вони швидкі.
- Мобільність. Ви можете брати їх із собою куди завгодно.
- Невидимість. Ви можете ховатися від інших кораблів та підводних човнів.
- Надійність. Вони працюють безвідмовно.
- Масштабованість. Додавання нових підводних човнів після першої покупки обходиться недорого.
За допомогою цих підводних човнів острів’яни можуть перетинати океан у будь-який час. Вони зберігають приватність та безпеку. Вони невидимі для морського трафіку.
По суті, так і працює VPN.
Видалені пристрої мережі можуть безпечно обмінюватися даними. Вони використовують Інтернет як засіб зв’язку зі своєю приватною локальною мережею. З’єднання зашифровано. Воно захищене від сторонніх очей.
Чому важлива масштабованість
VPN має одну велику перевагу перед орендованими каналами зв’язку. Це масштабованість.
Легко додавати користувачів у свою мережу VPN. Підключайте користувачів у різних місцях без прокладання нових фізичних кабелів. Відстань не має значення. VPN дозволяє підключатися до кількох географічних точок по всьому світу за мінімальних додаткових витрат.
При оренді каналів кожна нова філія вимагає прокладання нової дорогої фізичної лінії. У разі VPN ви просто вказуєте ще одну кінцеву точку. Інфраструктура залишається незмінною. Структура витрат змінюється кардинально.
Це підводить мене до наступного питання. Який VPN є добрим? Вам слід зосередитися на конкретних перевагах та функціях, які перетворюють простий зашифрований тунель на потужний бізнес-інструмент.
Віртуальні приватні мережі (VPN) призначені для створення захищених зашифрованих тунелів між мережами на базі публічної інфраструктури, такої як Інтернет. Йдеться не тільки про приховування вашої IP-адреси. Головна мета – підтримувати довірене з’єднання, щоб сторонні не могли читати вашу інформацію. Перш ніж занурюватися в технології, що лежать у їх основі, корисно зрозуміти, чому ці послуги справді корисні для бізнесу та приватних осіб.
Що ви отримуєте від VPN
Добре спроектований сервіс VPN має пропонувати більше, ніж просто конфіденційність. Йдеться про інфраструктуру. Ключові переваги включають можливість охоплювати кілька географічних локацій без потреби орендувати дорогі фізичні лінії. Підвищується безпека передачі. Це дозволяє віддаленим офісам та співробітникам отримувати доступ до внутрішньої мережі компанії (інтранету) так, якби вони були безпосередньо підключені до локальної мережі, використовуючи лише свої існуючі інтернет-з’єднання. Це також має практичні переваги. Співробітники можуть заощаджувати на витратах на поїздки, працюючи з віртуального офісу. Віддалені працівники часто більш продуктивні, коли мають стабільне з’єднання.
Не всім бізнесу потрібні усі функції. Проте компанії, що впроваджують VPN, повинні відповідати трьом непорушним вимогам.
- Безпека: Тунелі повинні захищати дані, що передаються. Навіть якщо зловмисник прослуховує ваш трафік, ця інформація має бути марною.
- Надійність: З’єднання мають бути стабільними. Видалені користувачі та офіси повинні мати можливість підключатися без затримок, незалежно від навантаження на сервери. Якість послуги не повинна знижуватися просто тому, що система обробляє максимальну пропускну здатність.
- Масштабованість: У міру зростання вашого бізнесу зростає і інфраструктура VPN. Вам не потрібно руйнувати всю систему, щоб додати одного користувача.
Компроміси в галузі конфіденційності
Публічні провайдери VPN зазвичай оцінюються за двома показниками: кількістю даних користувачів, які вони логують, та кількістю країн, де вони розміщують свої сервери. Головна обіцянка VPN – збереження конфіденційності даних користувачів. Ви можете обійти географічні обмеження, маскуючи своє місце розташування. Розглянемо обслуговування потокового мовлення, обмежений конкретної країною. VPN дозволяє отримати доступ до такого вмісту.
Немає єдиного стандарту налаштування VPN. Ця відсутність єдності означає, що доводиться робити вибір. Вам необхідно вибрати відповідний протокол для вашої мережі, а також методи автентифікації та безпеки. Ви повинні розуміти, як ці компоненти взаємодіють. Якщо ви створюєте власне рішення, вибір правильної комбінації лежить на відповідальності.
Віддалений доступ через VPN
Термін VPN часто є синонімом віддаленого доступу. Цей тип дозволяє одному пристрою підключатися до приватної мережі. Це основна робоча конячка сучасного гібридного формату роботи.
Як це працює
При підключенні до VPN для віддаленого доступу пристрій встановлює безпечний зв’язок із серверами вашого провайдера. Цей процес включає кілька рівнів. Спочатку клієнтське програмне забезпечення пристрою починає рукостискання (handshake) із сервером. Це рукостискання підтверджує вашу особу. Потім створюється зашифрований тунель. Весь інтернет-трафік маршрутизується через тунель. У цьому випадку використовується IP-адреса сервера VPN, а не ваша особиста IP-адреса.
Протоколи мають значення
Не всі тунелі створені рівними. Вибраний протокол визначає швидкість, безпеку і сумісність.
- OpenVPN: Стандарт з відкритим вихідним кодом. Широко підтримується і вважається безпечним. Добре працює на більшості пристроїв.
- WireGuard: Новий конкурент. Код простіше, тому в ньому менше помилок. Працює швидше, ніж старіші протоколи.
- IKEv2/IPsec: Підходить для мобільних пристроїв. Він також витончено обробляє зміни мережі, наприклад, перемикання Wi-Fi на мобільні дані.
Вибір правильного протоколу це не просто технічна деталь. Він впливає на ваш повсякденний досвід. Повільні протоколи можуть викликати роздратування під час перегляду веб-сторінок. Слабкий протокол залишає вас уразливими.
Чому компанії звертають на це увагу
Для бізнесу віддалені VPN-мережі стирають межу між фізичними офісами та розподіленими командами. Це забезпечує безпечний доступ до внутрішніх ресурсів: файлових серверів, баз даних, внутрішніх інструментів. Без VPN пряме розкриття цих систем в Інтернеті небезпечне. VPN додають шари аутентифікації та шифрування. Вони не пускають зловмисників.
Але ж це не панацея. VPN захищає ваше з’єднання. Кінцеві пристрої не захищені. Якщо ваш ноутбук заражений шкідливим програмним забезпеченням, VPN не завадить крадіжці ваших даних. Тунель безпечний. Пристрій з іншого боку може бути небезпечним.
Користувач
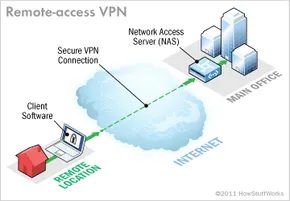
Віддалений VPN (VPN для віддаленого доступу) виконує просту, але критично важливу функцію: дозволяє окремим користувачам підключатися до приватної мережі з будь-якої точки світу. Для людини, що знаходиться на іншому кінці з’єднання, це відчувається так, ніби він безпосередньо підключений до серверів офісу. Розглянемо велику корпорацію, яка має сотні торгових представників, які роз’їжджають країною. Без віддаленого VPN ці представники були б ізольовані від внутрішніх інструментів. З ним вони отримують безперешкодний доступ до захищених ресурсів, наче сидять за своїми робочими столами.
Ця технологія також відома як віртуальна приватна мережа dial-up (VPDN). Назва надсилає до ранніх днів інтернету, коли для підключення потрібно набирати номер сервера через аналогову лінію. Сьогодні це обладнання пішло в минуле, але основна концепція залишилася незмінною.
Щоб це працювало, необхідні два різні компоненти.
Шлюз: Сервер мережного доступу
Першим елементом інфраструктури є сервер мережевого доступу (NAS). У професійному сленгу його часто вимовляють як “назз”. Ви також можете почути, що його називають медіа-шлюзом або сервером віддаленого доступу (RAS ).
Примітка: Не плутайте це з мережним сховищем даних (Network-Attached Storage), яке використовує ту ж абревіатуру, але призначене для зберігання файлів, а не для керування підключеннями.
NAS може бути виділеним апаратним пристроєм або однією з кількох програмних програм, що працюють на загальному сервері. Це кінцева точка, до якої підключаються користувачі з публічного інтернету. Перед наданням доступу NAS потребує дійсних облікових даних. Він перевіряє ці дані за допомогою вбудованого механізму, або шляхом запиту до окремого сервера аутентифікації, розташованого в іншому місці мережі.
Клієнт: Програмне забезпечення на стороні користувача
Друга вимога – клієнтське програмне забезпечення. Співробітникам потрібна програма на своїх комп’ютерах для встановлення та підтримки тунелю до NAS.
Більшість сучасних операційних систем поставляються з вбудованими VPN-клієнтами, здатними обробляти підключення віддаленого доступу. Однак деякі пропрієтарні системи вимагають, щоб користувачі встановлювали конкретну сторонню програму. Це клієнтське програмне забезпечення виконує дві основні завдання:
- Туннелювання : воно встановлює безпечний шлях до NAS, що ідентифікується за його інтернет-адресою.
- Шифрування : воно керує криптографічними ключами, які роблять потік даних нечитаним для сторонніх.
Ви можете глибше вивчити те, як саме працюють протоколи тунелювання та шифрування, пізніше в цьому огляді, але поки що важливо розуміти, що клієнтське програмне забезпечення є мостом між користувачем та захищеною мережею.
Хто керує інфраструктурою?
Великі організації з потужними ІТ-відділами зазвичай купують, розгортають та обслуговують власну інфраструктуру віддаленого VPN. Вони мають експертизу для вирішення нюансів розгортання та поточного обслуговування.
Малі підприємства чи компанії без спеціалізованого ІТ-персоналу часто передають ці обов’язки на аутсорсинг. Вони покладаються на корпоративного провайдера послуг (ESP ). ESP бере на себе налаштування NAS та забезпечує його працездатність, дозволяючи бізнесу зосередитись на своїй основній діяльності, а не на логістиці мережевої безпеки.
За межами окремих користувачів
Віддалені VPN відмінно підходять для окремих користувачів. Вони вирішують проблему співробітника у відрядженні чи віддаленого працівника. Але що відбувається, коли потрібно підключити філій офіс? Десятки або навіть сотні співробітників можуть потребувати одночасного доступу до центральної мережі.
Віддалений VPN не є найефективнішим рішенням для підключення цілих офісів. Для цього бізнес звертається до іншої архітектури.
VPN «точка-сайт»
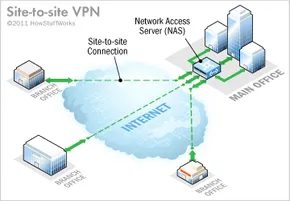
Від одного сайту до іншого, а VPN acts як цифровий most. Connect several fixed locations via public Internet, ефективно expanding вашу компанію в міжнародній мережі. Увійдіть, щоб виконати ваші дані в одному будинку, ви можете використовувати свої ресурси з ланцюжка офісу на іншій стороні світу, і якщо ви були розташовані next to a server.
Цей arrangement є важливим для зростаючих компаній з дошками branches. It’s no just about convenience. Це про основнеобгрунтування unified infrastructure.
Intranet and Extranet model
Існують два основні типи мережевих мереж. Type you choose depends on who you need to to talk to.
Intranet based VPN For internal use. Якщо ваша компанія має багато remoteoffices і ви збираєтеся використовувати їх як єдину приватну мережу, це є спосіб, що йде. Connect individual local area networks (LANs) до wide area networks (WANs). result? A seamless on-premisses environment across geographically dispersed sites.
The door to extranet-based VPNs is a bit wider. Це applies if you have a close relationship with another party (supplier, partner or major customer). Створити надійний tunnel між локальною мережею та іншою частиною локальної мережі. Це дозволить вам збиратися в shared spaces без exposing вашого core intranet до навколишнього світу. Насолоджуйтесь benefits of integration without security risks of full access.
Why equipment matters
Although site-to-site VPNs and remote access VPNs share some underlying technology, their goals are different. Remote access VPNs зазвичай потрібні окремі користувачі, щоб log in via client software on laptops. Site-to-site VPNs повинні бути transparentі для користувачів.
Ideally, ви хочете зменшити потребу для VPN клієнта software on every computer. Instead, спеціальна техніка може йти до глибокого життя. Пристрій розташований на краю мережі і автоматично створюють tunnels. Це cleaner, faster, і lesn prone to user error.
How data is hidden inside the tunnel
З якою думкою про ваші статеві статі охороняються на chaotic public internet? Через tunnel.
Якщо ви маєте файл, він є складений в пакетах. The tunnel wraps each packet inside another packet before sending it. Case protects the contents from the public. Це забезпечить надходження інформації з віртуальним private corridor.
Цей процес layering process називається encapsulation.
Пристрої на одному кінці зв’язку (названий ланцюжок interfaces) handle this wrapping and unwrapping. Ваші IT team configures ці interfaces для використання specific tunneling protocols. Також відомо, що є введенням протоколу, цей standard defines how data packets є bundled.
Think of it like shipping a delicate item. Vendor packs the item (passenger protocols such as IP) в boxes (tunneling protocols). Військові компанії ведуть boxes on the truck (transport protocol) і drives the highway (internet). Ви придбаєте truck, Open box і витягніть з пункту. Box захищає пункт при транспортуванні. A highway is just a route.
Більшість VPNs use this method. However, деякі послуги як ExpressVPN offer split tunneling. Це feature puts you in control. Ви можете вибрати, які додатки обмінюються повідомленнями через надійний VPN tunnel і які використовують стандарт, високошвидкісний локальний зв’язок. Це є надійним комплексом для широких і сильних дій, які не потребують об’яви.
Speak the same language
Найпершою комп’ютерною мережею були tribes. Microsoft використовує NetBEUI для Windows. Apple використовується AppleTalk. Вони не повторюють саму мову. Коли hybrid мережі emerged, системи повинні були встановлювати translators в гараж.
The Internet has changed that. Hardware and software має бути перезазначено для використання як TCP/IP stack.
Майже всі комп’ютери завжди використовуються за допомогою TCP/IP протоколу. Це один шпальт handles everything from addressing to transmission. It’s why a Windows може can talk to a Mac, which can talk to a Linux server, і which can talk to a router in Tokyo. Standardization is the backbone of global connections.
The Gear Behind the Curtain
为了使这一切成为可,您需要网络边缘的特定硬件。
Технічно можна запустити VPN на звичайному сервері. Проте більшість компаній так не роблять. Вони віддають перевагу обладнанням, спеціально призначеним для цього завдання.
Малий бізнес може обслуговувати всю інфраструктуру самостійно. Як альтернатива вони можуть передати ці завдання провайдеру бізнес-послуг. Великі компанії з розподіленими філіями часто обирають розміщення у центрі обробки даних (colocation). Це означає оренду місця у спеціалізованому дата-центрі, орієнтованому на високу швидкість та безперебійну роботу. Ви отримуєте інфраструктуру, а провайдер відповідає за електропостачання та оптоволоконні лінії зв’язку.
Немає єдиного стандарту для налаштування VPN. При проектуванні розширення мережі необхідно враховувати вашу стек обладнання.
Базова інфраструктура
Спочатку вам потрібен мережевий сервер доступу (NAS). Це ключовий пристрій для віддаленого доступу VPN. Воно створює тунелі та підтримує їхню роботу.
Далі йде брандмауер (firewall). Він створює надійний кордон між вашою приватною мережею та публічним Інтернетом. Його можна налаштувати на блокування трафіку певними портами TCP або UDP. Це потрібно навіть у тому випадку, якщо у вас немає VPN. Шкідливий трафік з Інтернету не звертає уваги на наявність або відсутність тунелю.
Аутентифікація, авторизація та облік (AAA) забезпечуються AAA-сервером :
– Аутентифікація підтверджує вашу особу.
– Авторизація визначає, до яких ресурсів вам дозволено доступ.
– Облік фіксує ваші дії під час сеансу підключення.
Найчастіше використовуваним інструментом є RADIUS. Так, ця назва надсилає до часів dial-up-підключень. Проте реальність змінилася. Сервер RADIUS, інтегрований у VPN, обробляє аутентифікацію всіх підключень через NAS.
Виділене vs. загальне обладнання
Ці компоненти можуть працювати на спільному сервері. Однак тут є ризики. Страждає безпека, знижується надійність.
Малий бізнес може використовувати брандмауери та програмне забезпечення RADIUS на стандартному (commodity) обладнанні для економії коштів. Проте зі зростанням компанії звичайні сервери стають вузьким місцем. Потрібна оптимізація.
Спеціалізоване обладнання для VPN
Якщо у вас недостатньо стандартного обладнання, ви можете придбати спеціалізоване обладнання. Його купують у великих постачальників мережного обладнання.
- Концентратор VPN (VPN Concentrator) : замінює сервер AAA на стандартному пристрої. Він використовує комбінацію апаратних та програмних засобів для створення тунелів та обробки величезної кількості одночасних підключень.
- Маршрутизатор із підтримкою VPN : стандартний маршрутизатор, що додає специфічну для протоколів маршрутизацію трафіку VPN.
- Брандмауер із підтримкою VPN : традиційний захист, який також керує протоколами, специфічними для VPN.
- Клієнт VPN : спеціальний пристрій, який використовує програмне забезпечення тунельного інтерфейсу. Це знижує навантаження окремих комп’ютерів. Програмне забезпечення клієнта більше не засмічує кожен кінцевий пристрій.
Ми розглянули типи обладнання. Тепер давайте заглянемо «під капот» і подивимося на шифрування та протоколи, які забезпечують безпеку всієї системи.
Спонсорована посилання: Натисніть тут, щоб дізнатися більше про обладнання для VPN та встановлення VPN на маршрутизатор.
Шифрування та протоколи безпеки у VPN
Шифрування – це механізм, що перетворює інформацію, що читається в нечитаний код. Тільки пристрій із правильним декодером може звернути цей процес і знову зрозуміти повідомлення. Ймовірно, ви використовуєте його щодня, чи це блокування файлів на жорсткому диску або відправка конфіденційних електронних листів. Двигуном цього процесу є ключ шифрування. Він вказує комп’ютеру, які саме математичні операції необхідно виконати для заплутування чи розшифровування даних.
Існує два основні способи зробити це: симетричне шифрування ключів та асиметричне (публічне) шифрування.
При симетричному шифруванні всі сторони використовують один і той самий ключ. Одна людина використовує цей ключ для шифрування повідомлення, а інша для його розшифровки. Це швидко та ефективно, але вам потрібен безпечний спосіб спочатку передати ключ.
Публічне шифрування складніше, але вирішує проблему розподілу ключів. Кожен користувач має пару ключів. Будь-хто, хто хоче надіслати вам повідомлення, може використовувати ваш відкритий ключ. Ваш закритий ключ зберігається у секреті. Ви шифруєте своїм закритим ключем, а одержувач розшифровує відкритим ключем. Зачекайте, що це не зовсім так. Зазвичай відправник використовує відкритий ключ одержувача для шифрування, а одержувач використовує свій закритий ключ для розшифрування. Це гарантує, що лише передбачуваний одержувач зможе прочитати повідомлення.
Захист тунелів за допомогою IPSec
Віртуальна приватна мережа (VPN) створює безпечний тунель для ваших даних. Дані шифруються на одному кінці та розшифровуються на іншому. Але однієї пари ключів недостатньо для створення тунелю. Нам потрібен протокол, який визначає, як дані упаковуються та надсилаються.
Якщо це тунель «сайт-сайт» (наприклад, з’єднання двох офісів), ви зазвичай побачите Internet Protocol Security (IPSec) або Generic Routing Encapsulation (GRE).
GRE щодо простий. Він просто надає каркас для інкапсуляції різних типів мережного трафіку, щоб його можна було надіслати через мережу IP. Самі дані не шифруються. Він просто знає, як переносити корисне навантаження.
IPSec – це «важкоатлет». Він широко використовується для захисту трафіку в мережах ІР, включаючи відкритий Інтернет. Працює між маршрутизаторами, брандмауерами, настільними комп’ютерами та серверами. IPSec використовує два підпротоколи для забезпечення безпеки пакетів даних.
- Encapsulated Security Payload (ESP): Це основний робочий конячок. Симетричний ключ використовується для шифрування даних (корисного навантаження) всередині пакета.
- Authentication Header (AH): Використовує хеш-функцію в заголовку пакета. Це допомагає приховати метадані, такі як особа відправника, доки пакет не досягне місця призначення.
IPSec працює у двох режимах. Режим транспорту (Transport mode) шифрує дані лише між двома конкретними пристроями. Туннельний режим (Tunnel Mode) шифрує весь пакет, включаючи заголовок. Саме це використовує VPN. IPSec ESP та AH використовуються разом для створення віртуального тунелю між двома мережами.
Віддалений доступ та варіанти PPP
Тунель VPN для віддаленого доступу (який дозволяє підключати ноутбук до корпоративної мережі) зазвичай базується на Point-to-Point Protocol (PPP). PPP є стандартною частиною Інтернет-інфраструктури. Зокрема, віддалені VPN зазвичай використовують один із трьох протоколів на базі PPP:
- L2F (Layer 2 Forwarding): Цей протокол, розроблений Cisco, використовує методи автентифікації, що підтримуються PPP.
- PPTP (Point-to-Point Tunneling Protocol): Старіший стандарт, що підтримує шифрування 40 і 128 біт і автентифікацію PPP.
- L2TP (Layer 2 Tunneling Protocol): Поєднує найкращі функції PPTP і L2F. Повна підтримка IPSec робить його надійним вибором для віддалених з’єднань та з’єднань сайт-сайт.
Чому це важливо для вас
Ми розглянули типи VPN та технічну основу, яка забезпечує їхню роботу. Технології постійно розвиваються. Нові методи шифрування та швидші процесори з часом покращують продуктивність мережі. Проте основний протокол тунелювання не змінився кардинально. Чому? Тому що існуючі стандарти є достатніми для забезпечення успішної роботи глобального бізнесу.
Але для звичайного користувача “як” менш важливо, ніж “навіщо”.
Чи є VPN незаконними?
Ні. Використання VPN є цілком законним у більшості країн світу. Якщо ви вчиняєте злочин, використовуючи VPN, як і раніше, діють місцеві закони. Цей інструмент не надає імунітету.
Навіщо люди їх використовують?
Крім безпеки, VPN також дозволяє оминати обмежувальні цифрові політики. Якщо ваша країна блокує певні веб-сайти, VPN може дозволити вам надіслати ваше з’єднання через сервери в країнах із більш ліберальними законами про Інтернет. Трафік шифрується, приховуючи вашу особу та історію переглядів від місцевих інтернет-провайдерів та органів цензури.
Що таке приватна мережа?
Коли ви використовуєте сервіс VPN, трафік маршрутизується через проміжний сервер. Це створює рівень анонімності. Веб-сайти, які ви відвідуєте, бачать IP-адресу сервера VPN, а не вашу IP-адресу. Це робить ваше з’єднання більш безпечним та приватним. Ви також можете розблокувати контент, обмежений географічно, такий як бібліотеки потокового мовлення Netflix та BBC iPlayer, доступні лише у певних регіонах.
Чи хороші VPN або погані?
Загалом вони хороші. Переваги включають доступ до обмежених веб-сайтів, потенційну економію при онлайн-покупках (ціни можуть змінюватись в залежності від регіону) та надійний захист даних.
Проте є недоліки. VPN можуть уповільнювати ваше з’єднання через відстань між серверами та додаткові накладні витрати на шифрування. Зазвичай потрібна щомісячна плата. Крім того, деякі сервіси потокового мовлення та платформи розробили програмне забезпечення для боротьби з VPN, щоб блокувати ці з’єднання.
Чи можете ви бути відстежені?
Не зовсім. З правильним VPN ніхто не може легко відстежити вашу реальну IP-адресу або відстежувати ваш веб-трафік. Дані приховані за допомогою шифрування. Якщо ви виберете надійного постачальника послуг із суворою політикою відсутності ведення журналів (no-logging policy), ваша активність залишиться конфіденційною.
Технологія дозріла. Протоколи стабільні. Питання вже не в тому, чи це працює, а в тому, чи хочете ви цим користуватися.