Wanneer bedrijfslocaties zich over meerdere steden en continenten uitstrekken, wordt het op één lijn houden van teams een logistieke nachtmerrie. Het delen van gevoelige informatie tussen locaties vereist snelle, veilige en betrouwbare kanalen. Dit is de kernwaardepropositie van virtuele particuliere netwerken (VPN’s). Maar als je je ooit hebt afgevraagd hoe VPN’s werken: het antwoord ligt in de manier waarop ze de kloof tussen particuliere behoeften en openbare infrastructuur overbruggen.
Tunnelmechanica
In de eenvoudigste vorm fungeert een VPN-server als een gateway. Het maakt gebruik van een openbaar netwerk (meestal het open internet) om externe sites en gebruikers te verbinden tot één verenigde entiteit. De verbinding is niet fysiek. Het is ‘virtueel’ en wordt via internet rechtstreeks van een particulier netwerk of een externe serviceprovider naar een externe gebruiker gestuurd.
De magie gebeurt in encryptie. Wanneer gegevens via deze tunnel worden verzonden, worden deze gecodeerd. Zelfs als ze het verkeer op het openbare netwerk konden onderscheppen, konden ze alleen maar onzin zien. Ze kunnen het niet lezen, veranderen of stelen.
Speciaal lijntijdperk
Om te begrijpen waarom VPN’s nu de norm zijn, moeten we terugkijken naar hoe ze vroeger waren. Een paar jaar geleden moest je een huurlijn huren om computers tussen kantoren te verbinden. Technologieën zoals ISDN (Integrated Services Digital Network) bieden verbindingen met snelheden tot 128 kbps. Dit is een privélijn gehuurd van het telecommunicatiebedrijf.
Ze werkten. Ze waren veilig. Maar ze zijn ook erg duur. De kosten stijgen afhankelijk van de afstand. Als u één kantoor in New York en één in Londen heeft, kunnen de kosten van een huurlijn astronomisch zijn. Deze verbindingen vormen een Wide Area Network (WAN), maar er zijn hoge financiële barrières voor uitbreiding.
Internet-overname
Toen werd internet populair. Internetproviders (ISP’s) zijn begonnen snellere en betrouwbaardere verbindingen aan te bieden tegen een fractie van de kosten van huurlijnverbindingen. Bedrijven zijn niet zomaar overgestapt op internet; Ze hebben het geoptimaliseerd.
De eerste is het intranet. Dit is een privé intern netwerk dat uitsluitend voor medewerkers bestemd is. Hierdoor kunnen externe collega’s hun desktops en bronnen delen alsof ze zich in dezelfde kamer bevinden. Intranetten hebben echter beperkingen. Ze blijven in het gebouw. Door VPN-servers bovenop deze infrastructuur toe te voegen, kunnen bedrijven deze intranetbronnen naar iedereen en overal uitbreiden. Thuiskantoren en externe filialen hadden plotseling toegang tot dezelfde bestanden en applicaties als hun hoofdkantoor, zonder te hoeven betalen voor een privélijn.
Voorbij de directiekamer
VPN’s zijn geëvolueerd. Het is niet meer alleen voor bedrijven. Ook particulieren zijn aan de slag gegaan. Mensen die zich zorgen maken over de veiligheid van openbare WiFi-netwerken of anoniem online transacties willen uitvoeren, abonneren zich op een betaalde consumenten-VPN-dienst.
Het mechanisme is vergelijkbaar met het bedrijfsmodel, maar de gebruikersstroom is anders. In plaats van verbinding te maken met de privéservers van een bedrijf, maakt u verbinding met de servers van uw VPN-provider om toegang te krijgen tot internet. voordeel? veiligheid en privacy.
Een VPN beschermt uw computer, smartphone en andere apparaten tegen hackers en malware en beschermt tegelijkertijd uw persoonlijke gegevens en communicatie tegen nieuwsgierige blikken.
Nu cybercriminaliteit toeneemt, is deze bescherming voor velen niet langer een optie. Het gebruik van een consumenten-VPN is eenvoudig. Download de software. Installeer het. Maak verbinding met de server. Eenmaal geactiveerd, wordt uw online identiteit gemaskeerd. Uw ISP kan niet zien wat u doet. Je locatie is verborgen. Uw browsegeschiedenis is gecodeerd.
Dit is vooral handig voor reizigers. Openbare WiFi op luchthavens en hotels is vaak onbeveiligd. Een VPN creëert een veilige tunnel die voorkomt dat lokale hackers uw inloggegevens stelen. Hiermee kunt u ook geografische beperkingen omzeilen. Krijg toegang tot internationale streamingcontent, inclusief uw lokale Netflix-bibliotheek. In landen met strenge internetcensuur, zoals China en Rusland, kunnen sommige VPN-diensten u helpen de toegang tot geblokkeerde websites en sociale platforms te behouden.
De analogie van het eiland
Als je de verschillen tussen deze netwerkopties wilt visualiseren, beschouw elk lokaal netwerk (LAN) dan als een eiland.
Je woont op een eiland midden in een uitgestrekte oceaan. Er zijn duizenden andere eilanden aan de horizon. Er zijn ook buren. Al het andere is een ver punt. Het gebruikelijke vervoermiddel tussen hen is een veerboot.
Hier is het probleem. Er is geen privacy op veerboten. Iedereen op de boot kan zien wat je doet.
Beschouw elk eiland als een particulier lokaal netwerk (LAN). De zee is het internet. Met de veerboot reizen is als verbinding maken met een webserver of apparaat via een openbaar netwerk. U heeft geen controle over uw infrastructuur. U kunt uw router niet bedienen. Je hebt geen controle over de draad. Jij en alle anderen op de boot zitten vast.
Dit gebrek aan controle creëert een veiligheidsrisico. Als u twee particuliere netwerken met elkaar verbindt via een openbare bron zoals internet, loopt u risico.
De brugoplossing: 租用线路
让我们改变一下场景。 你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径。
即使岛屿很近,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价。
现在,想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路 。
它直接连接岛屿。 他们需要连接远程办公室。 Er zijn geen producten gevonden die aan je zoekcriteria voldoen. 距离越远,价格就越高。
Het onderzeese alternatief: VPN
Hoe past een Virtual Private Network (VPN) in deze analogie?
Stel je voor dat elk eiland een mini-onderzeeër heeft. Deze onderzeeërs hebben bepaalde kenmerken.
- ** Snelheid. ** Ze zijn snel.
- Draagbaarheid. Je kunt het overal mee naartoe nemen.
- ** Onzichtbaar. ** Je kunt je verbergen voor andere schepen en onderzeeërs.
- Betrouwbaarheid. Ze werken betrouwbaar.
- **Schaalbaarheid. ** Het kost weinig om na de eerste aankoop meer onderzeeërs toe te voegen.
Met deze onderzeeërs kunnen de eilandbewoners op elk moment over de oceaan reizen. Ze handhaven de privacy en veiligheid. Het is niet zichtbaar vanuit het zeeverkeer.
Dit is in principe hoe een VPN werkt.
Externe apparaten op het netwerk kunnen veilig communiceren. Ze gebruiken internet als communicatiemiddel met hun particuliere lokale netwerk. De verbinding is gecodeerd. Het is beschermd tegen nieuwsgierige blikken.
Waarom schaalbaarheid belangrijk is
VPN’s hebben één groot voordeel ten opzichte van huurlijnen. Het is schaalbaarheid.
Voeg eenvoudig gebruikers toe aan uw VPN-netwerk. Verbind gebruikers op verschillende locaties zonder nieuwe fysieke kabels te installeren. Afstand doet er niet toe. Met VPN kunt u tegen minimale extra kosten verbinding maken met meerdere geografische locaties over de hele wereld.
Bij huurlijnen heeft elk nieuw filiaal een nieuwe dure fysieke lijn nodig. Bij een VPN geef je alleen een ander eindpunt op. De infrastructuur blijft hetzelfde. De kostenstructuur is aanzienlijk veranderd.
Dat brengt mij bij mijn volgende vraag. Wat is een goede VPN? U moet zich concentreren op specifieke voordelen en functies die van een eenvoudige gecodeerde tunnel een krachtig zakelijk hulpmiddel maken.
Virtual Private Networks (VPN’s) bestaan om veilige, gecodeerde tunnels te creëren tussen netwerken van openbare infrastructuur zoals het internet. Het gaat niet alleen om het verbergen van uw IP-adres. Dit is om een vertrouwde verbinding te behouden, zodat buitenstaanders uw gegevens niet kunnen lezen. Voordat we ingaan op de technologie erachter, helpt het om te begrijpen waarom deze diensten echt nuttig zijn voor bedrijven en particulieren.
Wat u krijgt van een VPN
Een goed ontworpen VPN-dienst moet meer bieden dan alleen privacy. Dit gaat over infrastructuur. De belangrijkste voordelen zijn onder meer de mogelijkheid om meerdere geografische locaties te bestrijken zonder dat u dure fysieke lijnen hoeft te huren. Verbetert de beveiliging van gegevensoverdracht. Hierdoor hebben externe kantoren en werknemers toegang tot het intranet van het bedrijf alsof het rechtstreeks is aangesloten op het lokale netwerk, waarbij alleen gebruik wordt gemaakt van hun bestaande internetverbindingen. Het heeft ook praktische voordelen. Medewerkers kunnen besparen op reiskosten door op een virtuele werkplek te werken. Externe werknemers zijn vaak productiever als ze over een stabiele verbinding beschikken.
Niet alle bedrijven hebben alle functies nodig. Bedrijven die een VPN adopteren, moeten echter aan drie niet-onderhandelbare vereisten voldoen.
- Beveiliging: Tunnels moeten de gegevens die worden overgedragen beschermen. Zelfs als een indringer uw verkeer afluistert, zou die informatie nutteloos moeten zijn.
- Betrouwbaarheid: Verbindingen moeten consistent zijn. Externe gebruikers en kantoren moeten zonder problemen verbinding kunnen maken, ongeacht de serverbelasting. De kwaliteit van de dienstverlening mag niet afnemen alleen maar omdat het systeem de maximale capaciteit aankan.
- Schaalbaarheid: Naarmate uw bedrijf groeit, groeit ook uw VPN-infrastructuur. U hoeft niet het hele systeem te vernietigen alleen maar om een gebruiker toe te voegen.
Privacy-compromissen
Openbare VPN-dienstverleners worden doorgaans beoordeeld op twee maatstaven: de hoeveelheid gebruikersgegevens die ze loggen en het aantal landen waarin ze servers hosten. De belangrijkste belofte van een VPN is om gebruikersgegevens privé te houden. U kunt geografische beperkingen omzeilen door uw echte locatie te maskeren. Overweeg een streamingdienst die beperkt is tot een specifiek land. Met een VPN kunt u inhoud hergebruiken.
Er bestaat niet één standaard voor het configureren van een VPN. Dit gebrek aan eenheid betekent dat er keuzes moeten worden gemaakt. U moet het juiste protocol kiezen voor uw netwerk, authenticatie en beveiliging. U moet begrijpen hoe deze componenten op elkaar inwerken. Als u uw eigen product bouwt, is het uw verantwoordelijkheid om de juiste combinatie te kiezen.
VPN voor externe toegang
De term ‘VPN’ is vaak synoniem met externe toegang. Met dit type kan één apparaat verbinding maken met een particulier netwerk. Dit is het werkpaard van modern hybride werk.
Hoe het werkt
Wanneer u verbinding maakt met een VPN voor externe toegang, brengt uw apparaat een veilige verbinding tot stand met de servers van uw serviceprovider. Dit proces omvat verschillende niveaus. Eerst start de clientsoftware van het apparaat een handshake met de server. Deze handdruk bewijst wie je bent. Hierdoor ontstaat een gecodeerde tunnel. Al het internetverkeer wordt via deze tunnel geleid. Dit is afkomstig van het IP-adres van de VPN-server, niet van uw IP-adres.
De protocollen zijn belangrijk
Niet alle tunnels zijn gelijk gemaakt. Het protocol dat u kiest, bepaalt de snelheid, veiligheid en compatibiliteit.
- OpenVPN: Een open source-standaard. Het wordt breed ondersteund en wordt over het algemeen als veilig beschouwd. Werkt goed op de meeste apparaten.
- WireGuard: Nieuwe concurrent. De code is eenvoudiger, dus er zijn minder fouten. Sneller dan oudere protocollen.
- IKEv2/IPsec: Geschikt voor mobiele apparaten. Het verwerkt ook op elegante wijze netwerkwijzigingen, zoals het overschakelen van Wi-Fi naar mobiele data.
Het kiezen van het juiste protocol is meer dan een technisch detail. Het beïnvloedt je dagelijkse ervaring. Trage protocollen kunnen het browsen frustrerend maken. Een zwakke laat je bloot.
Waarom bedrijven opletten
Voor bedrijven overbruggen externe VPN’s de kloof tussen fysieke kantoren en gedistribueerde teams. Dit maakt veilige toegang tot interne bronnen mogelijk. bestandsserver. database. Interne hulpmiddelen. Zonder een VPN is het riskant om deze systemen rechtstreeks aan internet bloot te stellen. VPN’s voegen lagen van authenticatie en encryptie toe. Het houdt de slechteriken op afstand.
Maar het is geen wondermiddel. Een VPN beschermt uw verbinding. Eindpunten zijn niet beveiligd. Als uw laptop is geïnfecteerd met malware, kan een VPN niet voorkomen dat uw gegevens worden gestolen. De tunnel is veilig. Het apparaat van de andere partij is mogelijk niet.
De gebruiker
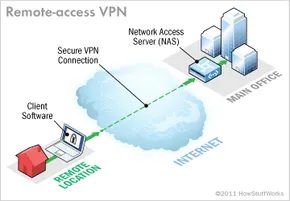
Een VPN voor externe toegang heeft een eenvoudige maar cruciale functie: individuele gebruikers kunnen overal vandaan toegang krijgen tot een privénetwerk. Voor de persoon aan de andere kant van de lijn voelt het alsof hij rechtstreeks op de kantoorservers is aangesloten. Neem een groot bedrijf met honderden verkoopvertegenwoordigers die door het hele land reizen. Zonder een VPN met externe toegang zouden deze vertegenwoordigers geïsoleerd zijn van interne tools. Hiermee hebben ze naadloze toegang tot beveiligde bronnen, alsof ze aan hun bureau zitten.
Deze technologie wordt ook wel een virtueel particulier inbelnetwerk (VPDN ) genoemd. De naam grijpt terug op de begindagen van het internet, toen er via een analoge telefoonlijn verbinding moest worden gemaakt met een server. Tegenwoordig is die hardware verdwenen, maar het kernconcept blijft hetzelfde.
Om dit te laten werken, hebt u twee afzonderlijke componenten nodig.
De gateway: netwerktoegangsserver
Het eerste stuk infrastructuur is een netwerktoegangsserver (NAS ). In het jargon van de industrie wordt het vaak uitgesproken als ‘nazz’. Je hoort het ook wel een mediagateway of een remote-access server (RAS ) noemen.
Opmerking: Verwar dit niet met Network-Attached Storage, dat hetzelfde acroniem heeft, maar bestanden opslaat in plaats van verbindingen te beheren.
Een NAS kan een speciaal stuk hardware zijn of slechts een van de vele softwaretoepassingen die op een gedeelde server draaien. Het is het eindpunt waarmee gebruikers verbinding maken vanaf het openbare internet. Voordat toegang wordt verleend, vraagt de NAS om geldige inloggegevens. Het verifieert deze inloggegevens via een eigen ingebouwd proces of door een afzonderlijke authenticatieserver op te vragen die zich elders in het netwerk bevindt.
De klant: Software aan de kant van de gebruiker
De tweede vereiste is clientsoftware. Werknemers hebben een applicatie op hun computers nodig om de tunnel naar de NAS tot stand te brengen en te onderhouden.
De meeste moderne besturingssystemen worden geleverd met ingebouwde VPN-clients die verbindingen met externe toegang kunnen verwerken. Sommige propriëtaire systemen vereisen echter dat gebruikers een specifieke applicatie van derden installeren. Deze clientsoftware is verantwoordelijk voor twee zware taken:
- Tunneling : Er wordt een veilig pad tot stand gebracht naar de NAS, geïdentificeerd aan de hand van het internetadres.
- Encryptie : Het beheert de cryptografische sleutels die de gegevensstroom onleesbaar houden voor buitenstaanders.
U kunt verderop in dit overzicht dieper ingaan op de manier waarop tunneling- en encryptieprotocollen feitelijk functioneren, maar voor nu moet u begrijpen dat de clientsoftware de brug vormt tussen de gebruiker en het beveiligde netwerk.
Wie beheert de infrastructuur?
Grote organisaties met robuuste IT-afdelingen kopen, implementeren en onderhouden doorgaans hun eigen VPN-infrastructuur voor externe toegang. Zij beschikken over de expertise om met de nuances van de implementatie en het lopende onderhoud om te gaan.
Kleinere bedrijven of bedrijven zonder gespecialiseerd IT-personeel besteden deze verantwoordelijkheid vaak uit. Ze vertrouwen op een bedrijfsdienstverlener (ESP ). Een ESP zorgt voor de installatie van de NAS en zorgt ervoor dat deze operationeel blijft, waardoor het bedrijf zich kan concentreren op zijn kernactiviteiten in plaats van op de netwerkbeveiligingslogistiek.
Verder dan individuele gebruikers
VPN’s voor externe toegang zijn uitstekend geschikt voor particulieren. Ze lossen het probleem van de reizende werknemer of de externe werknemer op. Maar wat gebeurt er als een heel filiaal verbinding moet maken? Tientallen of zelfs honderden werknemers hebben mogelijk gelijktijdige toegang tot het centrale netwerk nodig.
Een VPN voor externe toegang is niet de meest efficiënte oplossing om hele kantoren met elkaar te verbinden. Daarvoor wenden bedrijven zich tot een andere architectuur.
Site-naar-site VPN
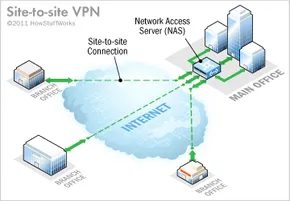
Van de ene site naar de andere fungeert een VPN als een digitale brug. Verbind meerdere vaste locaties via het openbare internet, waardoor het interne netwerk van uw bedrijf effectief wordt uitgebreid. In plaats van uw gegevens in één gebouw op te slaan, heeft u vanaf een filiaal aan de andere kant van de wereld toegang tot uw bronnen alsof u naast een server zit.
Deze regeling is van belang voor groeiende bedrijven met tientallen vestigingen. Het gaat niet alleen om gemak. Het gaat om het onderhouden van een uniforme infrastructuur.
Intranet- en extranetmodel
Er zijn twee hoofdtypen site-naar-site-verbindingen. Het type dat u kiest, hangt af van met wie u moet praten.
Intranetgebaseerde VPN Voor intern gebruik. Als uw bedrijf meerdere externe kantoren heeft en u deze als één privénetwerk wilt gebruiken, is dit de juiste keuze. Verbind individuele lokale netwerken (LAN’s) met Wide Area Networks (WAN’s). resultaat? Een naadloze lokale omgeving op geografisch verspreide locaties.
De deur naar extranet-gebaseerde VPN’s is iets breder. Dit geldt als u een nauwe relatie heeft met een andere partij (leverancier, partner of grote klant). Creëer een veilige tunnel tussen het lokale netwerk en het lokale netwerk van de andere partij. Hierdoor kunt u samenwerken in gedeelde ruimtes zonder uw kernintranet bloot te stellen aan de buitenwereld. Geniet van de voordelen van integratie zonder de beveiligingsrisico’s van volledige toegang.
Waarom apparatuur belangrijk is
Hoewel site-to-site VPN’s en VPN’s voor externe toegang een aantal onderliggende technologie delen, zijn hun doelen verschillend. VPN’s voor externe toegang vereisen meestal dat individuele gebruikers inloggen via clientsoftware op laptops. Site-to-site VPN’s moeten transparant zijn voor eindgebruikers.
Idealiter wilt u de noodzaak van VPN-clientsoftware op elke computer elimineren. In plaats daarvan kan speciale apparatuur het zware werk aan. Het apparaat bevindt zich aan de rand van het netwerk en creëert automatisch tunnels. Het is schoner, sneller en minder gevoelig voor gebruikersfouten.
Hoe gegevens verborgen zijn in de tunnel
Hoe blijven uw gegevens veilig op het chaotische openbare internet? Door de tunnel.
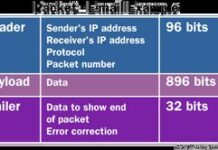
Wanneer u een bestand verzendt, wordt het in pakketten opgesplitst. De tunnel wikkelt elk pakket in een ander pakket voordat het wordt verzonden. De hoes beschermt de inhoud tegen het publiek. Dit waarborgt de informatiestroom binnen de virtuele privécorridor.
Dit gelaagdheidsproces wordt inkapseling genoemd.
Apparaten aan beide uiteinden van de verbinding (tunnelinterfaces genoemd) verzorgen dit in- en uitpakken. Uw IT-team configureert deze interfaces om specifieke tunnelingprotocollen te gebruiken. Deze standaard, ook bekend als een inkapselingsprotocol, definieert hoe datapakketten worden gebundeld.
Zie het als het verzenden van een delicaat item. De leverancier verpakt het artikel (passagiersprotocollen zoals IP) in dozen (tunnelprotocollen). De rederij zet de dozen op de vrachtwagen (transportprotocol) en rijdt over de snelweg (internet). Je ontvangt de vrachtwagen, opent de doos en haalt het item eruit. De doos beschermde het artikel tijdens transport. Een snelweg is slechts een route.
De meeste VPN’s gebruiken deze methode. Sommige diensten, zoals ExpressVPN, bieden echter split-tunneling. Met deze functie heeft u de controle. Je kunt kiezen welke apps gegevens via een beveiligde VPN-tunnel verzenden en welke een standaard, snelle lokale verbinding gebruiken. Dit is een nuttig compromis voor bandbreedte-intensieve taken waarvoor geen codering vereist is.
Spreek dezelfde taal
Vroege computernetwerken waren stammen. Microsoft gebruikte NetBEUI voor Windows. Apple gebruikt AppleTalk. Ze spraken niet dezelfde taal. Toen hybride netwerken ontstonden, moesten systemen vertalers installeren om de kloof te overbruggen.
Het internet heeft dat veranderd. Hardware en software zijn opnieuw ontworpen om een gemeenschappelijke TCP/IP -stack te gebruiken.
Bijna alle computers communiceren tegenwoordig via het TCP/IP-protocol. Deze enkele stapel regelt alles, van adressering tot verzending. Daarom kan een Windows-machine met een Mac praten, die met een Linux-server kan praten, en die met een router in Tokio kan praten. Standaardisatie is de ruggengraat van mondiale verbindingen.
De uitrusting achter het gordijn
为了使这一切成为可能,您需要网络边缘的特定硬件。
Technisch gezien kun je een VPN op een gewone server draaien. Maar de meeste bedrijven doen dit niet. Ze willen hardware die speciaal voor de taak is gemaakt.
Kleine bedrijven kunnen alles in eigen beheer houden. Als alternatief kunnen ze het overdragen aan een zakelijke dienstverlener. Grote bedrijven met verspreide vestigingen kiezen vaak voor co-locatie. Dit betekent dat u ruimte huurt in een colo dat is gebouwd voor snelheid en uptime. Je krijgt de infrastructuur. Zij zijn verantwoordelijk voor elektriciteit en glasvezel.
Er is geen enkele standaard voor het instellen van een VPN. Wanneer u een extensie ontwerpt, moet u naar uw hardwarestack kijken.
Kerninfrastructuur
Ten eerste hebt u een Netwerktoegangsserver (NAS) nodig. Dit is het vlaggenschipproduct voor VPN’s voor externe toegang. Het bouwt en houdt het levend.
Dan is er de firewall. Hierdoor ontstaat er een harde muur tussen uw privénetwerk en het openbare internet. U kunt het configureren om verkeer op specifieke TCP- of UDP-poorten te blokkeren. Dit is essentieel, zelfs als u geen VPN heeft. Het maakt kwaadaardig internetverkeer niet uit of er een tunnel is of niet.
Authenticatie, autorisatie en accounting worden afgehandeld door de AAA-server.
– Authenticatie bevestigt wie u bent.
– Autorisatie bepaalt waartoe u toegang heeft.
– Accounting houdt bij wat u doet terwijl u bent ingelogd.
Het meest gebruikte hulpmiddel is RADIUS. Ja, de naam verwijst naar inbeldagen. De realiteit is anders. De in de VPN geïntegreerde RADIUS-server zorgt voor de authenticatie van alle verbindingen via de NAS.
Toegewijd versus gedeeld
Deze componenten kunnen op een gedeelde server draaien. Maar er zijn ook risico’s. De veiligheid lijdt eronder. De betrouwbaarheid neemt af.
Kleine bedrijven kunnen firewalls en RADIUS-software op gewone hardware gebruiken om kosten te besparen. Naarmate het bedrijf groeide, werden generieke servers echter een knelpunt. Je hebt optimalisatie nodig.
Gespecialiseerde VPN-apparatuur
Als je niet genoeg algemene uitrusting hebt, kun je gespecialiseerde hardware kopen. Deze worden aangeschaft bij grote leveranciers van netwerkhardware.
- VPN Concentrator : Dit vervangt de AAA-server op een generieke box. Het maakt gebruik van een combinatie van hardware en software om tunnels tot stand te brengen en enorme aantallen gelijktijdige verbindingen te verwerken.
- VPN-compatibele router : een standaardrouter die protocolspecifieke routering toevoegt aan VPN-verkeer.
- VPN-enabled firewall : een traditionele barrière die ook VPN-specifieke protocollen controleert.
- VPN-client : een speciaal apparaat dat gebruik maakt van tunnelinterfacesoftware. Dit vermindert de belasting van individuele computers. Clientsoftware zorgt ervoor dat elk eindpunt niet langer rommelig is.
We hebben de typen en hardware besproken. Laten we nu eens onder de motorkap kijken naar de codering en protocollen die alles veilig houden.
Gesponsorde link: klik hier voor meer informatie over VPN-hardware en het installeren van een VPN op een router.
Encryptie- en beveiligingsprotocollen in een VPN
Encryptie is een mechanisme dat leesbare informatie omzet in onleesbare code. Alleen een apparaat met de juiste decoder kan het proces omkeren en de boodschap weer begrijpen. U gebruikt het waarschijnlijk elke dag, of u nu bestanden op uw harde schijf vergrendelt of gevoelige e-mails verzendt. De motor hierachter is de encryptiesleutel. Het vertelt de computer precies welke wiskundige bewerkingen moeten worden uitgevoerd om de gegevens te versleutelen of te ontsleutelen.
Er zijn twee manieren om dit te doen. Symmetrische sleutelversleuteling en publieke sleutelversleuteling.
Bij symmetrische sleutelversleuteling delen alle partijen dezelfde sleutel. Eén persoon gebruikt deze sleutel om het bericht te vergrendelen en een andere persoon gebruikt dezelfde sleutel om het bericht te ontgrendelen. Dit is snel en efficiënt, maar u heeft eerst een veilige manier nodig om de sleutel te delen.
Encryptie met openbare sleutels is complexer, maar lost het distributieprobleem op. Elke gebruiker heeft een paar sleutels. Iedereen die u een bericht wil sturen, kan uw openbare sleutel gebruiken. Uw privésleutel wordt geheim gehouden. U codeert met uw privésleutel en de ontvanger decodeert met uw openbare sleutel. Wacht even, dat klopt niet. Meestal gebruikt de afzender de publieke sleutel van de ontvanger voor encryptie en gebruikt de ontvanger zijn privésleutel voor decryptie. Dit zorgt ervoor dat alleen de beoogde ontvanger het kan lezen.
Tunnels beveiligen met IPSec
Virtual Private Network (VPN) Creëer een veilige “tunnel” voor uw gegevens. Gegevens worden aan de ene kant gecodeerd en aan de andere kant gedecodeerd. Maar een sleutelpaar alleen is niet genoeg om de tunnel zelf te bouwen. We hebben een protocol nodig dat definieert hoe gegevens worden verpakt en verzonden.
Als het een site-to-site VPN is (die bijvoorbeeld twee kantoren verbindt), zie je meestal Internet Protocol Security (IPSec) of Generic Routing Encapsulation (GRE).
De GRE is relatief eenvoudig. Het biedt eenvoudigweg een raamwerk voor het inkapselen van verschillende soorten netwerkverkeer, zodat het over een IP-netwerk kan worden verzonden. De gegevens zelf zijn niet gecodeerd. Hij weet gewoon hoe hij de lading moet dragen.
IPSec is de heavy lifter. Het wordt veel gebruikt om verkeer op IP-netwerken, inclusief het open internet, te beveiligen. Werkt tussen routers, firewalls, desktops en servers. IPSec gebruikt twee subprotocollen om de veiligheid van datapakketten te garanderen.
- Encapsulated Security Payload (ESP): Dit is het werkpaard. De symmetrische sleutel wordt gebruikt om de feitelijke gegevens (payload) in het pakket te coderen.
- Authentication Header (AH): Dit gebruikt een hash-functie in de pakketheader. Dit helpt bij het verbergen van metagegevens, zoals de identiteit van de afzender, totdat het pakket zijn bestemming bereikt.
IPSec werkt in twee modi. Transportmodus codeert alleen gegevens tussen twee specifieke apparaten. Tunnelmodus Codeert het volledige pakket, inclusief de header. Dit is wat een VPN gebruikt. IPSec ESP en AH worden samen gebruikt om een virtuele tunnel tussen twee netwerken te creëren.
Toegang op afstand en PPP-varianten
Een Remote Access VPN (waarmee u een laptop kunt verbinden met een bedrijfsnetwerk)-tunnel is meestal gebaseerd op Point-to-Point Protocol (PPP). PPP is een standaard onderdeel van de internetinfrastructuur. Met name externe VPN’s gebruiken doorgaans een van de drie op PPP gebaseerde protocollen:
- L2F (Layer 2 Forwarding): Dit door Cisco ontwikkelde protocol maakt gebruik van authenticatiemethoden die worden ondersteund door PPP.
- PPTP (Point-to-Point Tunneling Protocol): Een oudere standaard die 40- en 128-bit-codering en PPP-authenticatie ondersteunt.
- L2TP (Layer 2 Tunneling Protocol): Combineert de beste eigenschappen van PPTP en L2F. Volledige ondersteuning voor IPSec maakt het een betrouwbare keuze voor externe en site-to-site-verbindingen.
Waarom dit belangrijk voor je is
We hebben de soorten VPN’s besproken en de technische kern waardoor ze werken. Technologie ontwikkelt zich voortdurend. Nieuwe versleutelingsmethoden en snellere processors verbeteren de netwerkprestaties in de loop van de tijd. Het kerntunnelprotocol is echter niet dramatisch veranderd. Waarom? Omdat de bestaande normen voldoende zijn om de succesvolle werking van het mondiale bedrijfsleven te garanderen.
Maar voor de gemiddelde gebruiker is het ‘hoe’ minder belangrijk dan het ‘waarom’.
Zijn VPN’s illegaal?
Nee. Het gebruik van een VPN is in de meeste delen van de wereld volledig legaal. Lokale wetten zijn nog steeds van toepassing als u een misdrijf begaat terwijl u een VPN gebruikt. Deze tool biedt geen immuniteit.
Waarom gebruiken mensen ze?
Naast beveiliging kunt u met een VPN ook restrictief digitaal beleid omzeilen. Als uw land bepaalde websites blokkeert, kan een VPN u in staat stellen uw verbinding via servers in landen met liberalere internetwetten te leiden. Het verkeer wordt gecodeerd, waardoor uw identiteit en surfgedrag verborgen blijven voor lokale ISP’s en censuurbureaus.
Wat is privé-internet?
Wanneer u een VPN-service gebruikt, wordt het verkeer via een tussenliggende server geleid. Hierdoor ontstaat een laag van anonimiteit. De websites die u bezoekt zien het IP-adres van de VPN-server, niet uw IP-adres. Dit maakt uw verbinding veiliger en privé. U kunt ook geografisch beperkte inhoud deblokkeren, zoals de streamingbibliotheken van Netflix en BBC iPlayer, die beperkt zijn tot bepaalde regio’s.
Zijn VPN’s goed of slecht?
Over het algemeen is het goed. Voordelen zijn onder meer toegang tot beperkte websites, potentiële besparingen op online aankopen (prijzen kunnen per regio verschillen) en krachtige gegevensbescherming.
Er zijn echter ook nadelen. VPN’s kunnen uw verbinding vertragen vanwege de server-tot-server-afstand en extra coderingsoverhead. Meestal is er een maandelijks bedrag. Bovendien hebben sommige streamingdiensten en platforms anti-VPN-software ontwikkeld om deze verbindingen te blokkeren.
Kunt u worden gevolgd?
Niet echt. Met de juiste VPN kan niemand eenvoudig uw echte IP-adres volgen of uw websiteverkeer volgen. Gegevens worden verborgen met encryptie. Als u een betrouwbare dienstverlener kiest met een strikt beleid om niet te loggen, blijft uw activiteit privé.
De technologie is volwassen geworden. De protocollen zijn stabiel. De vraag is niet meer of het werkt, maar of je er gebruik van wilt maken.