Ketika lokasi perusahaan tersebar di banyak kota dan benua, menjaga keselarasan tim menjadi mimpi buruk logistik. Berbagi informasi sensitif antar lokasi memerlukan saluran yang cepat, aman, dan andal. Ini adalah proposisi nilai inti dari jaringan pribadi virtual (VPN). Namun jika Anda pernah bertanya-tanya bagaimana cara kerja VPN, jawabannya terletak pada bagaimana VPN menjembatani kesenjangan antara kebutuhan swasta dan infrastruktur publik.
Mekanika terowongan
Dalam bentuknya yang paling sederhana, server VPN bertindak sebagai gateway. Ia menggunakan jaringan publik (biasanya Internet terbuka) untuk menghubungkan situs-situs jarak jauh dan pengguna ke dalam satu kesatuan tunggal. Koneksinya tidak bersifat fisik. Ini bersifat “virtual” dan disalurkan langsung dari jaringan pribadi atau penyedia layanan pihak ketiga ke pengguna jarak jauh melalui Internet.
Keajaiban terjadi dalam enkripsi. Ketika data dikirim melalui terowongan ini, data tersebut dienkripsi. Sekalipun mereka dapat mencegat lalu lintas di jaringan publik, yang mereka lihat hanyalah omong kosong. Mereka tidak dapat membacanya, mengubahnya atau mencurinya.
Era garis khusus
Untuk memahami mengapa VPN kini menjadi sebuah norma, kita perlu melihat kembali bagaimana VPN dulu. Beberapa tahun yang lalu, Anda harus menyewa jalur sewaan untuk menghubungkan komputer antar kantor. Teknologi seperti ISDN (Integrated Services Digital Network) menyediakan koneksi dengan kecepatan seperti 128 kbps. Ini adalah saluran pribadi yang disewa dari perusahaan telekomunikasi.
Mereka bekerja. Mereka aman. Tapi harganya juga sangat mahal. Biaya meningkat sesuai dengan jarak. Jika Anda memiliki satu kantor di New York dan satu lagi di London, biaya sewa jalur bisa sangat besar. Koneksi ini membentuk jaringan area luas (WAN), namun terdapat hambatan finansial yang tinggi untuk melakukan ekspansi.
Pengambilalihan internet
Kemudian Internet menjadi populer. Penyedia layanan Internet (ISP) mulai menawarkan koneksi yang lebih cepat dan andal dengan biaya yang lebih murah daripada koneksi jalur sewaan. Bisnis tidak hanya beralih ke internet; Mereka telah mengoptimalkannya.
Yang pertama adalah intranet. Ini adalah jaringan internal pribadi untuk karyawan saja. Hal ini memungkinkan kolega jarak jauh untuk berbagi desktop dan sumber daya seolah-olah mereka berada di ruangan yang sama. Namun, intranet memiliki keterbatasan. Mereka tinggal di dalam gedung. Dengan menambahkan server VPN di atas infrastruktur ini, perusahaan dapat memperluas sumber daya intranet ini kepada siapa saja, di mana saja. Kantor pusat dan kantor cabang terpencil tiba-tiba memiliki akses ke file dan aplikasi yang sama dengan kantor pusat mereka tanpa harus membayar jalur pribadi.
Di Luar Ruang Rapat
VPN telah berevolusi. Ini bukan hanya untuk bisnis lagi. Individu juga telah menyadarinya. Orang-orang yang mengkhawatirkan keamanan jaringan WiFi publik atau yang ingin melakukan transaksi online secara anonim berlangganan layanan VPN konsumen berbayar.
Mekanismenya mirip dengan model bisnis, namun alur penggunanya berbeda. Daripada terhubung ke server pribadi perusahaan, Anda terhubung ke server penyedia VPN Anda untuk mengakses Internet. keuntungan? keamanan dan privasi.
VPN melindungi komputer, ponsel cerdas, dan perangkat lain Anda dari peretas dan malware sekaligus melindungi informasi pribadi dan komunikasi Anda dari pengintaian.
Dengan meningkatnya kejahatan dunia maya, perlindungan ini tidak lagi menjadi pilihan bagi banyak orang. Menggunakan VPN konsumen itu mudah. Unduh perangkat lunaknya. Instal itu. Hubungkan ke server. Setelah diaktifkan, identitas online Anda akan disamarkan. ISP Anda tidak dapat melihat apa yang Anda lakukan. Lokasi Anda disembunyikan. Riwayat penjelajahan Anda dienkripsi.
Ini sangat berguna bagi para pelancong. WiFi publik di bandara dan hotel seringkali tidak aman. VPN menciptakan terowongan aman yang mencegah peretas lokal mencuri informasi login Anda. Ini juga memungkinkan Anda melewati pembatasan geografis. Akses konten streaming internasional, termasuk perpustakaan Netflix lokal Anda. Di negara-negara dengan sensor internet yang ketat, seperti Tiongkok dan Rusia, beberapa layanan VPN dapat membantu Anda mempertahankan akses ke situs web dan platform sosial yang diblokir.
Analogi Pulau
Jika Anda ingin memvisualisasikan perbedaan antara pilihan jaringan ini, bayangkan setiap jaringan area lokal (LAN) sebagai sebuah pulau.
Anda tinggal di sebuah pulau di tengah lautan luas. Masih ada ribuan pulau lain di cakrawala. Ada juga tetangga. Segala sesuatu yang lain adalah sebuah titik yang jauh. Sarana transportasi umum di antara mereka adalah kapal feri.
Inilah masalahnya. Tidak ada privasi di feri. Semua orang di kapal dapat melihat apa yang Anda lakukan.
Bayangkan setiap pulau sebagai jaringan area lokal (LAN) pribadi. Laut adalah internet. Mengendarai feri seperti terhubung ke server web atau perangkat melalui jaringan publik. Anda tidak dapat mengontrol infrastruktur Anda. Anda tidak dapat mengontrol router Anda. Anda tidak dapat mengontrol kabelnya. Anda dan semua orang di kapal terjebak.
Kurangnya kendali ini menciptakan risiko keamanan. Menghubungkan dua jaringan pribadi menggunakan sumber daya publik seperti Internet menempatkan Anda pada risiko.
Solusi Jembatan:租用线路
你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径。
它很贵。 即使岛屿很近,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价。
现在,想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路 。
这座桥与海洋分开存在。 它直接连接岛屿。 公司选择此选项是出于安全性和可靠性的考虑。 他们需要连接远程办公室。 距离越远,价格就越高。
Alternatif Kapal Selam: VPN
Jadi bagaimana Virtual Private Network (VPN) cocok dengan analogi ini?
Bayangkan setiap pulau memiliki kapal selam mini. Kapal selam ini memiliki ciri-ciri tertentu.
1. Kecepatan. ** Mereka cepat.
2. Portabilitas. Anda dapat membawanya ke mana saja.
3. Tak terlihat. ** Anda dapat bersembunyi dari kapal dan kapal selam lain.
4.Keandalan. Mereka bekerja dengan andal.
5. **Skalabilitas. ** Dibutuhkan sedikit biaya untuk menambah lebih banyak kapal selam setelah pembelian pertama.
Dengan kapal selam tersebut, penduduk pulau dapat melakukan perjalanan melintasi lautan kapan saja. Mereka menjaga privasi dan keamanan. Hal ini tidak terlihat dari lalu lintas laut.
Pada dasarnya, beginilah cara kerja VPN.
Perangkat jarak jauh di jaringan dapat berkomunikasi dengan aman. Mereka menggunakan Internet sebagai sarana komunikasi dengan jaringan lokal pribadi mereka. Koneksi dienkripsi. Itu dilindungi dari pengintaian.
Mengapa skalabilitas itu penting
VPN mempunyai satu keuntungan besar dibandingkan jalur sewaan. Ini adalah skalabilitas.
Tambahkan pengguna ke jaringan VPN Anda dengan mudah. Hubungkan pengguna di lokasi berbeda tanpa memasang kabel fisik baru. Jarak tidak masalah. VPN memungkinkan Anda terhubung ke beberapa lokasi geografis di seluruh dunia dengan biaya tambahan minimal.
Dengan jalur sewaan, setiap cabang baru memerlukan jalur fisik baru yang mahal. Dengan VPN, Anda hanya menentukan titik akhir lain. Infrastrukturnya tetap sama. Struktur biaya telah berubah secara signifikan.
Yang membawa saya ke pertanyaan saya berikutnya. Apa itu VPN yang bagus? Anda harus fokus pada manfaat dan fitur spesifik yang menjadikan terowongan terenkripsi sederhana menjadi alat bisnis yang hebat.
Virtual Private Networks (VPN) hadir untuk menciptakan terowongan yang aman dan terenkripsi antara jaringan infrastruktur publik seperti Internet. Ini bukan hanya tentang menyembunyikan alamat IP Anda. Hal ini untuk menjaga koneksi terpercaya sehingga pihak luar tidak dapat membaca informasi Anda. Sebelum kita membahas teknologi di baliknya, ada baiknya kita memahami mengapa layanan ini sangat berguna bagi bisnis dan individu.
Apa yang Anda dapatkan dari VPN
Layanan VPN yang dirancang dengan baik harus menawarkan lebih dari sekadar privasi. Ini tentang infrastruktur. Manfaat utama mencakup kemampuan untuk mencakup berbagai lokasi geografis tanpa harus menyewa jalur fisik yang mahal. Meningkatkan keamanan transmisi data. Hal ini memungkinkan kantor dan karyawan jarak jauh untuk mengakses intranet perusahaan seolah-olah terhubung langsung ke jaringan lokal, hanya dengan menggunakan koneksi Internet yang ada. Ini juga memiliki manfaat praktis. Karyawan dapat menghemat biaya perjalanan dengan bekerja di tempat kerja virtual. Pekerja jarak jauh seringkali lebih produktif jika mereka memiliki koneksi yang stabil.
Tidak semua bisnis memerlukan semua fitur. Namun, perusahaan yang mengadopsi VPN harus memenuhi tiga persyaratan yang tidak dapat dinegosiasikan.
- Keamanan: Terowongan harus melindungi data yang ditransfer. Sekalipun penyusup menguping lalu lintas Anda, informasi tersebut seharusnya tidak berguna.
- Keandalan: Koneksi harus konsisten. Pengguna dan kantor jarak jauh harus dapat terhubung tanpa hambatan, apa pun beban servernya. Kualitas layanan tidak boleh berkurang hanya karena sistem menangani kapasitas maksimal.
- Skalabilitas: Seiring berkembangnya bisnis Anda, infrastruktur VPN Anda pun berkembang. Anda tidak perlu menghancurkan seluruh sistem hanya untuk menambahkan pengguna.
Privasi terganggu
Penyedia layanan VPN publik biasanya dinilai berdasarkan dua metrik: jumlah data pengguna yang mereka catat dan jumlah negara tempat server mereka dihosting. Janji utama VPN adalah menjaga kerahasiaan data pengguna. Anda dapat melewati pembatasan geografis dengan menutupi lokasi Anda yang sebenarnya. Pertimbangkan layanan streaming yang terbatas pada negara tertentu. VPN memungkinkan Anda menggunakan kembali konten.
Tidak ada standar tunggal untuk mengonfigurasi VPN. Kurangnya kesatuan berarti bahwa pilihan harus dibuat. Anda harus memilih protokol yang sesuai untuk jaringan, otentikasi, dan keamanan Anda. Anda perlu memahami bagaimana komponen-komponen ini berinteraksi. Jika Anda membuat produk sendiri, Anda bertanggung jawab untuk memilih kombinasi yang tepat.
VPN Akses Jarak Jauh
Istilah “VPN” sering kali identik dengan akses jarak jauh. Jenis ini memungkinkan satu perangkat untuk terhubung ke jaringan pribadi. Ini adalah pekerja keras dari pekerjaan hybrid modern.
Cara kerjanya
Saat Anda menyambung ke VPN akses jarak jauh, perangkat Anda membuat tautan aman ke server penyedia layanan Anda. Proses ini melibatkan beberapa tingkatan. Pertama, perangkat lunak klien perangkat memulai jabat tangan dengan server. Jabat tangan ini membuktikan siapa Anda. Ini menciptakan terowongan terenkripsi. Semua lalu lintas Internet disalurkan melalui terowongan ini. Ini diambil dari alamat IP server VPN, bukan alamat IP Anda.
Protokol itu penting
Tidak semua terowongan diciptakan sama. Protokol yang Anda pilih menentukan kecepatan, keamanan, dan kompatibilitas.
- OpenVPN: Standar sumber terbuka. Ini didukung secara luas dan umumnya dianggap aman. Berfungsi dengan baik di sebagian besar perangkat.
- WireGuard: Pesaing baru. Kodenya lebih sederhana, sehingga kesalahannya lebih sedikit. Lebih cepat dari protokol lama.
- IKEv2/IPsec: Cocok untuk perangkat seluler. Ia juga dengan baik menangani perubahan jaringan, seperti beralih dari Wi-Fi ke data seluler.
Memilih protokol yang tepat lebih dari sekadar detail teknis. Ini memengaruhi pengalaman sehari-hari Anda. Protokol yang lambat dapat membuat penjelajahan menjadi frustasi. Yang lemah membuat Anda terekspos.
Mengapa perusahaan memperhatikan
Untuk bisnis, VPN jarak jauh menjembatani kesenjangan antara kantor fisik dan tim terdistribusi. Hal ini memungkinkan akses aman ke sumber daya internal. server berkas. basis data. Alat dalam. Tanpa VPN, memaparkan sistem ini langsung ke Internet berisiko. VPN menambahkan lapisan otentikasi dan enkripsi. Itu menjauhkan orang-orang jahat.
Tapi itu bukan obat mujarab. VPN melindungi koneksi Anda. Titik akhir tidak dilindungi. Jika laptop Anda terinfeksi malware, VPN tidak akan mencegah pencurian data Anda. Terowongan itu aman. Perangkat pihak lain mungkin tidak.
Pengguna
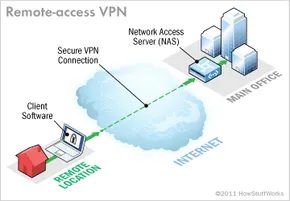
VPN akses jarak jauh memiliki fungsi yang sederhana namun penting: memungkinkan pengguna individu memasuki jaringan pribadi dari mana saja. Bagi orang di ujung sana, rasanya seperti mereka terhubung langsung ke server kantor. Bayangkan sebuah perusahaan besar dengan ratusan perwakilan penjualan yang bepergian ke seluruh negeri. Tanpa VPN akses jarak jauh, perwakilan tersebut akan terisolasi dari alat internal. Dengan itu, mereka memiliki akses tanpa batas ke sumber daya yang aman seolah-olah mereka sedang duduk di meja kerja.
Teknologi ini juga dikenal sebagai jaringan dial-up pribadi virtual (VPDN ). Nama ini mengingatkan kembali pada masa-masa awal internet ketika menghubungkan panggilan yang diperlukan ke server melalui saluran telepon analog. Saat ini, perangkat keras tersebut sudah tidak ada, tetapi konsep intinya tetap sama.
Untuk membuat ini berfungsi, Anda memerlukan dua komponen berbeda.
Gerbang: Server Akses Jaringan
Infrastruktur pertama adalah server akses jaringan (NAS ). Dalam bahasa gaul industri, sering kali diucapkan “nazz”. Anda mungkin juga mendengarnya disebut gerbang media atau server akses jarak jauh (RAS ).
Catatan: Jangan bingung membedakannya dengan Penyimpanan Terlampir Jaringan, yang memiliki akronim yang sama tetapi menyimpan file, bukan mengelola koneksi.
NAS dapat berupa perangkat keras khusus atau hanya salah satu dari beberapa aplikasi perangkat lunak yang berjalan di server bersama. Ini adalah titik akhir yang terhubung dengan pengguna dari internet publik. Sebelum memberikan akses, NAS meminta kredensial yang valid. Ia memverifikasi kredensial ini baik melalui proses bawaannya sendiri atau dengan menanyakan server otentikasi terpisah yang terletak di tempat lain di jaringan.
Klien: Perangkat Lunak di Sisi Pengguna
Persyaratan kedua adalah perangkat lunak klien. Karyawan memerlukan aplikasi di komputer mereka untuk membuat dan memelihara terowongan ke NAS.
Sebagian besar sistem operasi modern dilengkapi dengan klien VPN bawaan yang mampu menangani koneksi akses jarak jauh. Namun, beberapa sistem berpemilik mengharuskan pengguna untuk menginstal aplikasi pihak ketiga tertentu. Perangkat lunak klien ini bertanggung jawab untuk dua tugas berat:
- Tunneling : Ini menetapkan jalur aman ke NAS, yang diidentifikasi berdasarkan alamat internetnya.
- Enkripsi : Ini mengelola kunci kriptografi yang menjaga aliran data tidak dapat dibaca oleh pihak luar.
Anda dapat mempelajari lebih dalam tentang bagaimana sebenarnya fungsi protokol tunneling dan enkripsi nanti dalam ikhtisar ini, namun untuk saat ini, pahamilah bahwa perangkat lunak klien adalah jembatan antara pengguna dan jaringan aman.
Siapa yang Mengelola Infrastruktur?
Organisasi besar dengan departemen TI yang kuat biasanya membeli, menerapkan, dan memelihara infrastruktur VPN akses jarak jauh mereka sendiri. Mereka memiliki keahlian untuk menangani nuansa penerapan dan pemeliharaan berkelanjutan.
Bisnis kecil atau mereka yang tidak memiliki staf TI khusus sering kali melakukan outsourcing tanggung jawab ini. Mereka mengandalkan penyedia layanan perusahaan (ESP ). ESP menangani penyiapan NAS dan memastikannya tetap beroperasi, memungkinkan bisnis untuk fokus pada operasi inti daripada logistik keamanan jaringan.
Melampaui Pengguna Perorangan
VPN akses jarak jauh sangat baik untuk individu. Mereka memecahkan masalah karyawan yang bepergian atau pekerja jarak jauh. Namun apa yang terjadi jika seluruh kantor cabang perlu terhubung? Puluhan, atau bahkan ratusan karyawan mungkin memerlukan akses simultan ke jaringan pusat.
VPN akses jarak jauh bukanlah solusi paling efisien untuk menghubungkan seluruh kantor. Untuk itu, bisnis beralih ke arsitektur yang berbeda.
VPN situs-ke-situs
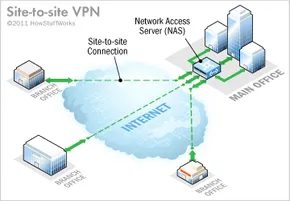
Dari satu situs ke situs lainnya, VPN bertindak sebagai jembatan digital. Hubungkan beberapa lokasi tetap melalui Internet publik, yang secara efektif memperluas jaringan internal perusahaan Anda. Daripada menyimpan data Anda di satu gedung, Anda dapat mengakses sumber daya Anda dari kantor cabang di belahan dunia lain seolah-olah Anda sedang duduk di sebelah server.
Pengaturan ini penting bagi perusahaan yang sedang berkembang dengan puluhan cabang. Ini bukan hanya tentang kenyamanan. Ini tentang menjaga infrastruktur terpadu.
Model Intranet dan Ekstranet
Ada dua tipe utama koneksi situs-ke-situs. Jenis yang Anda pilih bergantung pada siapa yang ingin Anda ajak bicara.
VPN berbasis intranet Untuk penggunaan internal. Jika perusahaan Anda memiliki beberapa kantor jarak jauh dan Anda ingin menggunakannya sebagai satu jaringan pribadi, inilah cara yang tepat. Hubungkan masing-masing jaringan area lokal (LAN) ke jaringan area luas (WAN). hasil? Lingkungan lokal yang mulus di seluruh lokasi yang tersebar secara geografis.
Pintu menuju VPN berbasis ekstranet sedikit lebih luas. Hal ini berlaku jika Anda memiliki hubungan dekat dengan pihak lain (pemasok, mitra, atau pelanggan utama). Buat terowongan aman antara jaringan lokal dan jaringan lokal pihak lain. Hal ini memungkinkan Anda berkolaborasi di ruang bersama tanpa memaparkan intranet inti Anda ke dunia luar. Nikmati manfaat integrasi tanpa risiko keamanan akses penuh.
Mengapa peralatan penting
Meskipun VPN situs-ke-situs dan VPN akses jarak jauh memiliki beberapa teknologi dasar yang sama, tujuannya berbeda. VPN akses jarak jauh biasanya mengharuskan pengguna individu untuk masuk melalui perangkat lunak klien di laptop. VPN situs-ke-situs harus transparan kepada pengguna akhir.
Idealnya, Anda ingin menghilangkan kebutuhan akan perangkat lunak klien VPN di setiap komputer. Sebaliknya, peralatan khusus dapat menangani beban berat. Perangkat ini terletak di tepi jaringan dan secara otomatis membuat terowongan. Lebih bersih, lebih cepat, dan tidak terlalu rentan terhadap kesalahan pengguna.
Bagaimana data disembunyikan di dalam terowongan
Jadi bagaimana data Anda tetap aman di internet publik yang kacau balau? Melalui terowongan.
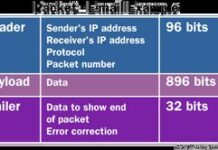
Saat Anda mengirim file, file tersebut dibagi menjadi beberapa paket. Terowongan membungkus setiap paket di dalam paket lain sebelum mengirimkannya. Kasus ini melindungi isinya dari publik. Hal ini memastikan aliran informasi dalam koridor pribadi virtual.
Proses pelapisan ini disebut enkapsulasi.
Perangkat di kedua ujung koneksi (disebut antarmuka terowongan) menangani pembungkusan dan pembukaan bungkusan ini. Tim TI Anda mengonfigurasi antarmuka ini untuk menggunakan protokol penerowongan tertentu. Juga dikenal sebagai protokol enkapsulasi, standar ini mendefinisikan bagaimana paket data digabungkan.
Anggap saja seperti mengirimkan barang yang rumit. Vendor mengemas item (protokol penumpang seperti IP) ke dalam kotak (protokol tunneling). Perusahaan pelayaran meletakkan kotak-kotak itu di atas truk (protokol transportasi) dan mengemudikannya di jalan raya (internet). Anda menerima truk, membuka kotak dan mengeluarkan barangnya. Kotak itu melindungi barang selama pengangkutan. Jalan raya hanyalah sebuah rute.
Kebanyakan VPN menggunakan metode ini. Namun, beberapa layanan seperti ExpressVPN menawarkan kanalisasi terbagi. Fitur ini memberi Anda kendali. Anda dapat memilih aplikasi mana yang mengirim data melalui terowongan VPN aman dan mana yang menggunakan koneksi lokal standar berkecepatan tinggi. Ini adalah kompromi yang berguna untuk tugas-tugas intensif bandwidth yang tidak memerlukan enkripsi.
Bicaralah dalam bahasa yang sama
Jaringan komputer awal adalah suku. Microsoft menggunakan NetBEUI untuk Windows. Apple menggunakan AppleTalk. Mereka tidak berbicara dalam bahasa yang sama. Ketika jaringan hybrid muncul, sistem harus memasang penerjemah untuk menjembatani kesenjangan tersebut.
Internet telah mengubah hal itu. Perangkat keras dan perangkat lunak telah didesain ulang untuk menggunakan tumpukan TCP/IP yang umum.
Hampir semua komputer saat ini berkomunikasi menggunakan protokol TCP/IP. Tumpukan tunggal ini menangani semuanya mulai dari pengalamatan hingga transmisi. Itu sebabnya mesin Windows dapat berkomunikasi dengan Mac, yang dapat berkomunikasi dengan server Linux, dan dapat berkomunikasi dengan router di Tokyo. Standardisasi adalah tulang punggung koneksi global.
Perlengkapan di Balik Tirai
为了使这一切成为可能,您需要网络边缘的特定硬件。
Secara teknis, Anda bisa menjalankan VPN di server biasa. Namun sebagian besar perusahaan tidak melakukan hal ini. Mereka menginginkan perangkat keras yang dibuat khusus untuk pekerjaan itu.
Usaha kecil dapat menyimpan semuanya di rumah. Alternatifnya, mereka dapat menyerahkannya ke penyedia layanan bisnis. Perusahaan besar dengan cabang yang tersebar sering kali memilih lokasi bersama. Ini berarti menyewa ruang dalam warna yang dibuat untuk kecepatan dan waktu aktif. Anda mendapatkan infrastrukturnya. Mereka bertanggung jawab atas listrik dan serat optik.
Tidak ada standar tunggal untuk pengaturan VPN. Saat merancang ekstensi, Anda perlu melihat tumpukan perangkat keras Anda.
Infrastruktur inti
Pertama, Anda memerlukan Server Akses Jaringan (NAS). Ini adalah produk andalan untuk VPN akses jarak jauh. Itu membangun dan menjaganya tetap hidup.
Lalu ada firewall. Hal ini menciptakan tembok keras antara jaringan pribadi Anda dan Internet publik. Anda dapat mengonfigurasinya untuk memblokir lalu lintas pada port TCP atau UDP tertentu. Ini penting meskipun Anda tidak memiliki VPN. Lalu lintas Internet yang berbahaya tidak peduli apakah ada terowongan atau tidak.
Otentikasi, otorisasi, dan akuntansi ditangani oleh server AAA.
– Otentikasi mengonfirmasi siapa Anda.
– Otorisasi memutuskan apa yang dapat Anda akses.
– Akuntansi melacak apa yang Anda lakukan saat masuk.
Alat yang paling umum digunakan adalah RADIUS. Ya, namanya mengacu pada hari dial-up. Kenyataannya berbeda. Server RADIUS yang terintegrasi dalam VPN menangani otentikasi semua koneksi melalui NAS.
Berdedikasi vs. Bersama
Komponen-komponen ini dapat berjalan di server bersama. Namun ada juga risikonya. Keamanan menderita. Keandalan menurun.
Usaha kecil dapat menggunakan firewall dan perangkat lunak RADIUS pada perangkat keras komoditas untuk menghemat biaya. Namun, seiring pertumbuhan perusahaan, server generik menjadi hambatan. Anda memerlukan optimasi.
Peralatan VPN Khusus
Jika Anda tidak memiliki cukup perlengkapan umum, Anda dapat membeli perangkat keras khusus. Ini diperoleh dari pemasok perangkat keras jaringan utama.
- Konsentrator VPN : Ini menggantikan server AAA pada kotak generik. Ia menggunakan kombinasi perangkat keras dan perangkat lunak untuk membangun terowongan dan menangani koneksi simultan dalam jumlah besar.
- Router berkemampuan VPN : Router standar yang menambahkan perutean khusus protokol ke lalu lintas VPN.
- Firewall yang Diaktifkan VPN : Penghalang tradisional yang juga mengontrol protokol khusus VPN.
- Klien VPN : Perangkat khusus yang menggunakan perangkat lunak antarmuka terowongan. Hal ini mengurangi beban pada masing-masing komputer. Perangkat lunak klien tidak lagi mengacaukan setiap titik akhir.
Kami telah membahas jenis dan perangkat kerasnya. Sekarang mari kita lihat enkripsi dan protokol yang menjaga semuanya tetap aman.
Tautan Sponsor: Klik di sini untuk mempelajari lebih lanjut tentang perangkat keras VPN dan memasang VPN di router.
Enkripsi dan Protokol Keamanan di VPN
Enkripsi adalah mekanisme yang mengubah informasi yang dapat dibaca menjadi kode yang tidak dapat dibaca. Hanya perangkat dengan dekoder yang benar yang dapat membalikkan proses dan memahami kembali pesannya. Anda mungkin menggunakannya setiap hari, baik itu mengunci file di hard drive Anda atau mengirim email sensitif. Mesin di balik ini adalah kunci enkripsi. Ini memberi tahu komputer operasi matematika apa yang harus dilakukan untuk mengacak atau menguraikan data.
Ada dua cara utama untuk melakukan ini. Enkripsi kunci simetris dan enkripsi kunci publik.
Dalam enkripsi kunci simetris, semua pihak berbagi kunci yang sama. Satu orang menggunakan kunci ini untuk mengunci pesan dan orang lain menggunakan kunci yang sama untuk membuka kunci pesan. Ini cepat dan efisien, namun Anda memerlukan cara aman untuk membagikan kuncinya terlebih dahulu.
Enkripsi kunci publik lebih kompleks, namun memecahkan masalah distribusi. Setiap pengguna memiliki sepasang kunci. Siapa pun yang ingin mengirimi Anda pesan dapat menggunakan kunci publik Anda. Kunci pribadi Anda dirahasiakan. Anda mengenkripsi dengan kunci pribadi Anda, dan penerima mendekripsi dengan kunci publik Anda. Tunggu sebentar, itu tidak benar. Biasanya pengirim menggunakan kunci publik penerima untuk enkripsi dan penerima menggunakan kunci pribadinya untuk dekripsi. Ini memastikan bahwa hanya penerima yang dituju yang dapat membacanya.
Mengamankan terowongan dengan IPSec
Virtual Private Network (VPN) Buat “terowongan” aman untuk data Anda. Data dienkripsi di satu ujung dan didekripsi di ujung lainnya. Namun sepasang kunci saja tidak cukup untuk membangun terowongan itu sendiri. Kita memerlukan protokol yang mendefinisikan bagaimana data dikemas dan dikirim.
Jika itu adalah VPN situs-ke-situs (misalnya menghubungkan dua kantor), Anda biasanya akan melihat Keamanan Protokol Internet (IPSec) atau Enkapsulasi Perutean Generik (GRE).
GRE relatif sederhana. Ini hanya menyediakan kerangka kerja untuk merangkum berbagai jenis lalu lintas jaringan sehingga dapat dikirim melalui jaringan IP. Datanya sendiri tidak dienkripsi. Ia hanya tahu cara membawa muatannya.
IPSec adalah pengangkat berat. Ini banyak digunakan untuk mengamankan lalu lintas di jaringan IP, termasuk Internet terbuka. Bekerja antara router, firewall, desktop, dan server. IPSec menggunakan dua sub-protokol untuk menjamin keamanan paket data.
- Encapsulated Security Payload (ESP): Ini adalah pekerja keras. Kunci simetris digunakan untuk mengenkripsi data aktual (payload) di dalam paket.
- Authentication Header (AH): Ini menggunakan fungsi hash di header paket. Ini membantu menyembunyikan metadata seperti identitas pengirim hingga paket mencapai tujuannya.
IPSec bekerja dalam dua mode. Mode transportasi hanya mengenkripsi data antara dua perangkat tertentu. Mode Terowongan Mengenkripsi seluruh paket termasuk header. Inilah yang digunakan VPN. IPSec ESP dan AH digunakan bersama untuk membuat terowongan virtual antara dua jaringan.
Akses jarak jauh dan varian PPP
Tunnel Remote Access VPN (yang memungkinkan Anda menyambungkan laptop ke jaringan perusahaan) biasanya didasarkan pada Point-to-Point Protocol (PPP). PPP adalah bagian standar dari infrastruktur Internet. Secara khusus, VPN jarak jauh biasanya menggunakan salah satu dari tiga protokol berbasis PPP:
- L2F (Penerusan Lapisan 2): Protokol yang dikembangkan oleh Cisco ini menggunakan metode autentikasi yang didukung oleh PPP.
- PPTP (Point-to-Point Tunneling Protocol): Standar lama yang mendukung enkripsi 40 dan 128-bit serta autentikasi PPP.
- L2TP (Layer 2 Tunneling Protocol): Menggabungkan fitur terbaik PPTP dan L2F. Dukungan penuh untuk IPSec menjadikannya pilihan yang andal untuk koneksi jarak jauh dan situs-ke-situs.
Mengapa ini penting bagi Anda
Kami telah membahas jenis-jenis VPN dan inti teknis yang membuatnya berfungsi. Teknologi terus berkembang. Metode enkripsi baru dan prosesor yang lebih cepat meningkatkan kinerja jaringan seiring waktu. Namun, protokol penerowongan inti tidak berubah secara dramatis. Mengapa? Karena standar yang ada sudah cukup untuk menjamin keberhasilan operasional bisnis global.
Namun bagi rata-rata pengguna, “bagaimana” kurang penting dibandingkan “mengapa”.
Apakah VPN ilegal?
Tidak. Penggunaan VPN sepenuhnya legal di sebagian besar wilayah dunia. Hukum setempat tetap berlaku jika Anda melakukan kejahatan saat menggunakan VPN. Alat ini tidak memberikan kekebalan.
Mengapa orang menggunakannya?
Selain keamanan, VPN juga memungkinkan Anda melewati kebijakan digital yang membatasi. Jika negara Anda memblokir situs web tertentu, VPN memungkinkan Anda merutekan koneksi Anda melalui server di negara-negara dengan undang-undang internet yang lebih liberal. Lalu lintas dienkripsi, menyembunyikan identitas dan kebiasaan browsing Anda dari ISP lokal dan lembaga sensor.
Apa itu Internet Pribadi?
Saat Anda menggunakan layanan VPN, lalu lintas dirutekan melalui server perantara. Ini menciptakan lapisan anonimitas. Situs web yang Anda kunjungi melihat alamat IP server VPN, bukan alamat IP Anda. Ini membuat koneksi Anda lebih aman dan pribadi. Anda juga dapat membuka blokir konten yang dibatasi secara geografis, seperti perpustakaan streaming Netflix dan BBC iPlayer, yang dibatasi untuk wilayah tertentu.
Apakah VPN baik atau buruk?
Secara keseluruhan itu bagus. Keuntungannya mencakup akses ke situs web yang dibatasi, potensi penghematan pada pembelian online (harga dapat bervariasi tergantung wilayah), dan perlindungan data yang kuat.
Namun, ada juga kelemahannya. VPN dapat memperlambat koneksi Anda karena jarak server-ke-server dan overhead enkripsi tambahan. Biasanya ada biaya bulanan. Selain itu, beberapa layanan dan platform streaming telah mengembangkan perangkat lunak anti-VPN untuk memblokir koneksi ini.
Bisakah Anda Dilacak?
Tidak terlalu. Dengan VPN yang tepat, tidak ada yang bisa dengan mudah melacak alamat IP asli Anda atau melacak lalu lintas situs web Anda. Data disembunyikan dengan enkripsi. Jika Anda memilih penyedia layanan yang andal dengan kebijakan larangan pencatatan yang ketat, aktivitas Anda akan tetap bersifat pribadi.
Teknologinya sudah matang. Protokolnya stabil. Pertanyaannya bukan lagi apakah itu berfungsi, tetapi apakah Anda ingin menggunakannya.