Gdy biura firmy zlokalizowane są w różnych miastach i na różnych kontynentach, zapewnienie sprawnej pracy zespołów staje się logistycznym koszmarem. Udostępnianie poufnych informacji pomiędzy lokalizacjami wymaga szybkich, bezpiecznych i niezawodnych kanałów. Na tym właśnie polega podstawowa wartość wirtualnych sieci prywatnych (VPN). Ale jeśli kiedykolwiek zastanawiałeś się, jak działają sieci VPN, odpowiedź leży w tym, w jaki sposób wypełniają lukę między potrzebami prywatnymi a infrastrukturą publiczną.
Mechanika tuneli
W najprostszej formie serwer VPN działa jako brama. Wykorzystuje sieć publiczną (zwykle otwarty Internet) do łączenia zdalnych witryn i użytkowników w jedną, jednolitą całość. Połączenie nie jest fizyczne. Jest „wirtualny” i jest kierowany bezpośrednio z sieci prywatnej lub od zewnętrznego usługodawcy do zdalnego użytkownika przez Internet.
Magia tkwi w szyfrowaniu. Dane przesyłane tym tunelem są szyfrowane. Nawet jeśli atakującym uda się przechwycić ruch w sieci publicznej, zobaczą jedynie bezsensowny ciąg znaków. Nie będą mogli tego przeczytać, zmienić ani ukraść.
Era łączy dzierżawionych
Aby zrozumieć, dlaczego sieci VPN stały się dziś normą, musimy wrócić do tego, jak to kiedyś działało. Kilka lat temu, aby połączyć komputery pomiędzy biurami, trzeba było wynająć dedykowaną linię. Technologie takie jak ISDN (Integrated Services Digital Network) zapewniały połączenia z szybkością np. 128 kbit/s. Było to łącze prywatne, dzierżawione od firmy telekomunikacyjnej.
Pracowali. Byli bezpieczni. Ale były też bardzo drogie. Koszt wzrasta w zależności od odległości. Jeśli masz jedno biuro w Nowym Jorku i jedno w Londynie, koszt dzierżawionego łącza może być astronomiczny. Połączenia te tworzą sieć rozległą (WAN), ale istnieją wysokie bariery finansowe utrudniające jej rozwój.
Podbój Internetu
Potem upowszechnił się Internet. Dostawcy usług internetowych (ISP) zaczęli oferować szybsze i bardziej niezawodne połączenia za ułamek kosztów łączy dzierżawionych. Firmy nie tylko przeniosły się do Internetu; zoptymalizowali jego wykorzystanie.
Pierwszym krokiem był intranet. Jest to prywatna sieć wewnętrzna, dostępna tylko dla pracowników. Dzięki temu zdalni współpracownicy mogą udostępniać pulpity i zasoby tak, jakby znajdowali się w tym samym pokoju. Intranety mają jednak ograniczenia. Pozostają w budynku. Dodając serwery VPN do tej infrastruktury, firmy mogą rozszerzyć dostęp do zasobów intranetu dla każdego, gdziekolwiek. Biura domowe i odległe oddziały nagle uzyskały dostęp do tych samych plików i aplikacji co centrala, bez konieczności płacenia za linie prywatne.
Poza salą konferencyjną
Sieci VPN ewoluowały. Nie są już wykorzystywane wyłącznie przez firmy. Osoby fizyczne również doceniły ich zalety. Osoby obawiające się o bezpieczeństwo publicznych sieci Wi-Fi lub chcące anonimowo dokonywać transakcji online, rejestrują się w płatnych usługach konsumenckich VPN.
Mechanizm jest podobny do modelu korporacyjnego, ale przepływ użytkowników jest inny. Zamiast łączyć się z prywatnymi serwerami firmy, łączysz się z serwerami swojego dostawcy VPN, aby uzyskać dostęp do Internetu. Korzyść? Bezpieczeństwo i prywatność.
VPN chroni Twój komputer, smartfon i inne urządzenia przed hakerami i złośliwym oprogramowaniem oraz chroni Twoje dane osobowe i komunikację przed ciekawskimi oczami.
W obliczu rosnącej cyberprzestępczości ochrona ta stała się dla wielu koniecznością. Korzystanie z konsumenckiej sieci VPN jest łatwe. Pobierz oprogramowanie. Zainstaluj to. Połącz się z serwerem. Po aktywacji Twoja tożsamość online zostanie ukryta. Twój dostawca usług internetowych nie będzie mógł zobaczyć, co robisz. Twoja lokalizacja będzie ukryta. Historia Twojej przeglądarki zostanie zaszyfrowana.
Jest to szczególnie przydatne dla podróżujących. Publiczne Wi-Fi na lotniskach i w hotelach jest często niezabezpieczone. VPN tworzy bezpieczny tunel, który uniemożliwia lokalnym hakerom kradzież Twoich danych uwierzytelniających. Pozwala także ominąć ograniczenia geograficzne. Uzyskaj dostęp do międzynarodowych treści przesyłanych strumieniowo, w tym do lokalnej biblioteki Netflix. W krajach, w których obowiązuje ścisła cenzura Internetu, takich jak Chiny i Rosja, niektóre usługi VPN mogą pomóc w utrzymaniu dostępu do zablokowanych stron internetowych i platform społecznościowych.
Analogia do wyspy
Jeśli chcesz zwizualizować różnice między tymi opcjami sieciowymi, pomyśl o każdej sieci lokalnej (LAN) jak o wyspie.
Mieszkasz na wyspie pośrodku bezkresnego oceanu. Na horyzoncie widać tysiące innych wysp. Są też sąsiedzi. Wszystko inne jest w odległej odległości. Najczęstszym środkiem transportu między nimi jest prom.
To jest problem. Na promach nie ma prywatności. Wszyscy na statku widzą, co robisz.
Pomyśl o każdej wyspie jak o prywatnej sieci lokalnej (LAN). Morze to Internet. Używanie hasła przypomina łączenie się z serwerem internetowym lub urządzeniem za pośrednictwem sieci publicznej. Nie masz kontroli nad swoją infrastrukturą. Nie masz kontroli nad routerem. Nie masz kontroli nad kablem. Ty i wszyscy na łodzi jesteście uwięzieni.
Ta utrata kontroli stwarza ryzyko bezpieczeństwa. Łączenie dwóch sieci prywatnych przy użyciu zasobu publicznego, takiego jak Internet, naraża Cię na ryzyko.
Rozwiązanie pomostowe: wynajem kanałów komunikacyjnych
Zmieńmy scenariusz. Twoja wyspa postanawia zbudować most na sąsiednią wyspę. Zapewnia to łatwiejszą, bezpieczniejszą i bardziej bezpośrednią trasę podróży.
To jest drogie. Nawet jeśli wyspy są blisko siebie, budowa i utrzymanie takiego mostu kosztuje dużo pieniędzy. Jednak zapotrzebowanie na niezawodne i bezpieczne połączenie jest tak duże, że jesteś skłonny zapłacić tę cenę.
Teraz wyobraź sobie, że Twoja wyspa chce połączyć się z trzecią wyspą. To bardzo daleko. Oszacowujecie Państwo koszt poszerzenia tego mostu. Ona jest po prostu niesamowita. Nie możesz sobie na to pozwolić.
Jest to wynajmowanie kanału komunikacyjnego.
Most ten istnieje oddzielnie od morza. Bezpośrednio łączy wyspy. Firmy wybierają tę opcję ze względów bezpieczeństwa i niezawodności. Muszą łączyć odległe biura. Jeśli jednak te biura są oddalone o tysiące mil, koszty stają się zaporowe. Im większa odległość, tym wyższa cena.
Alternatywa dla łodzi podwodnej: VPN
Jak więc wirtualna sieć prywatna (VPN) pasuje do tej analogii?
Wyobraź sobie, że na każdej wyspie znajduje się mini łódź podwodna. Te łodzie podwodne mają pewne cechy.
- Szybkość. Są szybcy.
- Mobilność. Możesz je zabrać ze sobą wszędzie.
- Niewidzialność. Możesz ukryć się przed innymi statkami i łodziami podwodnymi.
- Niezawodność. Działają bez zarzutu.
- Skalowalność. Dodawanie nowych łodzi podwodnych po pierwszym zakupie jest niedrogie.
Za pomocą tych łodzi podwodnych wyspiarze mogą w każdej chwili przepłynąć ocean. Dbają o prywatność i bezpieczeństwo. Są niewidoczne dla ruchu morskiego.
Zasadniczo tak działa VPN.
Zdalne urządzenia w sieci mogą bezpiecznie wymieniać dane. Wykorzystują Internet jako środek komunikacji ze swoją prywatną siecią lokalną. Połączenie jest szyfrowane. Jest chroniony przed wzrokiem ciekawskich.
Dlaczego skalowalność jest ważna
VPN ma jedną dużą przewagę nad dzierżawionymi kanałami komunikacji. To jest skalowalność.
Z łatwością dodawaj użytkowników do swojej sieci VPN. Łącz użytkowników w różnych lokalizacjach bez konieczności instalowania nowych kabli fizycznych. Odległość nie ma znaczenia. VPN umożliwia połączenie z wieloma lokalizacjami geograficznymi na całym świecie przy minimalnych dodatkowych kosztach.
Przy wynajmie kanałów każdy nowy oddział wymaga instalacji nowego, kosztownego łącza fizycznego. W przypadku VPN wystarczy określić inny punkt końcowy. Infrastruktura pozostaje taka sama. Struktura kosztów zmienia się radykalnie.
To prowadzi mnie do następnego pytania. Który VPN jest dobry? Powinieneś skupić się na konkretnych korzyściach i funkcjach, które zamieniają prosty zaszyfrowany tunel w potężne narzędzie biznesowe.
Wirtualne sieci prywatne (VPN) służą do tworzenia bezpiecznych, szyfrowanych tuneli pomiędzy sieciami w infrastrukturze publicznej, takiej jak Internet. Nie chodzi tylko o ukrycie adresu IP. Głównym celem jest utrzymanie zaufanego połączenia, aby inni nie mogli odczytać Twoich informacji. Zanim zagłębisz się w technologię, która się za nimi kryje, warto zrozumieć, dlaczego te usługi są naprawdę korzystne dla firm i osób prywatnych.
Co zyskujesz dzięki VPN
Dobrze zaprojektowana usługa VPN powinna oferować więcej niż tylko prywatność. Mówimy o infrastrukturze. Kluczowe korzyści obejmują możliwość łączenia wielu lokalizacji geograficznych bez konieczności dzierżawienia drogich łączy fizycznych. Zwiększa bezpieczeństwo transmisji danych. Dzięki temu zdalne biura i pracownicy mają dostęp do wewnętrznej sieci firmy (intranet), tak jakby byli bezpośrednio połączeni z siecią lokalną, korzystając jedynie z istniejących łączy internetowych. Ma to również zalety praktyczne. Pracownicy mogą zaoszczędzić na kosztach podróży, pracując w wirtualnym biurze. Pracownicy zdalni są często bardziej produktywni, gdy mają stabilne połączenie.
Nie każda firma potrzebuje każdej funkcji. Firmy wdrażające VPN muszą jednak spełniać trzy niezachwiane wymagania.
- Bezpieczeństwo: Tunele muszą chronić przesyłane dane. Nawet jeśli osoba atakująca podsłuchuje Twój ruch, informacje te powinny być bezużyteczne.
- Niezawodność: Połączenia muszą być stabilne. Zdalni użytkownicy i biura powinny mieć możliwość łączenia się bez opóźnień, niezależnie od obciążenia serwerów. Jakość usług nie powinna zostać obniżona tylko dlatego, że system przetwarza maksymalną przepustowość.
- Skalowalność: wraz z rozwojem Twojej firmy rośnie także Twoja infrastruktura VPN. Nie musisz zawieszać całego systemu, aby dodać jednego użytkownika.
Kompromisy dotyczące prywatności
Dostawcy publicznych sieci VPN są zazwyczaj oceniani na podstawie dwóch wskaźników: ilości rejestrowanych przez nich danych użytkowników oraz liczby krajów, w których hostują swoje serwery. Główną obietnicą VPN jest zachowanie poufności danych użytkownika. Możesz ominąć ograniczenia geograficzne, maskując swoją prawdziwą lokalizację. Rozważ usługę przesyłania strumieniowego ograniczoną do określonego kraju. VPN umożliwia dostęp do takich treści.
Nie ma jednego standardu konfiguracji VPN. Brak jedności oznacza konieczność dokonywania wyborów. Musisz wybrać odpowiedni protokół dla swojej sieci, a także metody uwierzytelniania i bezpieczeństwa. Musisz zrozumieć, w jaki sposób te komponenty oddziałują na siebie. Jeśli tworzysz własne rozwiązanie, za wybór odpowiedniej kombinacji odpowiadasz Ty.
Zdalny dostęp przez VPN
Termin „VPN” jest często synonimem zdalnego dostępu. Ten typ umożliwia połączenie jednego urządzenia z siecią prywatną. Jest to główny koń pociągowy nowoczesnego hybrydowego formatu pracy.
Jak to działa
Kiedy łączysz się z VPN w celu zdalnego dostępu, Twoje urządzenie nawiązuje bezpieczne połączenie z serwerami Twojego dostawcy. Proces ten obejmuje kilka poziomów. Najpierw oprogramowanie klienckie urządzenia rozpoczyna uzgadnianie z serwerem. Ten uścisk dłoni potwierdza Twoją tożsamość. Następnie tworzony jest zaszyfrowany tunel. Cały ruch internetowy jest kierowany przez ten tunel. W takim przypadku używany jest adres IP serwera VPN, a nie Twój osobisty adres IP.
Protokoły mają znaczenie
Nie wszystkie tunele są sobie równe. Wybrany protokół określa szybkość, bezpieczeństwo i kompatybilność.
- OpenVPN: Standard open source. Szeroko obsługiwane i ogólnie uważane za bezpieczne. Działa dobrze na większości urządzeń.
- WireGuard: Nowy konkurent. Kod jest prostszy, więc jest mniej błędów. Działa szybciej niż starsze protokoły.
- IKEv2/IPsec: Odpowiednie dla urządzeń mobilnych. Z łatwością obsługuje także zmiany w sieci, takie jak przełączanie z Wi-Fi na mobilną transmisję danych.
Wybór odpowiedniego protokołu to nie tylko szczegół techniczny. Ma to wpływ na Twoje codzienne doświadczenia. Powolne protokoły mogą powodować irytację podczas przeglądania sieci. Słaby protokół naraża Cię na niebezpieczeństwo.
Dlaczego firmy zwracają na to uwagę
W przypadku firm zdalne sieci VPN zacierają granicę między fizycznymi biurami a rozproszonymi zespołami. Zapewnia to bezpieczny dostęp do zasobów wewnętrznych: serwerów plików, baz danych, narzędzi wewnętrznych. Bez VPN bezpośrednie narażenie tych systemów na Internet jest niebezpieczne. Sieci VPN dodają warstwy uwierzytelniania i szyfrowania. Nie wpuszczają intruzów.
Ale to nie jest panaceum. VPN zabezpiecza Twoje połączenie. Urządzenia końcowe nie są chronione. Jeśli Twój laptop jest zainfekowany złośliwym oprogramowaniem, VPN nie zapobiegnie kradzieży Twoich danych. Tunel jest bezpieczny. Urządzenie drugiej strony może nie być bezpieczne.
Użytkownik
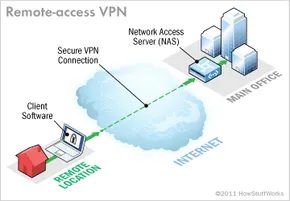
Zdalna sieć VPN (remote access VPN) pełni prostą, ale kluczową funkcję: umożliwia indywidualnym użytkownikom łączenie się z siecią prywatną z dowolnego miejsca na świecie. Osoba po drugiej stronie połączenia ma wrażenie, że jest bezpośrednio połączona z serwerami biurowymi. Weźmy pod uwagę dużą korporację, która ma setki przedstawicieli handlowych podróżujących po całym kraju. Bez zdalnej sieci VPN przedstawiciele ci byliby odizolowani od narzędzi wewnętrznych. Dzięki niemu uzyskują nieograniczony dostęp do chronionych zasobów, tak jakby siedzieli przy biurku.
Technologia ta jest również znana jako wirtualna prywatna sieć telefoniczna (VPDN ). Nazwa nawiązuje do początków Internetu, kiedy połączenie wymagało połączenia z serwerem poprzez analogową linię telefoniczną. Dziś ten sprzęt należy już do przeszłości, ale podstawowa koncepcja pozostaje ta sama.
Aby to zadziałało, potrzebne są dwa różne komponenty.
Brama: Serwer dostępu do sieci
Pierwszym elementem infrastruktury jest Serwer Dostępu do Sieci (NAS ). W slangu zawodowym często wymawia się je jako „nazz”. Można go także nazwać bramą multimediów lub serwerem dostępu zdalnego (RAS ).
Uwaga: nie należy mylić tego z Network-Attached Storage, który używa tego samego akronimu, ale jest przeznaczony do przechowywania plików, a nie do zarządzania połączeniami.
NAS może być dedykowanym urządzeniem sprzętowym lub jedną z kilku aplikacji działających na współdzielonym serwerze. Jest to punkt końcowy, z którym użytkownicy łączą się z publicznego Internetu. Serwer NAS wymaga ważnych danych uwierzytelniających przed udzieleniem dostępu. Weryfikuje te dane za pomocą wbudowanego mechanizmu lub wysyłając zapytanie do oddzielnego serwera uwierzytelniającego zlokalizowanego w innym miejscu sieci.
Klient: oprogramowanie po stronie użytkownika
Drugim wymaganiem jest oprogramowanie klienckie. Pracownicy potrzebują aplikacji na swoich komputerach, aby skonfigurować i zarządzać tunelem do serwera NAS.
Większość nowoczesnych systemów operacyjnych ma wbudowanych klientów VPN, którzy mogą obsługiwać połączenia dostępu zdalnego. Jednak niektóre zastrzeżone systemy wymagają od użytkowników zainstalowania określonej aplikacji strony trzeciej. To oprogramowanie klienckie wykonuje dwa główne zadania:
- Tunelowanie : ustanawia bezpieczną ścieżkę do serwera NAS, identyfikowaną na podstawie jego adresu internetowego.
- Szyfrowanie : Zarządza kluczami kryptograficznymi, które sprawiają, że strumień danych jest nieczytelny dla osób postronnych.
W dalszej części tego przeglądu możesz dokładniej przyjrzeć się działaniu protokołów tunelowania i szyfrowania, ale na razie ważne jest, aby zrozumieć, że oprogramowanie klienckie stanowi pomost między użytkownikiem a bezpieczną siecią.
Kto zarządza infrastrukturą?
Duże organizacje z wydajnymi działami IT zazwyczaj kupują, wdrażają i utrzymują własną zdalną infrastrukturę VPN. Posiadają wiedzę specjalistyczną niezbędną do radzenia sobie z niuansami wdrażania i bieżącej konserwacji.
Małe firmy lub firmy nieposiadające dedykowanego personelu IT często zlecają te obowiązki na zewnątrz. Polegają na Enterprise Service Provider (ESP ). ESP zajmuje się konfiguracją serwera NAS i utrzymywaniem go w dobrej kondycji, umożliwiając firmom skupienie się na swojej podstawowej działalności, a nie na logistyce bezpieczeństwa sieci.
Poza indywidualnymi użytkownikami
Zdalne sieci VPN są świetne dla użytkowników indywidualnych. Rozwiązują problem pracownika w podróży służbowej lub pracownika zdalnego. Co jednak w przypadku konieczności podłączenia całego oddziału? Dziesiątki, a nawet setki pracowników może potrzebować jednoczesnego dostępu do sieci centralnej.
Zdalna sieć VPN nie jest najskuteczniejszym rozwiązaniem do łączenia całych biur. Aby to osiągnąć, firmy zwracają się ku innej architekturze.
VPN typu punkt-lokacja
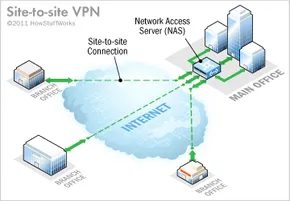
Z jednej witryny na drugą VPN działa jak cyfrowy most. Połącz kilka stałych lokalizacji poprzez publiczny Internet, efektywnie rozbudowując sieć wewnętrzną swojej firmy. Zamiast przechowywać dane w jednym budynku, możesz uzyskać dostęp do swoich zasobów z oddziału na drugim końcu świata, tak jakbyś siedział obok serwera.
Takie rozwiązanie jest istotne dla rozwijających się firm posiadających kilkadziesiąt oddziałów. Nie chodzi tylko o wygodę. Chodzi o utrzymanie jednolitej infrastruktury.
Model intranetu i ekstranetu
Istnieją dwa główne typy połączeń typu lokacja-lokacja. Wybór typu zależy od tego, z kim chcesz porozmawiać.
VPN oparty na intranecie Do użytku wewnętrznego. Jeśli Twoja firma ma wiele zdalnych biur i chcesz używać ich jako jednej sieci prywatnej, jest to najlepszy wybór. Połącz poszczególne sieci lokalne (LAN) z sieciami rozległymi (WAN). wynik? Jednolite środowisko lokalne w rozproszonych geograficznie lokalizacjach.
Drzwi do sieci VPN opartych na ekstranecie są nieco szersze. Dotyczy to sytuacji, gdy masz bliskie relacje z inną stroną (dostawcą, partnerem lub głównym klientem). Utwórz bezpieczny tunel pomiędzy siecią lokalną a siecią lokalną drugiej strony. Umożliwia to współpracę w przestrzeniach współdzielonych bez wystawiania podstawowego intranetu na świat zewnętrzny. Ciesz się korzyściami płynącymi z integracji bez zagrożeń bezpieczeństwa wynikających z pełnego dostępu.
Dlaczego sprzęt ma znaczenie
Chociaż sieci VPN typu site-to-site i sieci VPN o dostępie zdalnym korzystają z tej samej technologii, ich cele są różne. Sieci VPN o zdalnym dostępie zazwyczaj wymagają od indywidualnych użytkowników logowania się za pomocą oprogramowania klienckiego na laptopach. Sieci VPN typu lokacja-lokacja muszą być przejrzyste dla użytkowników końcowych.
Idealnym rozwiązaniem byłoby wyeliminowanie konieczności instalowania oprogramowania klienckiego VPN na każdym komputerze. Zamiast tego specjalny sprzęt może wytrzymać podnoszenie ciężkich ładunków. Urządzenie znajduje się na brzegu sieci i automatycznie tworzy tunele. Jest czystszy, szybszy i mniej podatny na błędy użytkownika.
Jak dane są ukryte w tunelu
Jak zatem chronić Twoje dane w chaotycznym publicznym Internecie? Przez tunel.
Kiedy wysyłasz plik, jest on dzielony na pakiety. Tunel owija każdy pakiet w inny pakiet przed jego wysłaniem. Etui chroni zawartość przed opinią publiczną. Zapewnia to przepływ informacji w ramach wirtualnego prywatnego korytarza.
Ten proces warstwowy nazywa się enkapsulacją.
Urządzenia na obu końcach połączenia (zwane interfejsami tunelowymi) obsługują to zawijanie i rozpakowywanie. Twój zespół IT konfiguruje te interfejsy tak, aby korzystały z określonych protokołów tunelowania. Ten standard, znany również jako protokół enkapsulacji, definiuje sposób łączenia pakietów danych.
Pomyśl o tym jak o wysyłce delikatnego przedmiotu. Dostawca pakuje towar (protokoły pasażerskie, takie jak IP) w pudełka (protokoły tunelowe). Firma spedycyjna umieszcza pudła na ciężarówce (protokół transportu) i jedzie autostradą (internet). Odbierasz ciężarówkę, otwierasz skrzynię i wyjmujesz przedmiot. Pudełko chroniło przedmiot podczas transportu. Autostrada to tylko trasa.
Większość sieci VPN korzysta z tej metody. Jednak niektóre usługi, takie jak ExpressVPN, oferują dzielone tunelowanie. Ta funkcja daje Ci kontrolę. Możesz wybrać, które aplikacje będą wysyłać dane przez bezpieczny tunel VPN, a które będą korzystać ze standardowego, szybkiego połączenia lokalnego. Jest to przydatny kompromis w przypadku zadań wymagających dużej przepustowości, które nie wymagają szyfrowania.
Mów tym samym językiem
Wczesne sieci komputerowe były plemionami. Firma Microsoft użyła protokołu NetBEUI dla systemu Windows. Apple używa AppleTalk. Nie mówili tym samym językiem. Kiedy pojawiły się sieci hybrydowe, systemy musiały zainstalować tłumaczy, aby wypełnić lukę.
Internet to zmienił. Sprzęt i oprogramowanie zostały przeprojektowane tak, aby korzystały ze wspólnego stosu TCP/IP.
Prawie wszystkie dzisiejsze komputery komunikują się za pomocą protokołu TCP/IP. Ten pojedynczy stos obsługuje wszystko, od adresowania po transmisję. Właśnie dlatego komputer z systemem Windows może komunikować się z komputerem Mac, który może komunikować się z serwerem Linux i który może komunikować się z routerem w Tokio. Standaryzacja jest podstawą globalnych powiązań.
Sprzęt za kurtyną
为了使这一切成为可能,您需要网络边缘的特定硬件。
Technicznie rzecz biorąc, możesz uruchomić VPN na zwykłym serwerze. Jednak większość firm tego nie robi. Preferują sprzęt zaprojektowany specjalnie do tego zadania.
Mała firma może samodzielnie utrzymać całą infrastrukturę. Alternatywnie mogą zlecić te zadania dostawcy usług biznesowych. Duże firmy z rozproszonymi oddziałami często decydują się na lokalizację w centrum danych (kolokacja). Oznacza to wynajęcie powierzchni w specjalistycznym centrum danych nastawionym na dużą prędkość i nieprzerwaną pracę. Otrzymujesz infrastrukturę, a dostawca odpowiada za zasilanie i światłowodowe linie komunikacyjne.
Nie ma jednego standardu konfiguracji VPN. Projektując rozbudowę sieci, należy wziąć pod uwagę stos sprzętowy.
Podstawowa infrastruktura
Najpierw potrzebujesz serwera dostępu do sieci (NAS). Jest to kluczowe urządzenie do zdalnego dostępu VPN. Tworzy tunele i utrzymuje je w ruchu.
Następna jest zapora sieciowa. Tworzy bezpieczną granicę pomiędzy siecią prywatną a publicznym Internetem. Można go skonfigurować tak, aby blokował ruch na określonych portach TCP lub UDP. Jest to konieczne, nawet jeśli nie masz VPN. Szkodliwy ruch z Internetu nie zwraca uwagi na obecność lub brak tunelu.
Uwierzytelnianie, autoryzacja i rozliczanie (AAA) zapewnia serwer AAA :
– Uwierzytelnienie potwierdza Twoją tożsamość.
– Autoryzacja określa, do jakich zasobów masz dostęp.
– Księgowość rejestruje Twoje działania podczas sesji połączenia.
Najczęściej używanym narzędziem jest RADIUS. Tak, ta nazwa nawiązuje do czasów połączeń dial-up. Jednak rzeczywistość się zmieniła. Serwer RADIUS zintegrowany z VPN obsługuje uwierzytelnianie wszystkich połączeń poprzez NAS.
Sprzęt dedykowany a sprzęt ogólny
Komponenty te mogą działać na serwerze współdzielonym. Jednakże istnieje tutaj ryzyko. Cierpi bezpieczeństwo i spada niezawodność.
Małe firmy mogą używać zapór sieciowych i oprogramowania RADIUS na standardowym sprzęcie, aby zaoszczędzić pieniądze. Jednak w miarę rozwoju firmy konwencjonalne serwery stają się wąskim gardłem. Wymagana optymalizacja.
Specjalistyczny sprzęt dla VPN
Jeśli nie masz wystarczającej ilości standardowego sprzętu, możesz kupić sprzęt specjalistyczny. Jest kupowany od głównych dostawców sprzętu sieciowego.
- Koncentrator VPN : Zastępuje serwer AAA na standardowym urządzeniu. Wykorzystuje kombinację sprzętu i oprogramowania do tworzenia tuneli i obsługi ogromnej liczby jednoczesnych połączeń.
- Router obsługujący VPN : Standardowy router, który dodaje routing specyficzny dla protokołu dla ruchu VPN.
- Zapora sieciowa z obsługą VPN : Tradycyjna ochrona, która zarządza również protokołami specyficznymi dla VPN.
- Klient VPN : specjalne urządzenie wykorzystujące oprogramowanie interfejsu tunelowego. Zmniejsza to obciążenie poszczególnych komputerów. Oprogramowanie klienckie nie zatyka już każdego punktu końcowego.
Przyjrzeliśmy się rodzajom sprzętu. Zajrzyjmy teraz pod maskę i przyjrzyjmy się szyfrowaniu i protokołom, które zapewniają bezpieczeństwo całego systemu.
Link sponsorowany: Kliknij tutaj, aby dowiedzieć się więcej o sprzęcie VPN i instalowaniu VPN na routerze.
Szyfrowanie VPN i protokoły bezpieczeństwa
Szyfrowanie to mechanizm przekształcający czytelne informacje w nieczytelny kod. Tylko urządzenie z odpowiednim dekoderem może odwrócić ten proces i ponownie zrozumieć przekaz. Prawdopodobnie używasz go codziennie, niezależnie od tego, czy blokujesz pliki na dysku twardym, czy wysyłasz poufne wiadomości e-mail. Silnikiem tego procesu jest klucz szyfrujący. Informuje komputer dokładnie, jakie operacje matematyczne należy wykonać, aby zaciemnić lub odszyfrować dane.
Można to zrobić na dwa główne sposoby: szyfrowanie kluczem symetrycznym i szyfrowanie asymetryczne (publiczne).
W przypadku szyfrowania symetrycznego wszystkie strony używają tego samego klucza. Jedna osoba używa tego klucza do zaszyfrowania wiadomości, a inna osoba używa go do jej odszyfrowania. Jest to szybkie i skuteczne rozwiązanie, ale najpierw potrzebujesz bezpiecznego sposobu na przesłanie klucza.
Szyfrowanie publiczne jest bardziej złożone, ale rozwiązuje problem dystrybucji kluczy. Każdy użytkownik ma parę kluczy. Każdy, kto chce wysłać Ci wiadomość, może użyć Twojego klucza publicznego. Twój klucz prywatny jest utrzymywany w tajemnicy. Szyfrujesz swoim kluczem prywatnym, a odbiorca odszyfrowuje Twoim kluczem publicznym. Czekaj, to nie do końca prawda. Zazwyczaj nadawca używa klucza publicznego odbiorcy do szyfrowania, a odbiorca używa swojego klucza prywatnego do odszyfrowania. Dzięki temu tylko zamierzony odbiorca będzie mógł przeczytać wiadomość.
Zabezpieczanie tuneli za pomocą protokołu IPSec
Wirtualna sieć prywatna (VPN) tworzy bezpieczny „tunel” dla Twoich danych. Dane są szyfrowane na jednym końcu i deszyfrowane na drugim. Jednak do stworzenia samego tunelu nie wystarczy jedna para kluczy. Potrzebujemy protokołu, który definiuje sposób pakowania i wysyłania danych.
Jeśli jest to tunel site-to-site (na przykład łączący dwa biura), zwykle zobaczysz komunikat Bezpieczeństwo protokołu internetowego (IPSec) lub Generic Routing Encapsulation (GRE).
GRE jest stosunkowo łatwy. Zapewnia po prostu strukturę do enkapsulacji różnych typów ruchu sieciowego, dzięki czemu można go przesyłać przez sieć IP. Same dane nie są szyfrowane. On po prostu wie, jak nieść ładunek.
IPSec to waga ciężka. Jest szeroko stosowany do zabezpieczania ruchu w sieciach IP, w tym w publicznym Internecie. Działa pomiędzy routerami, zaporami sieciowymi, komputerami stacjonarnymi i serwerami. IPSec wykorzystuje dwa podprotokoły w celu zapewnienia bezpieczeństwa pakietów danych.
- Encapsulated Security Payload (ESP): To jest główny koń pociągowy. Klucz symetryczny służy do szyfrowania samych danych (ładunek) w pakiecie.
- Nagłówek uwierzytelniający (AH): Używa funkcji skrótu w nagłówku pakietu. Pomaga to ukryć metadane, takie jak tożsamość nadawcy, do czasu, aż pakiet dotrze do miejsca docelowego.
IPSec działa w dwóch trybach. Tryb transportu szyfruje dane tylko pomiędzy dwoma określonymi urządzeniami. Tryb tunelowy szyfruje cały pakiet, łącznie z nagłówkiem. Właśnie tego używa VPN. IPSec ESP i AH są używane razem w celu utworzenia wirtualnego tunelu pomiędzy dwiema sieciami.
Opcje zdalnego dostępu i PPP
Tunel VPN do zdalnego dostępu (umożliwiający podłączenie laptopa do sieci firmowej) zazwyczaj opiera się na protokole Point-to-Point (PPP). PPP jest standardową częścią infrastruktury internetowej. W szczególności zdalne sieci VPN zazwyczaj korzystają z jednego z trzech protokołów opartych na PPP:
- L2F (Przekazywanie warstwy 2): Ten protokół opracowany przez firmę Cisco wykorzystuje metody uwierzytelniania obsługiwane przez PPP.
- PPTP (Protokół tunelowania punkt-punkt): starszy standard obsługujący szyfrowanie 40- i 128-bitowe oraz uwierzytelnianie PPP.
- L2TP (protokół tunelowania warstwy 2): łączy w sobie najlepsze cechy PPTP i L2F. Pełna obsługa protokołu IPSec sprawia, że jest to niezawodny wybór w przypadku połączeń zdalnych i połączeń typu site-to-site.
Dlaczego jest to dla Ciebie ważne?
Przyjrzeliśmy się typom VPN i podstawom technicznym, które sprawiają, że działają. Technologie stale się rozwijają. Nowe metody szyfrowania i szybsze procesory z czasem poprawiają wydajność sieci. Jednak podstawowy protokół tunelowania nie zmienił się radykalnie. Dlaczego? Ponieważ istniejące standardy są wystarczające, aby zapewnić pomyślne działanie globalnych przedsiębiorstw.
Jednak dla przeciętnego użytkownika „jak” jest mniej ważne niż „dlaczego”.
Czy VPN są nielegalne?
Nie. Korzystanie z VPN jest całkowicie legalne w większości krajów na świecie. Jeśli popełnisz przestępstwo, korzystając z VPN, nadal obowiązują lokalne przepisy. To narzędzie nie zapewnia odporności.
Dlaczego ludzie ich używają?
Oprócz bezpieczeństwa VPN pozwala także ominąć restrykcyjne zasady cyfrowe. Jeśli Twój kraj blokuje niektóre strony internetowe, VPN może pozwolić na przekierowanie połączenia przez serwery w krajach, w których obowiązują bardziej liberalne przepisy dotyczące Internetu. Twój ruch jest szyfrowany, co ukrywa Twoją tożsamość i historię przeglądania przed lokalnymi dostawcami usług internetowych i organami cenzury.
Co to jest sieć prywatna?
Gdy korzystasz z usługi VPN, ruch jest kierowany przez serwer pośredni. Stwarza to pewien poziom anonimowości. Odwiedzane witryny internetowe widzą adres IP serwera VPN, a nie Twój adres IP. Dzięki temu Twoje połączenie będzie bezpieczniejsze i bardziej prywatne. Możesz także odblokować treści objęte ograniczeniami geograficznymi, takie jak biblioteki strumieniowe Netflix i BBC iPlayer, które są dostępne tylko w niektórych regionach.
Czy VPN są dobre czy złe?
Ogólnie są dobre. Korzyści obejmują dostęp do zastrzeżonych stron internetowych, potencjalne oszczędności na zakupach online (ceny mogą się różnić w zależności od regionu) i silną ochronę danych.
Istnieją jednak również wady. Sieci VPN mogą spowolnić połączenie ze względu na odległość między serwerami i dodatkowe obciążenie związane z szyfrowaniem. Zwykle wymagana jest miesięczna opłata. Ponadto niektóre usługi i platformy przesyłania strumieniowego opracowały oprogramowanie anty-VPN, które blokuje te połączenia.
Czy można Cię śledzić?
Nie bardzo. Dzięki odpowiedniej sieci VPN nikt nie będzie w stanie łatwo śledzić Twojego prawdziwego adresu IP ani monitorować ruchu internetowego. Dane są ukrywane za pomocą szyfrowania. Jeśli wybierzesz niezawodnego usługodawcę, który przestrzega rygorystycznych zasad braku logowania, Twoja aktywność pozostanie prywatna.
Technologia dojrzała. Protokoły są stabilne. Pytaniem nie jest już, czy to działa, ale czy chcesz z tego skorzystać.