Cuando las ubicaciones de una empresa abarcan varias ciudades y continentes, mantener a los equipos sincronizados se convierte en una pesadilla logística. Compartir información confidencial entre ubicaciones requiere canales rápidos, seguros y confiables. Ésta es la propuesta de valor central de las redes privadas virtuales (VPN). Pero si alguna vez te has preguntado cómo funcionan las VPN, la respuesta está en cómo cierran la brecha entre las necesidades privadas y la infraestructura pública.
Mecánica de túneles
En su forma más simple, un servidor VPN actúa como puerta de enlace. Utiliza una red pública (normalmente Internet abierta) para conectar sitios y usuarios remotos en una única entidad unificada. La conexión no es física. Es “virtual” y se enruta directamente desde una red privada o un proveedor de servicios externo a un usuario remoto a través de Internet.
La magia ocurre en el cifrado. Cuando los datos se envían a través de este túnel, se cifran. Incluso si pudieran interceptar el tráfico en la red pública, todo lo que podían ver eran galimatías. No pueden leerlo, cambiarlo ni robarlo.
Era de línea dedicada
Para entender por qué las VPN son ahora la norma, debemos recordar cómo solían ser. Hace unos años, había que alquilar una línea arrendada para conectar computadoras entre oficinas. Tecnologías como ISDN (Red Digital de Servicios Integrados) proporcionan conexión a velocidades como 128 kbps. Se trata de una línea privada alquilada a la empresa de telecomunicaciones.
Trabajaron. Estaban seguros. Pero también son muy caros. Los costos aumentan según la distancia. Si tiene una oficina en Nueva York y otra en Londres, el coste de una línea alquilada puede ser astronómico. Estas conexiones forman una red de área amplia (WAN), pero existen grandes barreras financieras para su expansión.
Adquisición de Internet
Entonces Internet se hizo popular. Los proveedores de servicios de Internet (ISP) han comenzado a ofrecer conexiones más rápidas y confiables a una fracción del costo de las conexiones de líneas arrendadas. Las empresas no simplemente se pasaron a Internet; Lo han optimizado.
La primera es la intranet. Esta es una red interna privada solo para empleados. Esto permite a colegas remotos compartir sus escritorios y recursos como si estuvieran en la misma habitación. Sin embargo, las intranets tienen limitaciones. Se quedan en el edificio. Al agregar servidores VPN a esta infraestructura, las empresas pueden extender estos recursos de intranet a cualquier persona, en cualquier lugar. Las oficinas centrales y las sucursales remotas de repente tuvieron acceso a los mismos archivos y aplicaciones que sus oficinas centrales sin tener que pagar por una línea privada.
Más allá de la sala de juntas
Las VPN han evolucionado. Ya no es sólo para empresas. Los individuos también se han dado cuenta. Las personas que están preocupadas por la seguridad de las redes WiFi públicas o que desean realizar transacciones en línea de forma anónima se suscriben a un servicio VPN de consumo de pago.
El mecanismo es similar al modelo de negocio, pero el flujo de usuarios es diferente. En lugar de conectarse a los servidores privados de una empresa, se conecta a los servidores de su proveedor de VPN para acceder a Internet. ¿ventaja? seguridad y privacidad.
Una VPN protege su computadora, teléfono inteligente y otros dispositivos de piratas informáticos y malware, al mismo tiempo que protege su información personal y sus comunicaciones de miradas indiscretas.
Con el aumento de los delitos cibernéticos, esta protección ya no es una opción para muchos. Usar una VPN para consumidores es fácil. Descargue el software. Instálalo. Conéctese al servidor. Una vez activado, su identidad en línea quedará enmascarada. Tu ISP no puede ver lo que estás haciendo. Tu ubicación está oculta. Su historial de navegación está encriptado.
Esto es especialmente útil para los viajeros. El WiFi público en aeropuertos y hoteles a menudo no es seguro. Una VPN crea un túnel seguro que evita que los piratas informáticos locales roben su información de inicio de sesión. También le permite evitar las restricciones geográficas. Acceda a contenido de transmisión internacional, incluida su biblioteca local de Netflix. En países con una estricta censura de Internet, como China y Rusia, algunos servicios de VPN pueden ayudarle a mantener el acceso a sitios web y plataformas sociales bloqueados.
La analogía de la isla
Si desea visualizar las diferencias entre estas opciones de red, piense en cada red de área local (LAN) como una isla.
Vives en una isla en medio de un vasto océano. Hay miles de otras islas en el horizonte. También hay vecinos. Todo lo demás es un punto lejano. El medio de transporte común entre ellos es el ferry.
Aquí está el problema. No hay privacidad en los ferries. Todos en el barco pueden ver lo que estás haciendo.
Piense en cada isla como una red de área local (LAN) privada. El mar es internet. Viajar en ferry es como conectarse a un servidor web o dispositivo a través de una red pública. No puedes controlar tu infraestructura. No puedes controlar tu enrutador. No puedes controlar el cable. Tú y todos los demás en el barco estáis atrapados.
Esta falta de control crea un riesgo de seguridad. Conectar dos redes privadas utilizando un recurso público como Internet te pone en riesgo.
La solución puente:租用线路
让我们改变一下场景。 你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径.
它很贵。 即使岛屿很近,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价.
现在,想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路.
这座桥与海洋分开存在。 它直接连接岛屿。 公司选择此选项是出于安全性和可靠性的考虑。 他们需要连接远程办公室. 距离越远,价格就越高。
La alternativa submarina: VPN
Entonces, ¿cómo encaja una red privada virtual (VPN) en esta analogía?
Imagina que cada isla tiene un mini submarino. Estos submarinos tienen ciertas características.
- ** Velocidad. **Son rápidos.
- Portabilidad. Puedes llevarlo contigo a cualquier parte.
- **Invisibles. ** Puedes esconderte de otros barcos y submarinos.
- Confiabilidad. Funcionan de manera confiable.
- Escalabilidad. Cuesta poco añadir más submarinos después de la primera compra.
Con estos submarinos, los isleños pueden cruzar el océano en cualquier momento. Mantienen la privacidad y la seguridad. No es visible desde el tráfico marítimo.
Básicamente, así es como funciona una VPN.
Los dispositivos remotos en la red pueden comunicarse de forma segura. Utilizan Internet como medio de comunicación con su red local privada. La conexión está cifrada. Está protegido de miradas indiscretas.
Por qué la escalabilidad es importante
Las VPN tienen una gran ventaja sobre las líneas arrendadas. Es escalabilidad.
Agregue fácilmente usuarios a su red VPN. Conecte usuarios en diferentes ubicaciones sin instalar nuevos cables físicos. La distancia no importa. VPN le permite conectarse a múltiples ubicaciones geográficas alrededor del mundo con un costo adicional mínimo.
Con las líneas arrendadas, cada nueva sucursal requiere una nueva y costosa línea física. Con una VPN, solo especificas otro punto final. La infraestructura sigue siendo la misma. La estructura de costos ha cambiado significativamente.
Lo que me lleva a mi siguiente pregunta. ¿Qué es una buena VPN? Debe centrarse en beneficios y características específicos que hacen de un túnel cifrado simple una poderosa herramienta empresarial.
Las redes privadas virtuales (VPN) existen para crear túneles cifrados y seguros entre redes de infraestructura pública como Internet. No se trata sólo de ocultar tu dirección IP. Esto es para mantener una conexión confiable para que personas externas no puedan leer su información. Antes de profundizar en la tecnología que hay detrás, conviene comprender por qué estos servicios son realmente útiles para empresas y particulares.
Lo que obtienes de una VPN
Un servicio VPN bien diseñado debería ofrecer algo más que privacidad. Se trata de infraestructura. Los beneficios clave incluyen la capacidad de cubrir múltiples ubicaciones geográficas sin tener que arrendar costosas líneas físicas. Mejora la seguridad de la transmisión de datos. Esto permite que las oficinas remotas y los empleados accedan a la intranet de la empresa como si estuvieran conectados directamente a la red local, utilizando únicamente sus conexiones a Internet existentes. También tiene beneficios prácticos. Los empleados pueden ahorrar en gastos de desplazamiento trabajando en un lugar de trabajo virtual. Los trabajadores remotos suelen ser más productivos cuando tienen una conexión estable.
No todas las empresas necesitan todas las funciones. Sin embargo, las empresas que adopten una VPN deben cumplir tres requisitos no negociables.
- Seguridad: Los túneles deben proteger los datos que se transfieren. Incluso si un intruso estuviera escuchando su tráfico, esa información debería ser inútil.
- Confiabilidad: Las conexiones deben ser consistentes. Los usuarios y las oficinas remotas deberían poder conectarse sin fricciones, independientemente de la carga del servidor. La calidad del servicio no debe reducirse sólo porque el sistema maneje la capacidad máxima.
- Escalabilidad: A medida que su negocio crece, también lo hace su infraestructura VPN. No es necesario destruir todo el sistema sólo para agregar un usuario.
Compromisos de privacidad
Los proveedores de servicios VPN públicos suelen ser juzgados según dos métricas: la cantidad de datos de usuario que registran y la cantidad de países en los que alojan servidores. La principal promesa de una VPN es mantener la privacidad de los datos del usuario. Puede evitar las restricciones geográficas enmascarando su ubicación real. Considere un servicio de transmisión que esté limitado a un país específico. Una VPN le permite reutilizar contenido.
No existe un estándar único para configurar una VPN. Esta falta de unidad significa que se deben tomar decisiones. Debe elegir el protocolo apropiado para su red, autenticación y seguridad. Es necesario comprender cómo interactúan estos componentes. Si está creando su propio producto, es su responsabilidad elegir la combinación correcta.
VPN de acceso remoto
El término “VPN” suele ser sinónimo de acceso remoto. Este tipo permite que un solo dispositivo se conecte a una red privada. Este es el caballo de batalla del trabajo híbrido moderno.
Cómo funciona
Cuando se conecta a una VPN de acceso remoto, su dispositivo establece un enlace seguro a los servidores de su proveedor de servicios. Este proceso implica varios niveles. Primero, el software cliente del dispositivo inicia un protocolo de enlace con el servidor. Este apretón de manos demuestra quién eres. Esto crea un túnel cifrado. Todo el tráfico de Internet se dirige a través de este túnel. Esto se toma de la dirección IP del servidor VPN, no de su dirección IP.
Los protocolos importan
No todos los túneles son iguales. El protocolo que elija determina la velocidad, la seguridad y la compatibilidad.
- OpenVPN: Un estándar de código abierto. Tiene un amplio respaldo y generalmente se considera seguro. Funciona bien en la mayoría de los dispositivos.
- WireGuard: Nuevo competidor. El código es más simple, por lo que hay menos errores. Más rápido que los protocolos más antiguos.
- IKEv2/IPsec: Adecuado para dispositivos móviles. También maneja con elegancia los cambios de red, como cambiar de Wi-Fi a datos móviles.
Elegir el protocolo correcto es más que un detalle técnico. Afecta tu experiencia diaria. Los protocolos lentos pueden hacer que la navegación sea frustrante. Uno débil te deja expuesto.
Por qué las empresas prestan atención
Para las empresas, las VPN remotas cierran la brecha entre las oficinas físicas y los equipos distribuidos. Esto permite el acceso seguro a los recursos internos. servidor de archivos. base de datos. Herramientas internas. Sin una VPN, exponer estos sistemas directamente a Internet es arriesgado. Las VPN añaden capas de autenticación y cifrado. Mantiene alejados a los malos.
Pero no es una panacea. Una VPN protege tu conexión. Los puntos finales no están protegidos. Si su computadora portátil está infectada con malware, una VPN no evitará que le roben sus datos. El túnel es seguro. Es posible que el dispositivo de la otra parte no.
El usuario
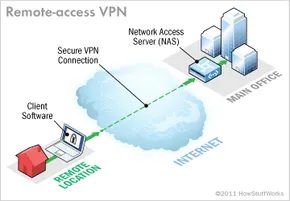
Una VPN de acceso remoto cumple una función simple pero fundamental: permite a los usuarios individuales acceder a una red privada desde cualquier lugar. Para la persona al otro lado de la línea, se siente como si estuviera conectada directamente a los servidores de la oficina. Considere una gran corporación con cientos de representantes de ventas que viajan por todo el país. Sin una VPN de acceso remoto, esos representantes estarían aislados de las herramientas internas. Con él, tienen acceso fluido a recursos seguros como si estuvieran sentados en sus escritorios.
Esta tecnología también se conoce como red privada virtual de acceso telefónico (VPDN ). El nombre se remonta a los primeros días de Internet, cuando la conexión requería marcar a un servidor a través de una línea telefónica analógica. Hoy en día, ese hardware ya no existe, pero el concepto central sigue siendo el mismo.
Para que esto funcione, necesita dos componentes distintos.
La puerta de enlace: servidor de acceso a la red
La primera pieza de infraestructura es un servidor de acceso a la red (NAS ). En la jerga de la industria, a menudo se pronuncia “nazz”. Es posible que también escuche que se le llama puerta de enlace de medios o servidor de acceso remoto (RAS ).
Nota: No confunda esto con Almacenamiento conectado a la red, que comparte el mismo acrónimo pero almacena archivos en lugar de administrar conexiones.
Un NAS puede ser una pieza de hardware dedicada o simplemente una de varias aplicaciones de software que se ejecutan en un servidor compartido. Es el punto final al que los usuarios se conectan desde la Internet pública. Antes de otorgar acceso, el NAS exige credenciales válidas. Verifica estas credenciales a través de su propio proceso integrado o consultando un servidor de autenticación independiente ubicado en otra parte de la red.
El cliente: software en el lado del usuario
El segundo requisito es el software del cliente. Los empleados necesitan una aplicación en sus computadoras para establecer y mantener el túnel hacia el NAS.
La mayoría de los sistemas operativos modernos vienen con clientes VPN integrados capaces de manejar conexiones de acceso remoto. Sin embargo, algunos sistemas propietarios requieren que los usuarios instalen una aplicación específica de terceros. Este software cliente es responsable de dos tareas pesadas:
- Tunneling : Establece una ruta segura hacia el NAS, identificada por su dirección de internet.
- Cifrado : Gestiona las claves criptográficas que mantienen el flujo de datos ilegible para personas externas.
Puede profundizar en cómo funcionan realmente los protocolos de túnel y cifrado más adelante en esta descripción general, pero por ahora, comprenda que el software del cliente es el puente entre el usuario y la red segura.
¿Quién gestiona la infraestructura?
Las grandes organizaciones con departamentos de TI sólidos suelen comprar, implementar y mantener su propia infraestructura VPN de acceso remoto. Tienen la experiencia para manejar los matices de la implementación y el mantenimiento continuo.
Las empresas más pequeñas o aquellas que no cuentan con personal de TI especializado suelen subcontratar esta responsabilidad. Dependen de un proveedor de servicios empresariales (ESP ). Un ESP se encarga de la configuración del NAS y garantiza que permanezca operativo, lo que permite a la empresa centrarse en sus operaciones principales en lugar de en la logística de seguridad de la red.
Más allá de los usuarios individuales
Las VPN de acceso remoto son excelentes para particulares. Resuelven el problema del empleado que viaja o del trabajador remoto. Pero, ¿qué sucede cuando es necesario conectar toda una sucursal? Es posible que decenas, o incluso cientos, de empleados necesiten acceso simultáneo a la red central.
Una VPN de acceso remoto no es la solución más eficaz para conectar oficinas enteras. Para ello, las empresas recurren a una arquitectura diferente.
VPN de sitio a sitio
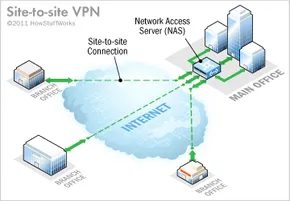
De un sitio a otro, una VPN actúa como un puente digital. Conecte varias ubicaciones fijas a través de Internet público, ampliando efectivamente la red interna de su empresa. En lugar de almacenar sus datos en un edificio, puede acceder a sus recursos desde una sucursal en el otro lado del mundo como si estuviera sentado junto a un servidor.
Este acuerdo es importante para empresas en crecimiento con decenas de sucursales. No se trata sólo de conveniencia. Se trata de mantener una infraestructura unificada.
Modelo de intranet y extranet
Hay dos tipos principales de conexiones de sitio a sitio. El tipo que elijas depende de con quién necesites hablar.
VPN basada en intranet Para uso interno. Si su empresa tiene varias oficinas remotas y desea utilizarlas como una única red privada, este es el camino a seguir. Conecte redes de área local (LAN) individuales a redes de área amplia (WAN). ¿resultado? Un entorno local perfecto en sitios geográficamente dispersos.
La puerta a las VPN basadas en extranet es un poco más amplia. Esto se aplica si tiene una relación cercana con otra parte (proveedor, socio o cliente importante). Cree un túnel seguro entre la red local y la red local de la otra parte. Esto le permite colaborar en espacios compartidos sin exponer su intranet principal al mundo exterior. Disfrute de los beneficios de la integración sin los riesgos de seguridad del acceso completo.
Por qué es importante el equipo
Aunque las VPN de sitio a sitio y las VPN de acceso remoto comparten alguna tecnología subyacente, sus objetivos son diferentes. Las VPN de acceso remoto generalmente requieren que los usuarios individuales inicien sesión mediante el software cliente en las computadoras portátiles. Las VPN de sitio a sitio deben ser transparentes para los usuarios finales.
Idealmente, desea eliminar la necesidad de un software de cliente VPN en cada computadora. En cambio, un equipo especial puede encargarse del trabajo pesado. El dispositivo está ubicado en el borde de la red y crea túneles automáticamente. Es más limpio, más rápido y menos propenso a errores del usuario.
Cómo se ocultan los datos dentro del túnel
Entonces, ¿cómo se mantienen seguros sus datos en la caótica Internet pública? A través del túnel.
Cuando envía un archivo, se divide en paquetes. El túnel envuelve cada paquete dentro de otro paquete antes de enviarlo. El caso protege los contenidos del público. Esto asegura el flujo de información dentro del corredor privado virtual.
Este proceso de capas se llama encapsulación.
Los dispositivos en cada extremo de la conexión (llamados interfaces de túnel) manejan este ajuste y desenvolvimiento. Su equipo de TI configura estas interfaces para utilizar protocolos de túnel específicos. También conocido como protocolo de encapsulación, este estándar define cómo se agrupan los paquetes de datos.
Piense en ello como enviar un artículo delicado. El proveedor empaqueta el artículo (protocolos de pasajeros como IP) en cajas (protocolos de túnel). La naviera coloca las cajas en el camión (protocolo de transporte) y conduce por la autopista (internet). Recibes el camión, abres la caja y sacas el artículo. La caja protegió el artículo durante el transporte. Una carretera es sólo una ruta.
La mayoría de las VPN utilizan este método. Sin embargo, algunos servicios como ExpressVPN ofrecen túnel dividido. Esta característica te da el control. Puede elegir qué aplicaciones envían datos a través de un túnel VPN seguro y cuáles utilizan una conexión local estándar de alta velocidad. Este es un compromiso útil para tareas que consumen mucho ancho de banda y que no requieren cifrado.
Habla el mismo idioma
Las primeras redes informáticas eran tribus. Microsoft utilizó NetBEUI para Windows. Apple utiliza AppleTalk. No hablaban el mismo idioma. Cuando surgieron las redes híbridas, los sistemas tuvieron que instalar traductores para cerrar la brecha.
Internet ha cambiado eso. El hardware y el software se han rediseñado para utilizar una pila TCP/IP común.
Casi todas las computadoras hoy en día se comunican mediante el protocolo TCP/IP. Esta única pila maneja todo, desde el direccionamiento hasta la transmisión. Es por eso que una máquina Windows puede comunicarse con una Mac, que puede comunicarse con un servidor Linux y ésta puede comunicarse con un enrutador en Tokio. La estandarización es la columna vertebral de las conexiones globales.
El equipo detrás de la cortina
为了使这一切成为可能,您需要网络边缘的特定硬件.
Técnicamente, puedes ejecutar una VPN en un servidor normal. Pero la mayoría de las empresas no hacen esto. Quieren hardware fabricado específicamente para el trabajo.
Las pequeñas empresas pueden tener todo en casa. Alternativamente, pueden entregárselo a un proveedor de servicios comerciales. Las grandes empresas con sucursales distribuidas suelen optar por la coubicación. Esto significa alquilar espacio en una colo diseñada para ofrecer velocidad y tiempo de actividad. Obtienes la infraestructura. Son los responsables de la electricidad y la fibra óptica.
No existe un estándar único para la configuración de VPN. Al diseñar una extensión, debe observar su pila de hardware.
Infraestructura central
Primero, necesita un Servidor de acceso a la red (NAS). Este es el producto estrella para VPN de acceso remoto. Lo construye y lo mantiene vivo.
Luego está el firewall. Esto crea un muro duro entre su red privada y la Internet pública. Puede configurarlo para bloquear el tráfico en puertos TCP o UDP específicos. Esto es esencial incluso si no tienes una VPN. Al tráfico malicioso de Internet no le importa si hay un túnel o no.
La autenticación, autorización y contabilidad son manejadas por el servidor AAA.
– Autenticación confirma quién eres.
– Autorización decide a qué puedes acceder.
– Contabilidad rastrea lo que haces mientras estás conectado.
La herramienta más utilizada es RADIUS. Sí, el nombre se refiere a los días de acceso telefónico. La realidad es diferente. El servidor RADIUS integrado en la VPN se encarga de la autenticación de todas las conexiones a través del NAS.
Dedicado versus compartido
Estos componentes pueden ejecutarse en un servidor compartido. Pero también existen riesgos. La seguridad sufre. La confiabilidad disminuye.
Las pequeñas empresas pueden utilizar firewalls y software RADIUS en hardware básico para ahorrar costos. Sin embargo, a medida que la empresa crece, los servidores genéricos se convierten en un cuello de botella. Necesitas optimización.
Equipo VPN especializado
Si no tienes suficiente equipo genérico, puedes comprar hardware especializado. Estos se obtienen de los principales proveedores de hardware de red.
- Concentrador VPN : Reemplaza al servidor AAA en una caja genérica. Utiliza una combinación de hardware y software para establecer túneles y manejar una gran cantidad de conexiones simultáneas.
- Enrutador compatible con VPN : un enrutador estándar que agrega enrutamiento específico del protocolo al tráfico VPN.
- Firewall habilitado para VPN : una barrera tradicional que también controla los protocolos específicos de VPN.
- Cliente VPN : un dispositivo especial que utiliza software de interfaz de túnel. Esto reduce la carga de los ordenadores individuales. El software cliente ya no satura todos los puntos finales.
Hemos cubierto los tipos y el hardware. Ahora veamos bajo el capó el cifrado y los protocolos que mantienen todo seguro.
Enlace patrocinado: haga clic aquí para obtener más información sobre el hardware VPN y la instalación de una VPN en un enrutador.
Protocolos de cifrado y seguridad en una VPN
El cifrado es un mecanismo que convierte información legible en código ilegible. Sólo un dispositivo con el decodificador correcto puede revertir el proceso y comprender el mensaje nuevamente. Probablemente lo use todos los días, ya sea para bloquear archivos en su disco duro o enviar correos electrónicos confidenciales. El motor detrás de esto es la clave de cifrado. Le dice a la computadora exactamente qué operaciones matemáticas debe realizar para codificar o descifrar los datos.
Hay dos formas principales de hacer esto. Cifrado de clave simétrica y cifrado de clave pública.
En el cifrado de clave simétrica, todas las partes comparten la misma clave. Una persona usa esta clave para bloquear el mensaje y otra persona usa la misma clave para desbloquear el mensaje. Esto es rápido y eficiente, pero primero necesita una forma segura de compartir la clave.
El cifrado de clave pública es más complejo, pero resuelve el problema de distribución. Cada usuario tiene un par de claves. Cualquiera que quiera enviarle un mensaje puede utilizar su clave pública. Su clave privada se mantiene en secreto. Usted cifra con su clave privada y el destinatario la descifra con su clave pública. Espera un minuto, eso no está bien. Por lo general, el remitente utiliza la clave pública del receptor para el cifrado y el receptor utiliza su clave privada para el descifrado. Esto garantiza que sólo el destinatario previsto pueda leerlo.
Asegurar túneles con IPSec
Red privada virtual (VPN) Cree un “túnel” seguro para sus datos. Los datos se cifran en un extremo y se descifran en el otro. Pero un par de claves por sí solo no es suficiente para construir el túnel en sí. Necesitamos un protocolo que defina cómo se empaquetan y envían los datos.
Si se trata de una VPN de sitio a sitio (que conecta dos oficinas, por ejemplo), normalmente verá Seguridad del protocolo de Internet (IPSec) o Encapsulación de enrutamiento genérico (GRE).
El GRE es relativamente simple. Simplemente proporciona un marco para encapsular diferentes tipos de tráfico de red para que pueda enviarse a través de una red IP. Los datos en sí no están cifrados. Simplemente sabe cómo llevar la carga útil.
IPSec es el que levanta más peso. Se utiliza ampliamente para proteger el tráfico en redes IP, incluida la Internet abierta. Funciona entre enrutadores, firewalls, escritorios y servidores. IPSec utiliza dos subprotocolos para garantizar la seguridad de los paquetes de datos.
- Carga útil de seguridad encapsulada (ESP): Este es el caballo de batalla. La clave simétrica se utiliza para cifrar los datos reales (carga útil) dentro del paquete.
- Encabezado de autenticación (AH): Esto utiliza una función hash en el encabezado del paquete. Esto ayuda a ocultar metadatos como la identidad del remitente hasta que el paquete llegue a su destino.
IPSec funciona en dos modos. El modo de transporte cifra los datos entre dos dispositivos específicos únicamente. Modo túnel Cifra todo el paquete, incluido el encabezado. Esto es lo que usa una VPN. IPSec ESP y AH se utilizan juntos para crear un túnel virtual entre dos redes.
Acceso remoto y variantes PPP
Un túnel de VPN de acceso remoto (que le permite conectar una computadora portátil a una red corporativa) generalmente se basa en el Protocolo punto a punto (PPP). PPP es una parte estándar de la infraestructura de Internet. En particular, las VPN remotas suelen utilizar uno de tres protocolos basados en PPP:
- L2F (Reenvío de Capa 2): Este protocolo desarrollado por Cisco utiliza métodos de autenticación compatibles con PPP.
- PPTP (Protocolo de túnel punto a punto): Un estándar antiguo que admite cifrado de 40 y 128 bits y autenticación PPP.
- L2TP (Protocolo de túnel de capa 2): Combina las mejores características de PPTP y L2F. La compatibilidad total con IPSec lo convierte en una opción confiable para conexiones remotas y de sitio a sitio.
Por qué esto te importa
Hemos cubierto los tipos de VPN y el núcleo técnico que las hace funcionar. La tecnología está en constante desarrollo. Los nuevos métodos de cifrado y procesadores más rápidos mejoran el rendimiento de la red con el tiempo. Sin embargo, el protocolo central de túnel no ha cambiado drásticamente. ¿Por qué? Porque los estándares existentes son suficientes para garantizar el funcionamiento exitoso de los negocios globales.
Pero para el usuario medio, el “cómo” importa menos que el “por qué”.
¿Son ilegales las VPN?
No. Usar una VPN es completamente legal en la mayor parte del mundo. Las leyes locales aún se aplican si cometes un delito mientras usas una VPN. Esta herramienta no proporciona inmunidad.
¿Por qué la gente los usa?
Además de la seguridad, una VPN también le permite evitar políticas digitales restrictivas. Si su país bloquea ciertos sitios web, una VPN puede permitirle enrutar su conexión a través de servidores en países con leyes de Internet más liberales. El tráfico está cifrado, lo que oculta su identidad y sus hábitos de navegación a los ISP locales y a las agencias de censura.
¿Qué es Internet privado?
Cuando utiliza un servicio VPN, el tráfico se enruta a través de un servidor intermediario. Esto crea una capa de anonimato. Los sitios web que visita ven la dirección IP del servidor VPN, no su dirección IP. Esto hace que su conexión sea más segura y privada. También puedes desbloquear contenido restringido geográficamente, como las bibliotecas de streaming de Netflix y BBC iPlayer, que están restringidas a determinadas regiones.
¿Las VPN son buenas o malas?
En general es bueno. Los beneficios incluyen acceso a sitios web restringidos, ahorros potenciales en compras en línea (los precios pueden variar según la región) y una sólida protección de datos.
Sin embargo, también existen desventajas. Las VPN pueden ralentizar su conexión debido a la distancia entre servidores y a la sobrecarga de cifrado adicional. Generalmente hay una tarifa mensual. Además, algunos servicios y plataformas de streaming han desarrollado software anti-VPN para bloquear estas conexiones.
¿Se le puede rastrear?
No precisamente. Con la VPN adecuada, nadie puede rastrear fácilmente su dirección IP real ni el tráfico de su sitio web. Los datos están ocultos con cifrado. Si elige un proveedor de servicios confiable con una política estricta de no registro, su actividad seguirá siendo privada.
La tecnología ha madurado. Los protocolos son estables. La cuestión ya no es si funciona, sino si quieres utilizarlo.