Quando le sedi aziendali si estendono su più città e continenti, mantenere i team sincronizzati diventa un incubo logistico. La condivisione di informazioni sensibili tra luoghi richiede canali veloci, sicuri e affidabili. Questa è la proposta di valore fondamentale delle reti private virtuali (VPN). Ma se ti sei mai chiesto come funzionano le VPN, la risposta sta nel modo in cui colmano il divario tra le esigenze private e le infrastrutture pubbliche.
Meccanica dei tunnel
Nella sua forma più semplice, un server VPN funge da gateway. Utilizza una rete pubblica (solitamente Internet aperta) per connettere siti e utenti remoti in un’unica entità unificata. La connessione non è fisica. È “virtuale” e viene instradato direttamente da una rete privata o da un fornitore di servizi di terze parti a un utente remoto tramite Internet.
La magia avviene nella crittografia. Quando i dati vengono inviati attraverso questo tunnel, vengono crittografati. Anche se fossero riusciti a intercettare il traffico sulla rete pubblica, tutto ciò che avrebbero potuto vedere era senza senso. Non possono leggerlo, modificarlo o rubarlo.
Era della linea dedicata
Per capire perché le VPN sono oggi la norma, dobbiamo guardare indietro a come erano una volta. Qualche anno fa era necessario affittare una linea dedicata per collegare i computer tra gli uffici. Tecnologie come ISDN (Integrated Services Digital Network) forniscono una connessione a velocità pari a 128 kbps. Questa è una linea privata affittata dalla compagnia di telecomunicazioni.
Hanno funzionato. Erano sicuri. Ma sono anche molto costosi. I costi aumentano in base alla distanza. Se hai un ufficio a New York e uno a Londra, il costo di una linea affittata può essere astronomico. Queste connessioni formano una rete geografica (WAN), ma esistono elevate barriere finanziarie all’espansione.
Conquista di Internet
Poi Internet è diventato popolare. I fornitori di servizi Internet (ISP) hanno iniziato a offrire connessioni più veloci e affidabili a una frazione del costo delle connessioni su linea affittata. Le aziende non sono passate solo a Internet; Lo hanno ottimizzato.
Il primo è l’Intranet. Questa è una rete interna privata riservata solo ai dipendenti. Ciò consente ai colleghi remoti di condividere desktop e risorse come se fossero nella stessa stanza. Tuttavia, le intranet presentano delle limitazioni. Rimangono nell’edificio. Aggiungendo server VPN a questa infrastruttura, le aziende possono estendere queste risorse intranet a chiunque, ovunque. Gli uffici domestici e le filiali remote hanno improvvisamente avuto accesso agli stessi file e applicazioni delle sedi centrali senza dover pagare per la linea privata.
Oltre la sala riunioni
Le VPN si sono evolute. Non riguarda più solo le imprese. Anche i privati hanno preso piede. Le persone preoccupate per la sicurezza delle reti WiFi pubbliche o che desiderano effettuare transazioni online in modo anonimo si iscrivono a un servizio VPN consumer a pagamento.
Il meccanismo è simile al modello di business, ma il flusso di utenti è diverso. Invece di connetterti ai server privati di un’azienda, ti connetti ai server del tuo provider VPN per accedere a Internet. vantaggio? sicurezza e privacy.
Una VPN protegge il tuo computer, smartphone e altri dispositivi da hacker e malware, proteggendo al contempo le tue informazioni personali e le tue comunicazioni da occhi indiscreti.
Con l’aumento della criminalità informatica, questa protezione non è più un’opzione per molti. Usare una VPN consumer è semplice. Scarica il software. Installalo. Connettiti al server. Una volta attivato, la tua identità online verrà mascherata. Il tuo ISP non può vedere cosa stai facendo. La tua posizione è nascosta. La tua cronologia di navigazione è crittografata.
Ciò è particolarmente utile per i viaggiatori. Il WiFi pubblico negli aeroporti e negli hotel è spesso non protetto. Una VPN crea un tunnel sicuro che impedisce agli hacker locali di rubare le tue informazioni di accesso. Ti consente anche di aggirare le restrizioni geografiche. Accedi a contenuti in streaming internazionali, inclusa la tua libreria Netflix locale. Nei paesi con una rigorosa censura di Internet, come Cina e Russia, alcuni servizi VPN possono aiutarti a mantenere l’accesso a siti Web e piattaforme social bloccati.
L’analogia dell’isola
Se vuoi visualizzare le differenze tra queste opzioni di rete, pensa a ciascuna rete locale (LAN) come a un’isola.
Vivi su un’isola nel mezzo di un vasto oceano. Ci sono migliaia di altre isole all’orizzonte. Ci sono anche i vicini. Tutto il resto è un punto lontano. Il mezzo di trasporto comune tra di loro è un traghetto.
Ecco il problema. Non c’è privacy sui traghetti. Tutti sulla barca possono vedere cosa stai facendo.
Pensa a ciascuna isola come a una rete locale privata (LAN). Il mare è Internet. Viaggiare sul traghetto è come connettersi a un server web o a un dispositivo su una rete pubblica. Non puoi controllare la tua infrastruttura. Non puoi controllare il tuo router. Non puoi controllare il filo. Tu e tutti gli altri sulla barca siete intrappolati.
Questa mancanza di controllo crea un rischio per la sicurezza. Connettere due reti private utilizzando una risorsa pubblica come Internet mette a rischio.
La soluzione del ponte:租用线路
让我们改变一下场景。 你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径.
它很贵。 即使岛屿很近 ,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈 ,以至于您付出了代价.
现在,想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路.
这座桥与海洋分开存在。 它直接连接岛屿。 公司选择此选项是出于安全性和可靠性的考虑。 他们需要连接远程办公室. 距离越远, 价格就越高.
L’alternativa al sottomarino: VPN
Quindi come si inserisce una rete privata virtuale (VPN) in questa analogia?
Immagina che ogni isola abbia un mini sottomarino. Questi sottomarini hanno determinate caratteristiche.
- ** Velocità. ** Sono veloci.
- Portabilità. Puoi portarlo con te ovunque.
- ** Invisibile. ** Puoi nasconderti da altre navi e sottomarini.
- Affidabilità. Funzionano in modo affidabile.
- **Scalabilità. ** Costa poco aggiungere altri sottomarini dopo il primo acquisto.
Con questi sottomarini gli isolani possono viaggiare attraverso l’oceano in qualsiasi momento. Mantengono la privacy e la sicurezza. Non è visibile dal traffico marittimo.
Fondamentalmente, ecco come funziona una VPN.
I dispositivi remoti sulla rete possono comunicare in modo sicuro. Usano Internet come mezzo di comunicazione con la loro rete locale privata. La connessione è crittografata. È protetto da occhi indiscreti.
Perché la scalabilità è importante
Le VPN hanno un grande vantaggio rispetto alle linee affittate. È scalabilità.
Aggiungi facilmente utenti alla tua rete VPN. Connetti gli utenti in luoghi diversi senza installare nuovi cavi fisici. La distanza non conta. VPN ti consente di connetterti a più località geografiche in tutto il mondo a un costo aggiuntivo minimo.
Con le linee affittate, ogni nuova filiale richiede una nuova costosa linea fisica. Con una VPN specifichi solo un altro endpoint. L’infrastruttura rimane la stessa. La struttura dei costi è cambiata in modo significativo.
Il che mi porta alla mia prossima domanda. Cos’è una buona VPN? Dovresti concentrarti su vantaggi e funzionalità specifici che rendono un semplice tunnel crittografato un potente strumento aziendale.
Le reti private virtuali (VPN) esistono per creare tunnel sicuri e crittografati tra reti di infrastrutture pubbliche come Internet. Non si tratta solo di nascondere il tuo indirizzo IP. Questo serve per mantenere una connessione affidabile in modo che gli estranei non possano leggere le tue informazioni. Prima di addentrarci nella tecnologia alla base, è utile capire perché questi servizi sono davvero utili per aziende e privati.
Cosa ottieni da una VPN
Un servizio VPN ben progettato dovrebbe offrire molto più della semplice privacy. Si tratta di infrastrutture. I principali vantaggi includono la capacità di coprire più località geografiche senza dover affittare costose linee fisiche. Migliora la sicurezza della trasmissione dei dati. Ciò consente agli uffici remoti e ai dipendenti di accedere all’intranet aziendale come se fosse direttamente connesso alla rete locale, utilizzando solo le connessioni Internet esistenti. Ha anche vantaggi pratici. I dipendenti possono risparmiare sulle spese di viaggio lavorando in un luogo di lavoro virtuale. I lavoratori remoti sono spesso più produttivi quando hanno una connessione stabile.
Non tutte le aziende necessitano di tutte le funzionalità. Tuttavia, le aziende che adottano una VPN devono soddisfare tre requisiti non negoziabili.
- Sicurezza: I tunnel devono proteggere i dati trasferiti. Anche se un intruso stesse intercettando il tuo traffico, tali informazioni dovrebbero essere inutili.
- Affidabilità: Le connessioni devono essere coerenti. Gli utenti e gli uffici remoti dovrebbero essere in grado di connettersi senza problemi, indipendentemente dal carico del server. La qualità del servizio non dovrebbe essere ridotta solo perché il sistema gestisce la capacità massima.
- Scalabilità: Man mano che la tua azienda cresce, cresce anche la tua infrastruttura VPN. Non è necessario distruggere l’intero sistema solo per aggiungere un utente.
Compromissioni della privacy
I fornitori di servizi VPN pubblici vengono solitamente giudicati in base a due parametri: la quantità di dati utente che registrano e il numero di paesi in cui ospitano i server. La promessa principale di una VPN è mantenere privati i dati dell’utente. Puoi aggirare le restrizioni geografiche mascherando la tua posizione reale. Considera un servizio di streaming limitato a un paese specifico. Una VPN ti consente di riutilizzare i contenuti.
Non esiste uno standard unico per la configurazione di una VPN. Questa mancanza di unità implica che si debbano fare delle scelte. Devi scegliere il protocollo appropriato per la tua rete, autenticazione e sicurezza. È necessario capire come interagiscono questi componenti. Se stai costruendo il tuo prodotto, è tua responsabilità scegliere la giusta combinazione.
VPN di accesso remoto
Il termine “VPN” è spesso sinonimo di accesso remoto. Questo tipo consente a un singolo dispositivo di connettersi a una rete privata. Questo è il cavallo di battaglia del moderno lavoro ibrido.
Come funziona
Quando ti connetti a una VPN di accesso remoto, il tuo dispositivo stabilisce un collegamento sicuro ai server del tuo fornitore di servizi. Questo processo coinvolge diversi livelli. Innanzitutto, il software client del dispositivo avvia un handshake con il server. Questa stretta di mano dimostra chi sei. Questo crea un tunnel crittografato. Tutto il traffico Internet viene instradato attraverso questo tunnel. Questo viene preso dall’indirizzo IP del server VPN, non dal tuo indirizzo IP.
I protocolli contano
Non tutti i tunnel sono uguali. Il protocollo scelto determina velocità, sicurezza e compatibilità.
- OpenVPN: Uno standard open source. È ampiamente supportato e generalmente considerato sicuro. Funziona bene sulla maggior parte dei dispositivi.
- WireGuard: Nuovo concorrente. Il codice è più semplice, quindi ci sono meno errori. Più veloce dei protocolli precedenti.
- IKEv2/IPsec: Adatto per dispositivi mobili. Gestisce inoltre con garbo le modifiche della rete, come il passaggio dal Wi-Fi ai dati cellulari.
Scegliere il protocollo giusto è più di un dettaglio tecnico. Influisce sulla tua esperienza quotidiana. I protocolli lenti possono rendere la navigazione frustrante. Uno debole ti lascia esposto.
Perché le aziende prestano attenzione
Per le aziende, le VPN remote colmano il divario tra uffici fisici e team distribuiti. Ciò consente un accesso sicuro alle risorse interne. server di file. banca dati. Strumenti interni. Senza una VPN, esporre questi sistemi direttamente a Internet è rischioso. Le VPN aggiungono livelli di autenticazione e crittografia. Tiene lontani i cattivi.
Ma non è una panacea. Una VPN protegge la tua connessione. Gli endpoint non sono protetti. Se il tuo laptop è infetto da malware, una VPN non impedirà il furto dei tuoi dati. Il tunnel è sicuro. Il dispositivo dell’altra parte potrebbe non farlo.
L’utente
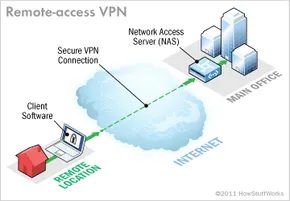
Una VPN ad accesso remoto svolge una funzione semplice ma fondamentale: consente ai singoli utenti di accedere a una rete privata da qualsiasi luogo. Per la persona dall’altra parte, è come se fosse collegata direttamente ai server dell’ufficio. Consideriamo una grande azienda con centinaia di rappresentanti di vendita che viaggiano in tutto il paese. Senza una VPN con accesso remoto, questi rappresentanti sarebbero isolati dagli strumenti interni. Grazie a esso, hanno accesso continuo a risorse sicure come se fossero seduti alla propria scrivania.
Questa tecnologia è nota anche come rete remota privata virtuale (VPDN ). Il nome richiama gli albori di Internet quando la connessione richiedeva la connessione a un server tramite una linea telefonica analogica. Oggi quell’hardware non c’è più, ma il concetto centrale rimane lo stesso.
Per far funzionare tutto questo, sono necessari due componenti distinti.
Il Gateway: Server di Accesso alla Rete
Il primo pezzo di infrastruttura è un server di accesso alla rete (NAS ). Nel gergo industriale, viene spesso pronunciato “nazz”. Potresti anche sentirlo chiamare media gateway o server di accesso remoto (RAS ).
Nota: non confondere questo con Network-Attached Storage, che condivide lo stesso acronimo ma archivia i file anziché gestire le connessioni.
Un NAS può essere un componente hardware dedicato o semplicemente una delle numerose applicazioni software in esecuzione su un server condiviso. È l’endpoint a cui gli utenti si connettono dalla rete Internet pubblica. Prima di concedere l’accesso, il NAS richiede credenziali valide. Verifica queste credenziali tramite il proprio processo integrato o interrogando un server di autenticazione separato situato altrove sulla rete.
Il client: il software dal lato dell’utente
Il secondo requisito è il software client. I dipendenti necessitano di un’applicazione sui propri computer per stabilire e mantenere il tunnel al NAS.
La maggior parte dei sistemi operativi moderni è dotata di client VPN integrati in grado di gestire connessioni di accesso remoto. Tuttavia, alcuni sistemi proprietari richiedono agli utenti di installare una specifica applicazione di terze parti. Questo software client è responsabile di due attività di sollevamento pesanti:
- Tunneling : stabilisce un percorso sicuro al NAS, identificato dal suo indirizzo Internet.
- Crittografia : gestisce le chiavi crittografiche che mantengono il flusso di dati illeggibile agli estranei.
Potrai approfondire il funzionamento effettivo dei protocolli di tunneling e crittografia più avanti in questa panoramica, ma per ora tieni presente che il software client è il ponte tra l’utente e la rete sicura.
Chi gestisce l’infrastruttura?
Le grandi organizzazioni con reparti IT solidi in genere acquistano, distribuiscono e mantengono la propria infrastruttura VPN di accesso remoto. Hanno l’esperienza per gestire le sfumature dell’implementazione e della manutenzione continua.
Le aziende più piccole o quelle prive di personale IT specializzato spesso esternalizzano questa responsabilità. Si affidano a un fornitore di servizi aziendali (ESP ). Un ESP gestisce la configurazione del NAS e ne garantisce il funzionamento, consentendo all’azienda di concentrarsi sulle operazioni principali anziché sulla logistica della sicurezza della rete.
Oltre i singoli utenti
Le VPN di accesso remoto sono eccellenti per i privati. Risolvono il problema del dipendente in viaggio o del lavoratore a distanza. Ma cosa succede quando è necessario connettere un’intera filiale? Decine o addirittura centinaia di dipendenti potrebbero aver bisogno di un accesso simultaneo alla rete centrale.
Una VPN ad accesso remoto non è la soluzione più efficiente per connettere interi uffici. Per questo, le aziende si rivolgono a un’architettura diversa.
VPN da sito a sito
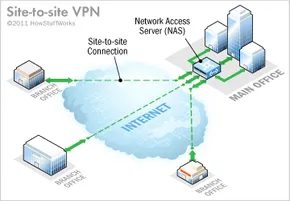
Da un sito all’altro, una VPN funge da ponte digitale. Collega più postazioni fisse tramite l’Internet pubblica, espandendo in modo efficace la rete interna della tua azienda. Invece di archiviare i tuoi dati in un edificio, puoi accedere alle tue risorse da una filiale dall’altra parte del mondo come se fossi seduto accanto a un server.
Questa disposizione è importante per le aziende in crescita con dozzine di filiali. Non è solo una questione di comodità. Si tratta di mantenere un’infrastruttura unificata.
Modello Intranet ed Extranet
Esistono due tipi principali di connessioni da sito a sito. Il tipo che scegli dipende da con chi devi parlare.
VPN basata su Intranet Per uso interno. Se la tua azienda ha più uffici remoti e desideri utilizzarli come un’unica rete privata, questa è la strada da percorrere. Connetti singole reti locali (LAN) a reti geografiche (WAN). risultato? Un ambiente on-premise senza soluzione di continuità tra siti geograficamente dispersi.
La porta verso le VPN basate su extranet è un po’ più ampia. Ciò vale se hai una relazione stretta con un’altra parte (fornitore, partner o cliente importante). Crea un tunnel sicuro tra la rete locale e la rete locale dell’altra parte. Ciò ti consente di collaborare in spazi condivisi senza esporre la tua intranet principale al mondo esterno. Sfrutta i vantaggi dell’integrazione senza i rischi per la sicurezza derivanti dall’accesso completo.
Perché l’attrezzatura è importante
Sebbene le VPN da sito a sito e le VPN di accesso remoto condividano alcune tecnologie di base, i loro obiettivi sono diversi. Le VPN di accesso remoto di solito richiedono ai singoli utenti di accedere tramite il software client sui laptop. Le VPN da sito a sito devono essere trasparenti per gli utenti finali.
Idealmente, si desidera eliminare la necessità di un software client VPN su ogni computer. Invece, attrezzature speciali possono gestire il sollevamento pesante. Il dispositivo si trova ai margini della rete e crea automaticamente tunnel. È più pulito, più veloce e meno soggetto a errori da parte dell’utente.
Come vengono nascosti i dati all’interno del tunnel
Allora come fanno i tuoi dati a rimanere al sicuro nella caotica rete pubblica di Internet? Attraverso il tunnel.
Quando invii un file, questo viene suddiviso in pacchetti. Il tunnel avvolge ciascun pacchetto all’interno di un altro pacchetto prima di inviarlo. La custodia protegge i contenuti dal pubblico. Ciò garantisce il flusso di informazioni all’interno del corridoio privato virtuale.
Questo processo di stratificazione è chiamato incapsulamento.
I dispositivi alle due estremità della connessione (chiamati interfacce tunnel) gestiscono questo avvolgimento e svolgimento. Il tuo team IT configura queste interfacce per utilizzare protocolli di tunneling specifici. Conosciuto anche come protocollo di incapsulamento, questo standard definisce il modo in cui i pacchetti di dati vengono raggruppati.
Immaginatela come la spedizione di un oggetto delicato. Il venditore imballa l’articolo (protocolli passeggeri come IP) in scatole (protocolli di tunneling). La compagnia di spedizioni carica le scatole sul camion (protocollo di trasporto) e percorre l’autostrada (internet). Ricevi il camion, apri la scatola ed estrai l’oggetto. La scatola ha protetto l’oggetto durante il trasporto. Un’autostrada è solo un percorso.
La maggior parte delle VPN utilizza questo metodo. Tuttavia, alcuni servizi come ExpressVPN offrono lo split tunneling. Questa funzione ti dà il controllo. Puoi scegliere quali app inviano dati attraverso un tunnel VPN sicuro e quali utilizzano una connessione locale standard ad alta velocità. Si tratta di un compromesso utile per attività ad uso intensivo di larghezza di banda che non richiedono crittografia.
Parla la stessa lingua
Le prime reti di computer erano tribù. Microsoft ha utilizzato NetBEUI per Windows. Apple utilizza AppleTalk. Non parlavano la stessa lingua. Quando sono emerse le reti ibride, i sistemi hanno dovuto installare traduttori per colmare il divario.
Internet ha cambiato la situazione. L’hardware e il software sono stati riprogettati per utilizzare uno stack TCP/IP comune.
Quasi tutti i computer oggi comunicano utilizzando il protocollo TCP/IP. Questo singolo stack gestisce tutto, dall’indirizzamento alla trasmissione. È per questo che una macchina Windows può comunicare con un Mac, che può comunicare con un server Linux e che può comunicare con un router di Tokyo. La standardizzazione è la spina dorsale delle connessioni globali.
L’attrezzatura dietro le quinte
为了使这一切成为可能,您需要网络边缘的特定硬件.
Dettagli hardware #VPN: dal NAS agli hub
Tecnicamente, puoi eseguire una VPN su un server normale. Ma la maggior parte delle aziende non lo fa. Vogliono hardware realizzato appositamente per il lavoro.
Le piccole imprese possono tenere tutto in casa. In alternativa, possono affidarlo a un fornitore di servizi aziendali. Le grandi aziende con filiali distribuite spesso scelgono la co-ubicazione. Ciò significa affittare uno spazio in una struttura progettata per garantire velocità e operatività. Ottieni l’infrastruttura. Sono responsabili dell’elettricità e della fibra ottica.
Non esiste uno standard unico per la configurazione della VPN. Quando si progetta un’estensione, è necessario esaminare lo stack hardware.
Infrastruttura centrale
Innanzitutto è necessario un server di accesso alla rete (NAS). Questo è il prodotto di punta per le VPN di accesso remoto. Lo costruisce e lo mantiene in vita.
Poi c’è il firewall. Ciò crea un muro rigido tra la tua rete privata e Internet pubblica. Puoi configurarlo per bloccare il traffico su porte TCP o UDP specifiche. Questo è essenziale anche se non disponi di una VPN. Al traffico Internet dannoso non importa se c’è o meno un tunnel.
L’autenticazione, l’autorizzazione e la contabilità sono gestite dal server AAA.
– L’Autenticazione conferma chi sei.
– Autorizzazione decide a cosa puoi accedere.
– Contabilità tiene traccia di ciò che fai mentre sei loggato.
Lo strumento più comunemente utilizzato è RADIUS. Sì, il nome si riferisce ai giorni di accesso remoto. La realtà è diversa. Il server RADIUS integrato nella VPN gestisce l’autenticazione di tutte le connessioni tramite il NAS.
Dedicato vs. Condiviso
Questi componenti possono essere eseguiti su un server condiviso. Ma ci sono anche dei rischi. La sicurezza ne soffre. L’affidabilità diminuisce.
Le piccole imprese possono utilizzare firewall e software RADIUS su hardware di base per risparmiare sui costi. Tuttavia, con la crescita dell’azienda, i server generici sono diventati un collo di bottiglia. Hai bisogno di ottimizzazione.
Attrezzatura VPN specializzata
Se non disponi di attrezzatura generica sufficiente, puoi acquistare hardware specializzato. Questi vengono acquistati dai principali fornitori di hardware di rete.
- Concentratore VPN : sostituisce il server AAA su un box generico. Utilizza una combinazione di hardware e software per stabilire tunnel e gestire un numero enorme di connessioni simultanee.
- Router con funzionalità VPN : un router standard che aggiunge routing specifico del protocollo al traffico VPN.
- Firewall abilitato per VPN : una barriera tradizionale che controlla anche i protocolli specifici della VPN.
- Client VPN : un dispositivo speciale che utilizza il software di interfaccia tunnel. Ciò riduce il carico sui singoli computer. Il software client non ingombra più ogni endpoint.
Abbiamo coperto i tipi e l’hardware. Ora diamo un’occhiata sotto il cofano alla crittografia e ai protocolli che mantengono tutto sicuro.
Link sponsorizzato: fai clic qui per ulteriori informazioni sull’hardware VPN e sull’installazione di una VPN su un router.
Crittografia e protocolli di sicurezza in una VPN
La crittografia è un meccanismo che converte le informazioni leggibili in codice illeggibile. Solo un dispositivo con il decoder corretto può invertire il processo e comprendere nuovamente il messaggio. Probabilmente lo usi ogni giorno, sia che si tratti di bloccare file sul tuo disco rigido o di inviare e-mail riservate. Il motore dietro questo è la chiave di crittografia. Indica al computer esattamente quali operazioni matematiche eseguire per decodificare o decodificare i dati.
Esistono due modi principali per farlo. Crittografia a chiave simmetrica e crittografia a chiave pubblica.
Nella crittografia a chiave simmetrica, tutte le parti condividono la stessa chiave. Una persona utilizza questa chiave per bloccare il messaggio e un’altra persona utilizza la stessa chiave per sbloccare il messaggio. Questo è veloce ed efficiente, ma è necessario prima un modo sicuro per condividere la chiave.
La crittografia a chiave pubblica è più complessa, ma risolve il problema della distribuzione. Ogni utente ha una coppia di chiavi. Chiunque voglia inviarti un messaggio può utilizzare la tua chiave pubblica. La tua chiave privata è mantenuta segreta. Tu crittografi con la tua chiave privata e il destinatario decrittografa con la tua chiave pubblica. Aspetta un attimo, non è giusto. Di solito, il mittente utilizza la chiave pubblica del destinatario per la crittografia e il destinatario utilizza la sua chiave privata per la decrittografia. Ciò garantisce che solo il destinatario previsto possa leggerlo.
Protezione dei tunnel con IPSec
Rete privata virtuale (VPN) Crea un “tunnel” sicuro per i tuoi dati. I dati vengono crittografati da un lato e decrittografati dall’altro. Ma una coppia di chiavi da sola non è sufficiente per costruire il tunnel stesso. Abbiamo bisogno di un protocollo che definisca come i dati vengono impacchettati e inviati.
Se si tratta di una VPN da sito a sito (che collega due uffici, ad esempio), in genere vedrai Internet Protocol Security (IPSec) o Generic Routing Encapsulation (GRE).
Il GRE è relativamente semplice. Fornisce semplicemente una struttura per incapsulare diversi tipi di traffico di rete in modo che possa essere inviato su una rete IP. I dati stessi non sono crittografati. Sa semplicemente come trasportare il carico utile.
IPSec è il sollevatore pesante. È ampiamente utilizzato per proteggere il traffico sulle reti IP, inclusa Internet aperta. Funziona tra router, firewall, desktop e server. IPSec utilizza due sottoprotocolli per garantire la sicurezza dei pacchetti di dati.
- Encapsulated Security Payload (ESP): Questo è il cavallo di battaglia. La chiave simmetrica viene utilizzata per crittografare i dati effettivi (carico utile) all’interno del pacchetto.
- Intestazione di autenticazione (AH): utilizza una funzione hash nell’intestazione del pacchetto. Ciò aiuta a nascondere i metadati come l’identità del mittente finché il pacco non raggiunge la sua destinazione.
IPSec funziona in due modalità. La Modalità di trasporto crittografa i dati solo tra due dispositivi specifici. Modalità Tunnel Crittografa l’intero pacchetto inclusa l’intestazione. Questo è ciò che utilizza una VPN. IPSec ESP e AH vengono utilizzati insieme per creare un tunnel virtuale tra due reti.
Accesso remoto e varianti PPP
Un tunnel Remote Access VPN (che consente di connettere un laptop a una rete aziendale) è solitamente basato sul Protocollo Point-to-Point (PPP). PPP è una parte standard dell’infrastruttura Internet. In particolare, le VPN remote utilizzano in genere uno dei tre protocolli basati su PPP:
- L2F (Layer 2 Forwarding): Questo protocollo sviluppato da Cisco utilizza metodi di autenticazione supportati da PPP.
- PPTP (Point-to-Point Tunneling Protocol): Uno standard precedente che supporta la crittografia a 40 e 128 bit e l’autenticazione PPP.
- L2TP (Layer 2 Tunneling Protocol): Combina le migliori funzionalità di PPTP e L2F. Il supporto completo per IPSec lo rende una scelta affidabile per le connessioni remote e da sito a sito.
Perché è importante per te
Abbiamo trattato i tipi di VPN e gli aspetti tecnici che le fanno funzionare. La tecnologia è in costante sviluppo. Nuovi metodi di crittografia e processori più veloci migliorano le prestazioni della rete nel tempo. Tuttavia, il protocollo di tunneling principale non è cambiato radicalmente. Perché? Perché gli standard esistenti sono sufficienti per garantire il successo del business globale.
Ma per l’utente medio, il “come” conta meno del “perché”.
Le VPN sono illegali?
No. L’uso di una VPN è completamente legale nella maggior parte del mondo. Le leggi locali si applicano ancora se commetti un crimine mentre usi una VPN. Questo strumento non fornisce immunità.
Perché le persone li usano?
Oltre alla sicurezza, una VPN ti consente anche di aggirare le politiche digitali restrittive. Se il tuo Paese blocca determinati siti Web, una VPN può consentirti di instradare la tua connessione attraverso server in Paesi con leggi su Internet più liberali. Il traffico è crittografato, nascondendo la tua identità e le tue abitudini di navigazione agli ISP locali e alle agenzie di censura.
Cos’è Internet privato?
Quando utilizzi un servizio VPN, il traffico viene instradato attraverso un server intermedio. Questo crea uno strato di anonimato. I siti web che visiti vedono l’indirizzo IP del server VPN, non il tuo indirizzo IP. Ciò rende la tua connessione più sicura e privata. Puoi anche sbloccare contenuti con limitazioni geografiche, come le librerie di streaming di Netflix e BBC iPlayer, che sono limitate a determinate regioni.
Le VPN sono buone o cattive?
Nel complesso va bene. I vantaggi includono l’accesso a siti Web riservati, potenziali risparmi sugli acquisti online (i prezzi possono variare in base alla regione) e una solida protezione dei dati.
Tuttavia, ci sono anche degli svantaggi. Le VPN possono rallentare la tua connessione a causa della distanza da server a server e del sovraccarico aggiuntivo della crittografia. Di solito è previsto un canone mensile. Inoltre, alcuni servizi e piattaforme di streaming hanno sviluppato un software anti-VPN per bloccare queste connessioni.
Puoi essere rintracciato?
Non proprio. Con la VPN giusta, nessuno potrà facilmente tracciare il tuo vero indirizzo IP o monitorare il traffico del tuo sito web. I dati sono nascosti con la crittografia. Se scegli un fornitore di servizi affidabile con una rigorosa politica di non registrazione, la tua attività rimarrà privata.
La tecnologia è maturata. I protocolli sono stabili. La domanda non è più se funziona, ma se vuoi usarlo.