Wenn sich Unternehmensstandorte über mehrere Städte und Kontinente erstrecken, wird die Synchronisierung der Teams zu einem logistischen Albtraum. Der Austausch vertraulicher Informationen zwischen Standorten erfordert schnelle, sichere und zuverlässige Kanäle. Dies ist das zentrale Wertversprechen virtueller privater Netzwerke (VPNs). Wenn Sie sich jedoch jemals gefragt haben, wie VPNs funktionieren, liegt die Antwort darin, wie sie die Lücke zwischen privaten Bedürfnissen und öffentlicher Infrastruktur schließen.
Tunnelmechanik
In seiner einfachsten Form fungiert ein VPN-Server als Gateway. Es nutzt ein öffentliches Netzwerk (normalerweise das offene Internet), um entfernte Standorte und Benutzer zu einer einzigen Einheit zu verbinden. Die Verbindung ist nicht physisch. Es ist „virtuell“ und wird direkt von einem privaten Netzwerk oder einem Drittanbieter über das Internet an einen Remote-Benutzer weitergeleitet.
Die Magie geschieht in der Verschlüsselung. Wenn Daten durch diesen Tunnel gesendet werden, werden sie verschlüsselt. Selbst wenn sie den Verkehr im öffentlichen Netzwerk abfangen könnten, wäre alles, was sie sehen könnten, nur Kauderwelsch. Sie können es nicht lesen, ändern oder stehlen.
Standleitungsära
Um zu verstehen, warum VPNs heute die Norm sind, müssen wir einen Blick zurück auf die Vergangenheit werfen. Vor einigen Jahren musste man eine Standleitung mieten, um Computer zwischen Büros zu verbinden. Technologien wie ISDN (Integrated Services Digital Network) ermöglichen Verbindungen mit Geschwindigkeiten von bis zu 128 Kbit/s. Dabei handelt es sich um eine vom Telekommunikationsunternehmen gemietete Privatleitung.
Sie haben funktioniert. Sie waren sicher. Sie sind aber auch sehr teuer. Die Kosten erhöhen sich je nach Entfernung. Wenn Sie ein Büro in New York und eines in London haben, können die Kosten für eine Mietleitung astronomisch hoch sein. Diese Verbindungen bilden ein Weitverkehrsnetz (WAN), dem Ausbau stehen jedoch hohe finanzielle Hürden im Wege.
Internet-Übernahme
Dann wurde das Internet populär. Internetdienstanbieter (ISPs) haben damit begonnen, schnellere und zuverlässigere Verbindungen zu einem Bruchteil der Kosten von Mietleitungsverbindungen anzubieten. Unternehmen sind nicht nur auf das Internet umgestiegen; Sie haben es optimiert.
Das erste ist das Intranet. Dies ist ein privates internes Netzwerk nur für Mitarbeiter. Dadurch können Remote-Kollegen ihre Desktops und Ressourcen teilen, als ob sie sich im selben Raum befänden. Allerdings haben Intranets Einschränkungen. Sie bleiben im Gebäude. Durch das Hinzufügen von VPN-Servern zu dieser Infrastruktur können Unternehmen diese Intranetressourcen auf jeden und überall ausweiten. Heimbüros und entfernte Zweigstellen hatten plötzlich Zugriff auf dieselben Dateien und Anwendungen wie in ihrer Zentrale, ohne für eine Privatleitung bezahlen zu müssen.
Jenseits des Sitzungssaals
VPNs haben sich weiterentwickelt. Es ist nicht mehr nur für Unternehmen gedacht. Auch Einzelpersonen haben es verstanden. Personen, die sich Sorgen um die Sicherheit öffentlicher WLAN-Netzwerke machen oder anonym Online-Transaktionen durchführen möchten, abonnieren einen kostenpflichtigen VPN-Dienst für Verbraucher.
Der Mechanismus ähnelt dem Geschäftsmodell, der Benutzerfluss ist jedoch unterschiedlich. Anstatt eine Verbindung zu den privaten Servern eines Unternehmens herzustellen, stellen Sie eine Verbindung zu den Servern Ihres VPN-Anbieters her, um auf das Internet zuzugreifen. Vorteil? Sicherheit und Privatsphäre.
Ein VPN schützt Ihren Computer, Ihr Smartphone und andere Geräte vor Hackern und Malware und schützt gleichzeitig Ihre persönlichen Daten und Kommunikation vor neugierigen Blicken.
Da die Cyberkriminalität zunimmt, ist dieser Schutz für viele keine Option mehr. Die Verwendung eines Verbraucher-VPN ist einfach. Laden Sie die Software herunter. Installieren Sie es. Mit Server verbinden. Nach der Aktivierung wird Ihre Online-Identität maskiert. Ihr ISP kann nicht sehen, was Sie tun. Ihr Standort ist ausgeblendet. Ihr Browserverlauf ist verschlüsselt.
Dies ist besonders für Reisende nützlich. Öffentliches WLAN in Flughäfen und Hotels ist oft ungesichert. Ein VPN erstellt einen sicheren Tunnel, der verhindert, dass lokale Hacker Ihre Anmeldeinformationen stehlen. Außerdem können Sie damit geografische Beschränkungen umgehen. Greifen Sie auf internationale Streaming-Inhalte zu, einschließlich Ihrer lokalen Netflix-Bibliothek. In Ländern mit strenger Internetzensur wie China und Russland können einige VPN-Dienste Ihnen dabei helfen, den Zugriff auf blockierte Websites und soziale Plattformen aufrechtzuerhalten.
Die Inselanalogie
Wenn Sie sich die Unterschiede zwischen diesen Netzwerkoptionen veranschaulichen möchten, stellen Sie sich jedes lokale Netzwerk (LAN) als eine Insel vor.
Du lebst auf einer Insel inmitten eines riesigen Ozeans. Am Horizont liegen tausende weitere Inseln. Es gibt auch Nachbarn. Alles andere ist in weiter Ferne. Das gemeinsame Transportmittel zwischen ihnen ist eine Fähre.
Hier ist das Problem. Auf Fähren gibt es keine Privatsphäre. Jeder auf dem Boot kann sehen, was Sie tun.
Stellen Sie sich jede Insel als ein privates lokales Netzwerk (LAN) vor. Das Meer ist das Internet. Die Fahrt mit der Fähre ist wie eine Verbindung zu einem Webserver oder Gerät über ein öffentliches Netzwerk. Sie können Ihre Infrastruktur nicht kontrollieren. Sie können Ihren Router nicht steuern. Sie können den Draht nicht kontrollieren. Sie und alle anderen auf dem Boot sind gefangen.
Dieser Mangel an Kontrolle stellt ein Sicherheitsrisiko dar. Die Verbindung zweier privater Netzwerke über eine öffentliche Ressource wie das Internet birgt ein Risiko.
Die Brückenlösung: 租用线路
你的岛屿决定建造一座通往邻近岛屿的桥梁. 这提供了一条更简单、更安全、更直接的旅行路径。
它很贵. 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价.
现在,想象一下您的岛屿想要连接到第三个岛屿. 这个距离很远. 你看看扩建这座桥的成本. 实在是太多了. 你买不起.
这是一条租用线路.
它直接连接岛屿. 公司选择此选项是出于安全性和可靠性的考虑. 他们需要连接远程办公室. 距离越远,价格就越高.
Die U-Boot-Alternative: VPN
Wie passt also ein Virtual Private Network (VPN) in diese Analogie?
Stellen Sie sich vor, dass jede Insel ein Mini-U-Boot hat. Diese U-Boote haben bestimmte Eigenschaften.
- ** Geschwindigkeit. ** Sie sind schnell.
- Portabilität. Sie können es überall hin mitnehmen.
- ** Unsichtbar. ** Sie können sich vor anderen Schiffen und U-Booten verstecken.
- Zuverlässigkeit. Sie funktionieren zuverlässig.
- **Skalierbarkeit. ** Es kostet wenig, nach dem ersten Kauf weitere U-Boote hinzuzufügen.
Mit diesen U-Booten können die Inselbewohner jederzeit über den Ozean reisen. Sie wahren Privatsphäre und Sicherheit. Es ist vom Seeverkehr aus nicht sichtbar.
Im Grunde funktioniert ein VPN so.
Remote-Geräte im Netzwerk können sicher kommunizieren. Sie nutzen das Internet als Kommunikationsmittel mit ihrem privaten lokalen Netzwerk. Die Verbindung ist verschlüsselt. Es ist vor neugierigen Blicken geschützt.
Warum Skalierbarkeit wichtig ist
VPNs haben gegenüber Mietleitungen einen großen Vorteil. Es ist Skalierbarkeit.
Fügen Sie ganz einfach Benutzer zu Ihrem VPN-Netzwerk hinzu. Verbinden Sie Benutzer an verschiedenen Standorten, ohne neue physische Kabel zu installieren. Die Entfernung spielt keine Rolle. VPN ermöglicht Ihnen die Verbindung zu mehreren geografischen Standorten auf der ganzen Welt zu minimalen Zusatzkosten.
Bei Mietleitungen erfordert jede neue Filiale eine neue teure physische Leitung. Bei einem VPN geben Sie lediglich einen weiteren Endpunkt an. Die Infrastruktur bleibt gleich. Die Kostenstruktur hat sich deutlich verändert.
Das bringt mich zu meiner nächsten Frage. Was ist ein gutes VPN? Sie sollten sich auf bestimmte Vorteile und Funktionen konzentrieren, die einen einfachen verschlüsselten Tunnel zu einem leistungsstarken Geschäftstool machen.
Virtuelle private Netzwerke (VPNs) dienen dazu, sichere, verschlüsselte Tunnel zwischen Netzwerken öffentlicher Infrastruktur wie dem Internet zu erstellen. Es geht nicht nur darum, Ihre IP-Adresse zu verbergen. Dies dient dazu, eine vertrauenswürdige Verbindung aufrechtzuerhalten, sodass Außenstehende Ihre Informationen nicht lesen können. Bevor wir uns mit der Technologie dahinter befassen, ist es hilfreich zu verstehen, warum diese Dienste für Unternehmen und Privatpersonen wirklich nützlich sind.
Was Sie von einem VPN erhalten
Ein gut konzipierter VPN-Dienst sollte mehr als nur Privatsphäre bieten. Hier geht es um Infrastruktur. Zu den Hauptvorteilen gehört die Möglichkeit, mehrere geografische Standorte abzudecken, ohne teure physische Leitungen mieten zu müssen. Verbessert die Sicherheit der Datenübertragung. Dadurch können entfernte Niederlassungen und Mitarbeiter auf das Intranet des Unternehmens zugreifen, als ob es direkt mit dem lokalen Netzwerk verbunden wäre, und nur über ihre vorhandenen Internetverbindungen zugreifen. Es hat auch praktische Vorteile. Mitarbeiter können Fahrtkosten sparen, indem sie an einem virtuellen Arbeitsplatz arbeiten. Remote-Mitarbeiter sind oft produktiver, wenn sie über eine stabile Verbindung verfügen.
Nicht alle Unternehmen benötigen alle Funktionen. Allerdings müssen Unternehmen, die ein VPN einführen, drei nicht verhandelbare Anforderungen erfüllen.
- Sicherheit: Tunnel müssen die übertragenen Daten schützen. Selbst wenn ein Eindringling Ihren Datenverkehr abhört, sollten diese Informationen nutzlos sein.
- Zuverlässigkeit: Verbindungen müssen konsistent sein. Remote-Benutzer und Büros sollten unabhängig von der Serverlast reibungslos eine Verbindung herstellen können. Die Qualität des Dienstes sollte nicht beeinträchtigt werden, nur weil das System die maximale Kapazität bewältigt.
- Skalierbarkeit: Wenn Ihr Unternehmen wächst, wächst auch Ihre VPN-Infrastruktur. Sie müssen nicht das gesamte System zerstören, nur um einen Benutzer hinzuzufügen.
Datenschutzkompromisse
Anbieter öffentlicher VPN-Dienste werden in der Regel anhand zweier Kriterien beurteilt: der Menge der von ihnen protokollierten Benutzerdaten und der Anzahl der Länder, in denen sie Server hosten. Das Hauptversprechen eines VPN besteht darin, Benutzerdaten privat zu halten. Sie können geografische Beschränkungen umgehen, indem Sie Ihren tatsächlichen Standort maskieren. Ziehen Sie einen Streaming-Dienst in Betracht, der auf ein bestimmtes Land beschränkt ist. Ein VPN ermöglicht Ihnen die Wiederverwendung von Inhalten.
Es gibt keinen einheitlichen Standard für die Konfiguration eines VPN. Dieser Mangel an Einheit bedeutet, dass Entscheidungen getroffen werden müssen. Sie müssen das geeignete Protokoll für Ihr Netzwerk, Ihre Authentifizierung und Ihre Sicherheit auswählen. Sie müssen verstehen, wie diese Komponenten interagieren. Wenn Sie Ihr eigenes Produkt entwickeln, liegt es in Ihrer Verantwortung, die richtige Kombination zu wählen.
Fernzugriffs-VPN
Der Begriff „VPN“ wird oft synonym mit Fernzugriff verwendet. Dieser Typ ermöglicht es einem einzelnen Gerät, eine Verbindung zu einem privaten Netzwerk herzustellen. Dies ist das Arbeitstier der modernen Hybridarbeit.
Wie es funktioniert
Wenn Sie eine Verbindung zu einem Fernzugriffs-VPN herstellen, stellt Ihr Gerät eine sichere Verbindung zu den Servern Ihres Dienstanbieters her. Dieser Prozess umfasst mehrere Ebenen. Zunächst startet die Client-Software des Geräts einen Handshake mit dem Server. Dieser Händedruck beweist, wer Sie sind. Dadurch entsteht ein verschlüsselter Tunnel. Der gesamte Internetverkehr wird durch diesen Tunnel geleitet. Dies wird von der IP-Adresse des VPN-Servers übernommen, nicht von Ihrer IP-Adresse.
Die Protokolle sind wichtig
Nicht alle Tunnel sind gleich. Das von Ihnen gewählte Protokoll bestimmt Geschwindigkeit, Sicherheit und Kompatibilität.
- OpenVPN: Ein Open-Source-Standard. Es wird allgemein unterstützt und allgemein als sicher angesehen. Funktioniert auf den meisten Geräten gut.
- WireGuard: Neuer Konkurrent. Der Code ist einfacher, daher gibt es weniger Fehler. Schneller als ältere Protokolle.
- IKEv2/IPsec: Geeignet für mobile Geräte. Es bewältigt auch Netzwerkänderungen, wie z. B. den Wechsel von WLAN zu Mobilfunkdaten, problemlos.
Die Wahl des richtigen Protokolls ist mehr als ein technisches Detail. Es beeinflusst Ihre tägliche Erfahrung. Langsame Protokolle können das Surfen frustrierend machen. Ein Schwacher lässt dich ungeschützt zurück.
Warum Unternehmen aufpassen
Für Unternehmen überbrücken Remote-VPNs die Lücke zwischen physischen Büros und verteilten Teams. Dies ermöglicht einen sicheren Zugriff auf interne Ressourcen. Dateiserver. Datenbank. Interne Werkzeuge. Ohne ein VPN ist es riskant, diese Systeme direkt dem Internet auszusetzen. VPNs fügen Authentifizierungs- und Verschlüsselungsebenen hinzu. Es hält die Bösewichte fern.
Aber es ist kein Allheilmittel. Ein VPN schützt Ihre Verbindung. Endpunkte sind nicht geschützt. Wenn Ihr Laptop mit Malware infiziert ist, kann ein VPN den Diebstahl Ihrer Daten nicht verhindern. Der Tunnel ist sicher. Das Gerät der anderen Partei möglicherweise nicht.
Der Benutzer
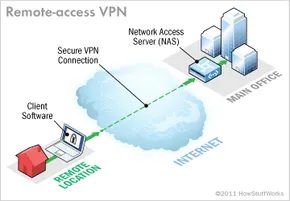
Ein Fernzugriffs-VPN erfüllt eine einfache, aber wichtige Funktion: Es ermöglicht einzelnen Benutzern, von überall auf ein privates Netzwerk zuzugreifen. Für die Person am anderen Ende hat es das Gefühl, als wäre sie direkt an die Büroserver angeschlossen. Stellen Sie sich ein großes Unternehmen mit Hunderten von Vertriebsmitarbeitern vor, die durch das ganze Land reisen. Ohne ein Fernzugriffs-VPN wären diese Mitarbeiter von internen Tools isoliert. Damit haben sie nahtlosen Zugriff auf sichere Ressourcen, als ob sie an ihrem Schreibtisch sitzen würden.
Diese Technologie wird auch als virtuelles privates Einwahlnetzwerk (VPDN ) bezeichnet. Der Name geht auf die Anfänge des Internets zurück, als für die Verbindung eine Einwahl in einen Server über eine analoge Telefonleitung erforderlich war. Heute gibt es diese Hardware nicht mehr, aber das Kernkonzept bleibt dasselbe.
Damit dies funktioniert, benötigen Sie zwei unterschiedliche Komponenten.
Das Gateway: Netzwerkzugriffsserver
Der erste Teil der Infrastruktur ist ein Netzwerkzugriffsserver (NAS ). Im Branchenjargon wird es oft „nazz“ ausgesprochen. Möglicherweise wird es auch als Medien-Gateway oder Remote-Access-Server (RAS ) bezeichnet.
Hinweis: Verwechseln Sie dies nicht mit Network-Attached Storage, das das gleiche Akronym trägt, aber Dateien speichert, anstatt Verbindungen zu verwalten.
Ein NAS kann eine dedizierte Hardware oder nur eine von mehreren Softwareanwendungen sein, die auf einem gemeinsam genutzten Server ausgeführt werden. Es ist der Endpunkt, mit dem Benutzer über das öffentliche Internet eine Verbindung herstellen. Bevor der NAS Zugriff gewährt, verlangt er gültige Anmeldeinformationen. Es überprüft diese Anmeldeinformationen entweder durch einen eigenen integrierten Prozess oder durch Abfragen eines separaten Authentifizierungsservers, der sich an einer anderen Stelle im Netzwerk befindet.
Der Client: Software auf der Seite des Benutzers
Die zweite Voraussetzung ist Client-Software. Mitarbeiter benötigen eine Anwendung auf ihren Computern, um den Tunnel zum NAS aufzubauen und aufrechtzuerhalten.
Die meisten modernen Betriebssysteme verfügen über integrierte VPN-Clients, die Fernzugriffsverbindungen verarbeiten können. Bei einigen proprietären Systemen müssen Benutzer jedoch eine bestimmte Drittanbieteranwendung installieren. Diese Client-Software ist für zwei schwere Hebeaufgaben verantwortlich:
- Tunneling : Es richtet einen sicheren Pfad zum NAS ein, der durch seine Internetadresse identifiziert wird.
- Verschlüsselung : Sie verwaltet die kryptografischen Schlüssel, die den Datenstrom für Außenstehende unlesbar halten.
Sie können später in dieser Übersicht tiefer in die tatsächliche Funktionsweise von Tunnel- und Verschlüsselungsprotokollen eintauchen, aber verstehen Sie zunächst, dass die Client-Software die Brücke zwischen dem Benutzer und dem sicheren Netzwerk ist.
Wer verwaltet die Infrastruktur?
Große Unternehmen mit robusten IT-Abteilungen erwerben, implementieren und warten in der Regel ihre eigene VPN-Infrastruktur für den Fernzugriff. Sie verfügen über das Fachwissen, um die Nuancen der Bereitstellung und der laufenden Wartung zu bewältigen.
Kleinere Unternehmen oder Unternehmen ohne spezialisiertes IT-Personal lagern diese Verantwortung häufig aus. Sie verlassen sich auf einen Enterprise Service Provider (ESP ). Ein ESP übernimmt die Einrichtung des NAS und stellt sicher, dass es betriebsbereit bleibt, sodass sich das Unternehmen auf seine Kernaufgaben konzentrieren kann und nicht auf die Netzwerksicherheitslogistik.
Über einzelne Benutzer hinaus
VPNs mit Fernzugriff eignen sich hervorragend für Einzelpersonen. Sie lösen das Problem des reisenden Mitarbeiters oder des Telearbeiters. Aber was passiert, wenn eine ganze Niederlassung angeschlossen werden muss? Dutzende oder sogar Hunderte von Mitarbeitern benötigen möglicherweise gleichzeitigen Zugriff auf das zentrale Netzwerk.
Ein Fernzugriffs-VPN ist nicht die effizienteste Lösung für die Anbindung ganzer Büros. Dafür greifen Unternehmen auf eine andere Architektur zurück.
Site-to-Site-VPN
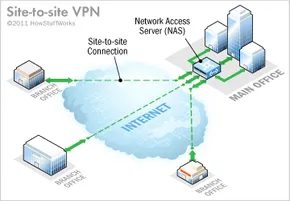
Von einem Standort zum anderen fungiert ein VPN als digitale Brücke. Verbinden Sie mehrere feste Standorte über das öffentliche Internet und erweitern Sie so effektiv das interne Netzwerk Ihres Unternehmens. Anstatt Ihre Daten in einem Gebäude zu speichern, können Sie von einer Zweigstelle am anderen Ende der Welt aus auf Ihre Ressourcen zugreifen, als würden Sie neben einem Server sitzen.
Diese Regelung ist wichtig für wachsende Unternehmen mit Dutzenden von Niederlassungen. Es geht nicht nur um Bequemlichkeit. Es geht darum, eine einheitliche Infrastruktur aufrechtzuerhalten.
Intranet- und Extranet-Modell
Es gibt zwei Haupttypen von Site-to-Site-Verbindungen. Welchen Typ Sie wählen, hängt davon ab, mit wem Sie sprechen möchten.
Intranet-basiertes VPN Für den internen Gebrauch. Wenn Ihr Unternehmen über mehrere Außenstellen verfügt und Sie diese als ein einziges privates Netzwerk nutzen möchten, ist dies der richtige Weg. Verbinden Sie einzelne lokale Netzwerke (LANs) mit Weitverkehrsnetzwerken (WANs). Ergebnis? Eine nahtlose lokale Umgebung über geografisch verteilte Standorte hinweg.
Die Tür zu Extranet-basierten VPNs ist etwas weiter. Dies gilt, wenn Sie in einer engen Beziehung zu einer anderen Partei (Lieferant, Partner oder Großkunde) stehen. Erstellen Sie einen sicheren Tunnel zwischen dem lokalen Netzwerk und dem lokalen Netzwerk der anderen Partei. Dies ermöglicht Ihnen die Zusammenarbeit in gemeinsamen Räumen, ohne Ihr Kernintranet der Außenwelt zugänglich zu machen. Genießen Sie die Vorteile der Integration ohne die Sicherheitsrisiken eines vollständigen Zugriffs.
Warum Ausrüstung wichtig ist
Obwohl Site-to-Site-VPNs und Fernzugriffs-VPNs einige zugrunde liegende Technologien gemeinsam haben, sind ihre Ziele unterschiedlich. Fernzugriffs-VPNs erfordern normalerweise, dass sich einzelne Benutzer über Client-Software auf Laptops anmelden. Site-to-Site-VPNs müssen für Endbenutzer transparent sein.
Idealerweise möchten Sie die Notwendigkeit einer VPN-Client-Software auf jedem Computer beseitigen. Stattdessen können spezielle Geräte das schwere Heben bewältigen. Das Gerät befindet sich am Rand des Netzwerks und erstellt automatisch Tunnel. Es ist sauberer, schneller und weniger anfällig für Benutzerfehler.
Wie Daten im Tunnel verborgen sind
Wie bleiben Ihre Daten im chaotischen öffentlichen Internet sicher? Durch den Tunnel.
Wenn Sie eine Datei senden, wird diese in Pakete aufgeteilt. Der Tunnel verpackt jedes Paket vor dem Senden in ein anderes Paket. Die Hülle schützt den Inhalt vor der Öffentlichkeit. Dadurch wird der Informationsfluss innerhalb des virtuellen privaten Korridors sichergestellt.
Dieser Schichtungsprozess wird als Kapselung bezeichnet.
Geräte an beiden Enden der Verbindung (sogenannte Tunnelschnittstellen) übernehmen dieses Ein- und Auspacken. Ihr IT-Team konfiguriert diese Schnittstellen für die Verwendung bestimmter Tunnelprotokolle. Dieser Standard, auch Kapselungsprotokoll genannt, definiert, wie Datenpakete gebündelt werden.
Stellen Sie sich das wie den Versand eines empfindlichen Artikels vor. Der Anbieter verpackt den Artikel (Passagierprotokolle wie IP) in Kartons (Tunnelprotokolle). Die Spedition lädt die Kartons auf den LKW (Transportprotokoll) und fährt über die Autobahn (Internet). Sie erhalten den LKW, öffnen den Karton und entnehmen den Artikel. Der Karton schützte den Artikel während des Transports. Eine Autobahn ist nur eine Route.
Die meisten VPNs verwenden diese Methode. Einige Dienste wie ExpressVPN bieten jedoch Split-Tunneling an. Mit dieser Funktion haben Sie die Kontrolle. Sie können auswählen, welche Apps Daten über einen sicheren VPN-Tunnel senden und welche eine standardmäßige lokale Hochgeschwindigkeitsverbindung verwenden. Dies ist ein nützlicher Kompromiss für bandbreitenintensive Aufgaben, die keine Verschlüsselung erfordern.
Sprechen Sie dieselbe Sprache
Frühe Computernetzwerke waren Stämme. Microsoft verwendete NetBEUI für Windows. Apple verwendet AppleTalk. Sie sprachen nicht dieselbe Sprache. Als hybride Netzwerke entstanden, mussten die Systeme Übersetzer installieren, um diese Lücke zu schließen.
Das Internet hat das geändert. Hardware und Software wurden neu gestaltet, um einen gemeinsamen TCP/IP -Stack zu verwenden.
Fast alle Computer kommunizieren heute über das TCP/IP-Protokoll. Dieser einzelne Stack übernimmt alles von der Adressierung bis zur Übertragung. Aus diesem Grund kann ein Windows-Computer mit einem Mac kommunizieren, der mit einem Linux-Server kommunizieren kann und der mit einem Router in Tokio kommunizieren kann. Standardisierung ist das Rückgrat globaler Verbindungen.
Die Ausrüstung hinter dem Vorhang
为了使这一切成为可能,您需要网络边缘的特定硬件.
Technisch gesehen können Sie ein VPN auf einem normalen Server betreiben. Aber die meisten Unternehmen tun dies nicht. Sie wollen Hardware, die speziell für den Job hergestellt wird.
Kleine Unternehmen können alles im eigenen Haus behalten. Alternativ können sie es an einen Unternehmensdienstleister übergeben. Große Unternehmen mit verteilten Niederlassungen entscheiden sich häufig für Colocation. Das bedeutet, dass Sie Raum in einem Colo mieten müssen, der auf Geschwindigkeit und Betriebszeit ausgelegt ist. Sie erhalten die Infrastruktur. Sie sind für Strom und Glasfaser zuständig.
Es gibt keinen einheitlichen Standard für die VPN-Einrichtung. Wenn Sie eine Erweiterung entwerfen, müssen Sie sich Ihren Hardware-Stack ansehen.
Kerninfrastruktur
Zunächst benötigen Sie einen Netzwerkzugriffsserver (NAS). Dies ist das Flaggschiffprodukt für Fernzugriffs-VPNs. Es baut auf und hält es am Leben.
Dann gibt es noch die Firewall. Dadurch entsteht eine harte Mauer zwischen Ihrem privaten Netzwerk und dem öffentlichen Internet. Sie können es so konfigurieren, dass der Datenverkehr auf bestimmten TCP- oder UDP-Ports blockiert wird. Dies ist auch dann wichtig, wenn Sie kein VPN haben. Böswilligem Internetverkehr ist es egal, ob ein Tunnel vorhanden ist oder nicht.
Authentifizierung, Autorisierung und Abrechnung werden vom AAA-Server übernommen.
– Authentifizierung bestätigt, wer Sie sind.
– Autorisierung entscheidet darüber, worauf Sie zugreifen können.
– Buchhaltung verfolgt, was Sie tun, während Sie angemeldet sind.
Das am häufigsten verwendete Tool ist RADIUS. Ja, der Name bezieht sich auf Einwahltage. Die Realität sieht anders aus. Der im VPN integrierte RADIUS-Server übernimmt die Authentifizierung aller Verbindungen über das NAS.
Dediziert vs. geteilt
Diese Komponenten können auf einem gemeinsam genutzten Server ausgeführt werden. Aber es gibt auch Risiken. Die Sicherheit leidet. Die Zuverlässigkeit nimmt ab.
Kleine Unternehmen können Firewalls und RADIUS-Software auf Standardhardware verwenden, um Kosten zu sparen. Als das Unternehmen jedoch wuchs, wurden generische Server zu einem Engpass. Sie benötigen eine Optimierung.
Spezialisierte VPN-Ausrüstung
Wenn Sie nicht über genügend generische Ausrüstung verfügen, können Sie spezielle Hardware kaufen. Diese werden von großen Netzwerk-Hardware-Anbietern bezogen.
- VPN-Konzentrator : Dies ersetzt den AAA-Server auf einer generischen Box. Es nutzt eine Kombination aus Hardware und Software, um Tunnel einzurichten und eine große Anzahl gleichzeitiger Verbindungen zu verarbeiten.
- VPN-fähiger Router : Ein Standard-Router, der dem VPN-Verkehr protokollspezifisches Routing hinzufügt.
- VPN-fähige Firewall : Eine traditionelle Barriere, die auch VPN-spezifische Protokolle kontrolliert.
- VPN-Client : Ein spezielles Gerät, das Tunnelschnittstellensoftware verwendet. Dies reduziert die Belastung einzelner Computer. Client-Software überlastet nicht mehr jeden Endpunkt.
Wir haben die Typen und Hardware abgedeckt. Schauen wir uns nun die Verschlüsselung und Protokolle an, die alles sicher halten.
Gesponserter Link: Klicken Sie hier, um mehr über VPN-Hardware und die Installation eines VPN auf einem Router zu erfahren.
Verschlüsselungs- und Sicherheitsprotokolle in einem VPN
Verschlüsselung ist ein Mechanismus, der lesbare Informationen in unlesbaren Code umwandelt. Nur ein Gerät mit dem richtigen Decoder kann den Vorgang umkehren und die Nachricht wieder verstehen. Sie verwenden es wahrscheinlich jeden Tag, sei es zum Sperren von Dateien auf Ihrer Festplatte oder zum Versenden vertraulicher E-Mails. Der Motor dahinter ist der Verschlüsselungsschlüssel. Es sagt dem Computer genau, welche mathematischen Operationen er ausführen muss, um die Daten zu verschlüsseln oder zu entschlüsseln.
Hierzu gibt es im Wesentlichen zwei Möglichkeiten. Verschlüsselung mit symmetrischem Schlüssel und Verschlüsselung mit öffentlichem Schlüssel.
Bei der symmetrischen Schlüsselverschlüsselung verwenden alle Parteien denselben Schlüssel. Eine Person verwendet diesen Schlüssel, um die Nachricht zu sperren, und eine andere Person verwendet denselben Schlüssel, um die Nachricht zu entsperren. Dies ist schnell und effizient, Sie benötigen jedoch zunächst eine sichere Möglichkeit, den Schlüssel weiterzugeben.
Verschlüsselung mit öffentlichem Schlüssel ist komplexer, löst aber das Verteilungsproblem. Jeder Benutzer verfügt über ein Schlüsselpaar. Jeder, der Ihnen eine Nachricht senden möchte, kann Ihren öffentlichen Schlüssel verwenden. Ihr privater Schlüssel wird geheim gehalten. Sie verschlüsseln mit Ihrem privaten Schlüssel und der Empfänger entschlüsselt mit Ihrem öffentlichen Schlüssel. Moment mal, das ist nicht richtig. Normalerweise verwendet der Sender den öffentlichen Schlüssel des Empfängers zur Verschlüsselung und der Empfänger seinen privaten Schlüssel zur Entschlüsselung. Dadurch wird sichergestellt, dass nur der vorgesehene Empfänger es lesen kann.
Tunnel mit IPSec sichern
Virtuelles privates Netzwerk (VPN) Erstellen Sie einen sicheren „Tunnel“ für Ihre Daten. Die Daten werden an einem Ende verschlüsselt und am anderen Ende entschlüsselt. Doch ein Schlüsselpaar allein reicht nicht aus, um den Tunnel selbst zu bauen. Wir benötigen ein Protokoll, das definiert, wie Daten verpackt und gesendet werden.
Wenn es sich um ein Site-to-Site-VPN handelt (das beispielsweise zwei Büros verbindet), wird normalerweise Internet Protocol Security (IPSec) oder Generic Routing Encapsulation (GRE) angezeigt.
Der GRE ist relativ einfach. Es bietet lediglich einen Rahmen für die Kapselung verschiedener Arten von Netzwerkverkehr, sodass dieser über ein IP-Netzwerk gesendet werden kann. Die Daten selbst werden nicht verschlüsselt. Es weiß einfach, wie es die Nutzlast transportieren muss.
IPSec ist der Heavy Lifter. Es wird häufig zur Sicherung des Datenverkehrs in IP-Netzwerken, einschließlich des offenen Internets, eingesetzt. Funktioniert zwischen Routern, Firewalls, Desktops und Servern. IPSec verwendet zwei Unterprotokolle, um die Sicherheit von Datenpaketen zu gewährleisten.
- Encapsulated Security Payload (ESP): Das ist das Arbeitstier. Der symmetrische Schlüssel wird verwendet, um die eigentlichen Daten (Nutzlast) im Paket zu verschlüsseln.
- Authentifizierungs-Header (AH): Hierbei wird eine Hash-Funktion im Paket-Header verwendet. Dies hilft dabei, Metadaten wie die Identität des Absenders zu verbergen, bis das Paket sein Ziel erreicht.
IPSec funktioniert in zwei Modi. Transportmodus verschlüsselt Daten nur zwischen zwei bestimmten Geräten. Tunnelmodus Verschlüsselt das gesamte Paket einschließlich des Headers. Das nutzt ein VPN. IPSec ESP und AH werden zusammen verwendet, um einen virtuellen Tunnel zwischen zwei Netzwerken zu erstellen.
Fernzugriff und PPP-Varianten
Ein Remote Access VPN -Tunnel (mit dem Sie einen Laptop mit einem Unternehmensnetzwerk verbinden können) basiert normalerweise auf Point-to-Point Protocol (PPP). PPP ist ein Standardbestandteil der Internet-Infrastruktur. Insbesondere Remote-VPNs verwenden typischerweise eines von drei PPP-basierten Protokollen:
- L2F (Layer 2 Forwarding): Dieses von Cisco entwickelte Protokoll verwendet von PPP unterstützte Authentifizierungsmethoden.
- PPTP (Point-to-Point Tunneling Protocol): Ein älterer Standard, der 40- und 128-Bit-Verschlüsselung und PPP-Authentifizierung unterstützt.
- L2TP (Layer 2 Tunneling Protocol): Kombiniert die besten Funktionen von PPTP und L2F. Die vollständige Unterstützung von IPSec macht es zu einer zuverlässigen Wahl für Remote- und Site-to-Site-Verbindungen.
Warum das für Sie wichtig ist
Wir haben die Arten von VPNs und den technischen Kern, der sie zum Funktionieren bringt, behandelt. Die Technologie entwickelt sich ständig weiter. Neue Verschlüsselungsmethoden und schnellere Prozessoren verbessern die Netzwerkleistung im Laufe der Zeit. Das Kern-Tunnelprotokoll hat sich jedoch nicht grundlegend geändert. Warum? Denn die bestehenden Standards reichen aus, um den erfolgreichen Betrieb des globalen Geschäfts sicherzustellen.
Für den durchschnittlichen Benutzer ist das „Wie“ jedoch weniger wichtig als das „Warum“.
Sind VPNs illegal?
Nein. Die Nutzung eines VPN ist in den meisten Teilen der Welt völlig legal. Wenn Sie während der Nutzung eines VPN eine Straftat begehen, gelten weiterhin die örtlichen Gesetze. Dieses Tool bietet keine Immunität.
Warum nutzen Menschen sie?
Neben der Sicherheit können Sie mit einem VPN auch restriktive digitale Richtlinien umgehen. Wenn Ihr Land bestimmte Websites blockiert, können Sie mit einem VPN Ihre Verbindung über Server in Ländern mit liberaleren Internetgesetzen leiten. Der Datenverkehr ist verschlüsselt, sodass Ihre Identität und Ihre Surfgewohnheiten vor lokalen ISPs und Zensurbehörden verborgen bleiben.
Was ist privates Internet?
Wenn Sie einen VPN-Dienst nutzen, wird der Datenverkehr über einen Zwischenserver geleitet. Dadurch entsteht eine Ebene der Anonymität. Die von Ihnen besuchten Websites sehen die IP-Adresse des VPN-Servers, nicht Ihre IP-Adresse. Dadurch wird Ihre Verbindung sicherer und privater. Sie können auch geografisch eingeschränkte Inhalte entsperren, z. B. die Streaming-Bibliotheken von Netflix und BBC iPlayer, die auf bestimmte Regionen beschränkt sind.
Sind VPNs gut oder schlecht?
Insgesamt ist es gut. Zu den Vorteilen gehören der Zugriff auf eingeschränkte Websites, potenzielle Einsparungen bei Online-Einkäufen (Preise können je nach Region variieren) und ein starker Datenschutz.
Allerdings gibt es auch Nachteile. VPNs können Ihre Verbindung aufgrund der Server-zu-Server-Entfernung und des zusätzlichen Verschlüsselungsaufwands verlangsamen. In der Regel fällt eine monatliche Gebühr an. Darüber hinaus haben einige Streaming-Dienste und -Plattformen Anti-VPN-Software entwickelt, um diese Verbindungen zu blockieren.
Können Sie verfolgt werden?
Nicht wirklich. Mit dem richtigen VPN kann niemand Ihre echte IP-Adresse oder Ihren Website-Verkehr leicht verfolgen. Daten werden durch Verschlüsselung verborgen. Wenn Sie sich für einen zuverlässigen Dienstleister mit einer strikten No-Logging-Richtlinie entscheiden, bleibt Ihre Aktivität privat.
Die Technologie ist ausgereift. Die Protokolle sind stabil. Die Frage ist nicht mehr, ob es funktioniert, sondern ob man es nutzen möchte.