Když se kanceláře společnosti nacházejí v různých městech a na různých kontinentech, stává se bezproblémová práce týmů logistickou noční můrou. Sdílení citlivých informací mezi místy vyžaduje rychlé, bezpečné a spolehlivé kanály. Zde leží základní hodnota virtuálních privátních sítí (VPN). Ale pokud vás někdy zajímalo, jak VPN fungují, odpověď spočívá v tom, jak překlenují propast mezi soukromými potřebami a veřejnou infrastrukturou.
Tunelová mechanika
Ve své nejjednodušší podobě funguje server VPN jako brána. Využívá veřejnou síť (obvykle otevřený internet) k propojení vzdálených míst a uživatelů do jediného, jednotného celku. Spojení není fyzické. Je „virtuální“ a je směrován přímo z privátní sítě nebo od poskytovatele služeb třetí strany ke vzdálenému uživateli přes internet.
Kouzlo je v šifrování. Když jsou data odesílána tímto tunelem, jsou šifrována. I když jsou útočníci schopni zachytit provoz ve veřejné síti, uvidí pouze nesmyslný řetězec znaků. Nebudou to moci přečíst, změnit nebo ukrást.
Éra pronajatých linek
Abychom pochopili, proč se dnes VPN staly normou, musíme se vrátit k tomu, jak věci fungovaly dříve. Před několika lety jste si pro propojení počítačů mezi kancelářemi museli pronajmout vyhrazenou linku. Technologie jako ISDN (Integrated Services Digital Network) poskytovaly připojení rychlostí například 128 kbit/s. Byla to soukromá linka, pronajatá od telekomunikační společnosti.
Pracovali. Byli v bezpečí. Ale byly také velmi drahé. Cena se zvyšovala v závislosti na vzdálenosti. Pokud máte jednu kancelář v New Yorku a jednu v Londýně, náklady na pronajatou linku mohou být astronomické. Tato spojení tvoří rozlehlou síť (WAN), ale existují velké finanční překážky pro expanzi.
Dobývání internetu
Pak se internet stal populárním. Poskytovatelé internetových služeb (ISP) začali nabízet rychlejší a spolehlivější připojení za zlomek ceny pronajatých okruhů. Podniky se nepřenesly jen na internet; optimalizovali jeho použití.
Prvním krokem byl intranet. Jedná se o soukromou interní síť, která je přístupná pouze zaměstnancům. To umožňuje vzdáleným kolegům sdílet plochy a zdroje, jako by byli ve stejné místnosti. Intranet má však omezení. Zůstávají uvnitř budovy. Přidáním serverů VPN nad tuto infrastrukturu mohou společnosti rozšířit přístup k intranetovým zdrojům komukoli a kdekoli. Domácí kanceláře a vzdálené pobočky měly najednou přístup ke stejným souborům a aplikacím jako centrála, aniž by museli platit za soukromé linky.
Mimo zasedací místnost
VPN se vyvíjely. Už je nevyužívají jen podniky. Jednotlivci také ocenili jejich výhody. Lidé, kteří se obávají o bezpečnost veřejných WiFi sítí nebo chtějí provádět online transakce anonymně, se přihlašují k placeným spotřebitelským VPN službám.
Mechanismus je podobný podnikovému modelu, ale tok uživatelů je jiný. Místo toho, abyste se připojovali k soukromým serverům společnosti, připojujete se k serverům poskytovatele VPN, abyste získali přístup k internetu. Výhoda? Bezpečnost a soukromí.
VPN chrání váš počítač, smartphone a další zařízení před hackery a malwarem a chrání vaše osobní informace a komunikaci před zvědavýma očima.
S rostoucí kyberkriminalitou se tato ochrana pro mnohé stala nutností. Použití spotřebitelské VPN je snadné. Stáhněte si software. Nainstalujte jej. Připojte se k serveru. Po aktivaci bude vaše online identita skryta. Váš ISP neuvidí, co děláte. Vaše poloha bude skryta. Historie vašeho prohlížeče bude zašifrována.
To je užitečné zejména pro cestovatele. Veřejná WiFi na letištích a hotelech je často nezabezpečená. VPN vytváří bezpečný tunel, který zabraňuje místním hackerům ukrást vaše přihlašovací údaje. Umožňuje také obejít geografická omezení. Získejte přístup k mezinárodnímu streamovanému obsahu, včetně vaší místní knihovny Netflix. V zemích s přísnou internetovou cenzurou, jako je Čína a Rusko, vám některé služby VPN mohou pomoci udržet přístup k blokovaným webům a sociálním platformám.
Analogie s ostrovem
Chcete-li si představit rozdíly mezi těmito možnostmi sítě, představte si každou místní síť (LAN) jako ostrov.
Žijete na ostrově uprostřed nekonečného oceánu. Na obzoru jsou vidět tisíce dalších ostrovů. Jsou tam i sousedé. Všechno ostatní je v dálce. Běžným dopravním prostředkem mezi nimi je trajekt.
To je ten problém. Na trajektech není soukromí. Všichni na lodi vidí, co děláte.
Představte si každý ostrov jako soukromou místní síť (LAN). Moře je internet. Jízda na hesle je podobná připojení k webovému serveru nebo zařízení přes veřejnou síť. Nemáte žádnou kontrolu nad svou infrastrukturou. Nemáte žádnou kontrolu nad svým routerem. Nemáte žádnou kontrolu nad kabelem. Vy a všichni ostatní na lodi jste v pasti.
Tato ztráta kontroly vytváří bezpečnostní riziko. Propojení dvou privátních sítí pomocí veřejného zdroje, jako je internet, vás vystavuje riziku.
Bridge řešení: pronájem komunikačních kanálů
Pojďme změnit scénář. Váš ostrov se rozhodne postavit most na sousední ostrov. To poskytuje jednodušší, bezpečnější a přímější cestu pro cestování.
Je to drahé. I když jsou ostrovy blízko sebe, stojí stavba a údržba takového mostu velké peníze. Potřeba spolehlivého a bezpečného připojení je však tak velká, že jste ochotni zaplatit cenu.
Nyní si představte, že se váš ostrov chce spojit s třetím ostrovem. Je to velmi daleko. Odhadujete náklady na rozšíření tohoto mostu. Je prostě neuvěřitelná. Nemůžeš si to dovolit.
Jedná se o pronájem komunikačního kanálu.
Tento most existuje odděleně od moře. Přímo spojuje ostrovy. Společnosti volí tuto možnost z důvodů bezpečnosti a spolehlivosti. Potřebují propojit vzdálené kanceláře. Ale pokud jsou tyto kanceláře tisíce mil daleko, náklady se stanou neúměrnými. Čím větší vzdálenost, tím vyšší cena.
Alternativa ponorky: VPN
Jak tedy do této analogie zapadá virtuální privátní síť (VPN)?
Představte si, že každý ostrov má miniponorku. Tyto ponorky mají určité vlastnosti.
- Rychlost. Jsou rychlé.
- Mobilita. Můžete si je vzít kamkoli s sebou.
- Neviditelnost. Můžete se schovat před ostatními loděmi a ponorkami.
- Spolehlivost. Fungují bezchybně.
- Škálovatelné. Přidání nových ponorek po prvním nákupu je levné.
S pomocí těchto ponorek mohou ostrované kdykoli překročit oceán. Udržují soukromí a bezpečnost. Pro námořní dopravu jsou neviditelné.
V podstatě takto funguje VPN.
Vzdálená zařízení v síti si mohou bezpečně vyměňovat data. Využívají internet jako prostředek komunikace se svou privátní lokální sítí. Spojení je šifrované. Je chráněn před zvědavými pohledy.
Proč je škálovatelnost důležitá
VPN má oproti pronajatým komunikačním kanálům jednu velkou výhodu. To je škálovatelnost.
Snadno přidejte uživatele do své sítě VPN. Připojte uživatele na různých místech bez instalace nových fyzických kabelů. Na vzdálenosti nezáleží. VPN vám umožňuje připojit se k více geografickým místům po celém světě s minimálními dodatečnými náklady.
Při pronájmu kanálů vyžaduje každá nová pobočka instalaci nové, drahé fyzické linky. S VPN jednoduše určíte jiný koncový bod. Infrastruktura zůstává stejná. Struktura nákladů se dramaticky mění.
Tím se dostávám k mé další otázce. Která VPN je dobrá? Měli byste se zaměřit na konkrétní výhody a funkce, které promění jednoduchý šifrovaný tunel na výkonný obchodní nástroj.
Virtuální privátní sítě (VPN) jsou navrženy tak, aby vytvářely zabezpečené, šifrované tunely mezi sítěmi ve veřejné infrastruktuře, jako je internet. Není to jen o skrytí vaší IP adresy. Hlavním cílem je udržovat důvěryhodné připojení, aby ostatní nemohli číst vaše informace. Než se ponoříte do technologie, která za nimi stojí, je užitečné pochopit, proč jsou tyto služby skutečně přínosné pro podniky a jednotlivce.
Co získáte z VPN
Dobře navržená služba VPN by měla nabízet více než jen soukromí. Mluvíme o infrastruktuře. Mezi klíčové výhody patří schopnost pokrýt více geografických lokalit bez nutnosti pronajímat drahé fyzické linky. Zvyšuje bezpečnost přenosu dat. To umožňuje vzdáleným kancelářím a zaměstnancům přistupovat do interní sítě (intranetu) společnosti, jako by byli přímo připojeni k místní síti, a to pouze pomocí svých stávajících připojení k internetu. To má také praktické výhody. Zaměstnanci mohou ušetřit na cestovních nákladech díky práci z virtuální kanceláře. Vzdálení pracovníci jsou často produktivnější, když mají stabilní připojení.
Ne každá firma potřebuje všechny funkce. Společnosti implementující VPN však musí splnit tři neochvějné požadavky.
- Zabezpečení: Tunely musí chránit přenášená data. I když útočník poslouchá váš provoz, tyto informace by měly být k ničemu.
- Spolehlivost: Připojení musí být stabilní. Vzdálení uživatelé a kanceláře by měli být schopni se připojit bez zpoždění, bez ohledu na zatížení serverů. Kvalita služeb by se neměla snižovat jen proto, že systém zpracovává maximální propustnost.
- Škálovatelnost: S růstem vaší firmy roste i vaše infrastruktura VPN. Chcete-li přidat jednoho uživatele, nemusíte rušit celý systém.
Kompromisy ohledně ochrany osobních údajů
Veřejní poskytovatelé VPN jsou obvykle hodnoceni dvěma metrikami: množstvím uživatelských dat, která zaznamenávají, a počtem zemí, ve kterých hostují své servery. Hlavním příslibem VPN je zachování důvěrnosti uživatelských dat. Geografické omezení můžete obejít maskováním své skutečné polohy. Zvažte streamovací službu omezenou na konkrétní zemi. VPN vám umožňuje přístup k takovému obsahu.
Neexistuje jediný standard pro nastavení VPN. Tento nedostatek jednoty znamená, že je třeba činit rozhodnutí. Musíte vybrat vhodný protokol pro vaši síť a také metody ověřování a zabezpečení. Musíte pochopit, jak tyto komponenty interagují. Pokud vytváříte vlastní řešení, je výběr správné kombinace vaší zodpovědností.
Vzdálený přístup přes VPN
Termín „VPN“ je často synonymem pro vzdálený přístup. Tento typ umožňuje připojení jednoho zařízení k privátní síti. Toto je hlavní tahoun moderního hybridního pracovního formátu.
Jak to funguje
Když se připojíte k VPN pro vzdálený přístup, vaše zařízení naváže zabezpečené spojení se servery vašeho poskytovatele. Tento proces zahrnuje několik úrovní. Nejprve klientský software zařízení zahájí handshake se serverem. Toto podání ruky potvrzuje vaši identitu. Poté se vytvoří šifrovaný tunel. Veškerý internetový provoz je směrován tímto tunelem. V tomto případě se použije IP adresa serveru VPN, nikoli vaše osobní IP adresa.
Na protokolech záleží
Ne všechny tunely jsou si rovny. Zvolený protokol určuje rychlost, zabezpečení a kompatibilitu.
- OpenVPN: Standard s otevřeným zdrojovým kódem. Široce podporované a obecně považované za bezpečné. Funguje dobře na většině zařízení.
- WireGuard: Nový konkurent. Kód je jednodušší, takže je méně chyb. Funguje rychleji než starší protokoly.
- IKEv2/IPsec: Vhodné pro mobilní zařízení. S grácií zvládá i změny sítě, jako je přechod z Wi-Fi na mobilní data.
Výběr správného protokolu není jen technický detail. Ovlivňuje vaši každodenní zkušenost. Pomalé protokoly mohou způsobit podráždění při procházení webu. Díky slabému protokolu jste zranitelní.
Proč tomu společnosti věnují pozornost
Pro podniky vzdálené VPN stírají hranici mezi fyzickými kancelářemi a distribuovanými týmy. To poskytuje bezpečný přístup k interním zdrojům: souborové servery, databáze, interní nástroje. Bez VPN je přímé vystavení těchto systémů internetu nebezpečné. VPN přidávají vrstvy ověřování a šifrování. Nepouštějí dovnitř vetřelce.
Ale to není všelék. VPN zajišťuje vaše připojení. Koncová zařízení nejsou chráněna. Pokud je váš notebook napaden malwarem, VPN nezabrání krádeži vašich dat. Tunel je bezpečný. Zařízení druhé strany nemusí být zabezpečené.
Uživatel
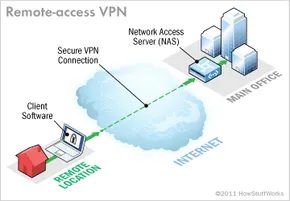
Vzdálená VPN (VPN pro vzdálený přístup) provádí jednoduchou, ale kritickou funkci: umožňuje jednotlivým uživatelům připojit se k privátní síti odkudkoli na světě. Osoba na druhém konci připojení má pocit, jako by byla přímo připojena ke kancelářským serverům. Vezměme si velkou společnost, která má stovky obchodních zástupců cestujících po celé zemi. Bez vzdálené VPN by byli tito zástupci izolováni od interních nástrojů. Díky tomu získají neomezený přístup k chráněným zdrojům, jako by seděli u svého stolu.
Tato technologie je také známá jako virtuální privátní vytáčená síť (VPDN ). Název se vrací k počátkům internetu, kdy připojení vyžadovalo vytáčení serveru přes analogovou telefonní linku. Dnes je toto vybavení minulostí, ale základní koncept zůstává stejný.
Aby to fungovalo, jsou potřeba dvě různé komponenty.
Brána: Server síťového přístupu
Prvním prvkem infrastruktury je Network Access Server (NAS ). V odborném slangu se často vyslovuje jako „nazz“. Můžete ho také slyšet označovaný jako brána médií nebo server pro vzdálený přístup (RAS ).
Poznámka: Nezaměňujte toto s Network-Attached Storage, které používá stejnou zkratku, ale je určeno spíše pro ukládání souborů než pro správu připojení.
NAS může být vyhrazené hardwarové zařízení nebo jedna z několika softwarových aplikací běžících na sdíleném serveru. Toto je koncový bod, ke kterému se uživatelé připojují z veřejného internetu. Před udělením přístupu vyžaduje NAS platná pověření. Tato data ověřuje buď pomocí vestavěného mechanismu, nebo dotazem na samostatný autentizační server umístěný jinde v síti.
Klient: Software na uživatelské straně
Druhým požadavkem je klientský software. Zaměstnanci potřebují na svých počítačích aplikaci pro nastavení a údržbu tunelu k NAS.
Většina moderních operačních systémů je dodávána s vestavěnými klienty VPN, kteří zvládnou připojení vzdáleného přístupu. Některé proprietární systémy však vyžadují, aby si uživatelé nainstalovali konkrétní aplikaci třetí strany. Tento klientský software plní dva hlavní úkoly:
- Tunneling : Vytváří bezpečnou cestu k NAS, identifikovanou podle své internetové adresy.
- Šifrování : Spravuje kryptografické klíče, díky kterým je datový tok nečitelný pro cizince.
Jak přesně fungují tunelovací a šifrovací protokoly, se můžete ponořit hlouběji později v této recenzi, ale prozatím je důležité pochopit, že klientský software je mostem mezi uživatelem a zabezpečenou sítí.
Kdo spravuje infrastrukturu?
Velké organizace s výkonnými IT odděleními obvykle nakupují, nasazují a udržují vlastní vzdálenou infrastrukturu VPN. Mají odborné znalosti, aby zvládli nuance nasazení a průběžné údržby.
Malé podniky nebo společnosti bez vyhrazeného IT personálu často tyto odpovědnosti zadávají externě. Spoléhají na Poskytovatele podnikových služeb (ESP ). ESP se stará o nastavení NAS a jeho udržování v chodu, což firmám umožňuje soustředit se na své hlavní podnikání spíše než na logistiku zabezpečení sítě.
Kromě jednotlivých uživatelů
Vzdálené VPN jsou skvělé pro jednotlivé uživatele. Řeší problém zaměstnance na služební cestě nebo vzdáleného pracovníka. Co se ale stane, když potřebujete připojit celou pobočku? Desítky nebo dokonce stovky zaměstnanců mohou potřebovat přístup k centrální síti současně.
Vzdálená VPN není nejefektivnějším řešením pro propojení celých kanceláří. Aby toho bylo dosaženo, podniky přecházejí na jinou architekturu.
Point-to-site VPN
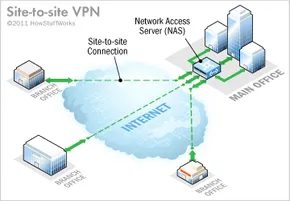
Z jednoho webu na druhý funguje VPN jako digitální most. Propojte několik pevných míst prostřednictvím veřejného internetu a efektivně rozšiřte interní síť vaší společnosti. Místo ukládání dat v jedné budově můžete ke svým zdrojům přistupovat z pobočky na druhém konci světa, jako byste seděli vedle serveru.
Toto uspořádání je důležité pro rostoucí společnosti s desítkami poboček. Nejde jen o pohodlí. Jde o udržení jednotné infrastruktury.
Model intranetu a extranetu
Existují dva hlavní typy připojení mezi lokalitami. Typ, který zvolíte, závisí na tom, s kým potřebujete mluvit.
VPN na intranetu Pro interní použití. Pokud má vaše společnost více vzdálených poboček a chcete je používat jako jednu privátní síť, toto je správná cesta. Připojte jednotlivé místní sítě (LAN) k rozlehlým sítím (WAN). výsledek? Bezproblémové místní prostředí napříč geograficky rozptýlenými lokalitami.
Dveře k sítím VPN založeným na extranetu jsou o něco širší. To platí, pokud máte blízký vztah s jinou stranou (dodavatelem, partnerem nebo hlavním zákazníkem). Vytvořte zabezpečený tunel mezi místní sítí a místní sítí druhé strany. To vám umožní spolupracovat ve sdílených prostorách, aniž byste svůj hlavní intranet vystavovali vnějšímu světu. Užívejte si výhod integrace bez bezpečnostních rizik plného přístupu.
Proč na vybavení záleží
Přestože sítě VPN typu site-to-site a VPN pro vzdálený přístup sdílejí některé základní technologie, jejich cíle jsou odlišné. VPN pro vzdálený přístup obvykle vyžadují, aby se jednotliví uživatelé přihlásili prostřednictvím klientského softwaru na přenosných počítačích. Sítě VPN typu Site-to-site musí být pro koncové uživatele transparentní.
V ideálním případě chcete eliminovat potřebu klientského softwaru VPN na každém počítači. Místo toho může těžké zvedání zvládnout speciální zařízení. Zařízení je umístěno na okraji sítě a automaticky vytváří tunely. Je čistší, rychlejší a méně náchylný k chybám uživatelů.
Jak jsou data skryta uvnitř tunelu
Jak tedy zůstanou vaše data v bezpečí na chaotickém veřejném internetu? Přes tunel.
Když odešlete soubor, je rozdělen do paketů. Tunel zabalí každý paket do jiného paketu před jeho odesláním. Pouzdro chrání obsah před veřejností. Tím je zajištěn tok informací v rámci virtuálního privátního koridoru.
Tento proces vrstvení se nazývá zapouzdření.
Zařízení na obou koncích připojení (nazývané tunelová rozhraní) zpracovávají toto balení a rozbalování. Váš IT tým nakonfiguruje tato rozhraní pro použití konkrétních protokolů tunelování. Tento standard, známý také jako zapouzdřovací protokol, definuje, jak jsou datové pakety spojeny.
Představte si to jako odeslání choulostivé položky. Prodejce zabalí položku (protokoly pro cestující, jako je IP) do krabic (protokoly tunelování). Přepravní společnost naloží krabice na náklaďák (přepravní protokol) a jede po dálnici (internet). Dostanete náklaďák, otevřete krabici a vyndáte předmět. Krabice chránila předmět během přepravy. Dálnice je jen cesta.
Tuto metodu používá většina sítí VPN. Některé služby, jako je ExpressVPN, však nabízejí rozdělené tunelování. Tato funkce vám dává kontrolu. Můžete si vybrat, které aplikace odesílají data přes zabezpečený VPN tunel a které používají standardní vysokorychlostní místní připojení. Toto je užitečný kompromis pro úlohy náročné na šířku pásma, které nevyžadují šifrování.
Mluvte stejným jazykem
Rané počítačové sítě byly kmeny. Microsoft použil NetBEUI pro Windows. Apple používá AppleTalk. Nemluvili stejným jazykem. Když se objevily hybridní sítě, systémy musely instalovat překladače, aby překlenuly mezeru.
Internet to změnil. Hardware a software byly přepracovány tak, aby využívaly společný TCP/IP stack.
Téměř všechny počítače dnes komunikují pomocí protokolu TCP/IP. Tento jediný zásobník zpracovává vše od adresování po přenos. To je důvod, proč může počítač se systémem Windows mluvit s Macem, který může mluvit se serverem Linux a který může mluvit se směrovačem v Tokiu. Standardizace je páteří globálních spojení.
Zařízení za oponou
为了使这一切成为可能,您需要网络边缘的特定硬件。
Technicky vzato můžete provozovat VPN na běžném serveru. Většina společností to však nedělá. Dávají přednost vybavení speciálně navrženému pro tento úkol.
Malý podnik si může celou infrastrukturu udržovat sám. Případně mohou tyto úkoly zadat poskytovateli obchodních služeb. Velké společnosti s distribuovanými pobočkami se často rozhodují pro umístění v datovém centru (kolokace). To znamená pronájem prostor ve specializovaném datovém centru zaměřeném na vysokou rychlost a nepřetržitý provoz. Dostanete infrastrukturu a poskytovatel je zodpovědný za napájení a komunikační linky z optických vláken.
Neexistuje jediný standard pro nastavení VPN. Při navrhování rozšíření sítě musíte vzít v úvahu svůj hardwarový balík.
Základní infrastruktura
Nejprve potřebujete Network Access Server (NAS). Toto je klíčové zařízení pro vzdálený přístup VPN. Vytváří tunely a udržuje je v chodu.
Následuje firewall. Vytváří bezpečnou hranici mezi vaší privátní sítí a veřejným internetem. Lze jej nakonfigurovat tak, aby blokoval provoz na konkrétních portech TCP nebo UDP. To je nutné, i když nemáte VPN. Škodlivý provoz z internetu nevěnuje pozornost přítomnosti nebo nepřítomnosti tunelu.
Autentizaci, autorizaci a účtování (AAA) zajišťuje AAA server :
– Autentizace potvrzuje vaši identitu.
– Autorizace určuje, ke kterým zdrojům máte povolen přístup.
– Účetnictví zaznamenává vaše akce během relace připojení.
Nejčastěji používaným nástrojem je RADIUS. Ano, tento název odkazuje na dny telefonického připojení. Realita se však změnila. Server RADIUS integrovaný do VPN zajišťuje ověřování všech připojení prostřednictvím NAS.
Vyhrazené vs. obecné vybavení
Tyto součásti mohou běžet na sdíleném serveru. Rizika zde však jsou. Bezpečnost trpí a spolehlivost klesá.
Malé podniky mohou používat brány firewall a software RADIUS na komoditním hardwaru, aby ušetřily peníze. Jak však společnost roste, konvenční servery se stávají úzkým hrdlem. Je nutná optimalizace.
Specializované vybavení pro VPN
Pokud nemáte dostatečné standardní vybavení, můžete si zakoupit specializované vybavení. Je nakupován od hlavních dodavatelů síťových zařízení.
- VPN Concentrator : Nahrazuje server AAA na standardním zařízení. Využívá kombinaci hardwaru a softwaru k vytváření tunelů a zpracovává obrovské množství současných připojení.
- VPN Enabled Router : Standardní router, který přidává směrování specifické pro protokol pro provoz VPN.
- Firewall s podporou VPN : Tradiční ochrana, která také spravuje protokoly specifické pro VPN.
- VPN klient : speciální zařízení, které používá software tunelového rozhraní. Tím se snižuje zatížení jednotlivých počítačů. Klientský software již neucpává každý koncový bod.
Podívali jsme se na typy zařízení. Nyní se podíváme pod pokličku a podíváme se na šifrování a protokoly, které udržují celý systém v bezpečí.
Sponzorovaný odkaz: Kliknutím sem se dozvíte více o hardwaru VPN a instalaci VPN do routeru.
Šifrovací a bezpečnostní protokoly VPN
Šifrování je mechanismus, který převádí čitelné informace na nečitelný kód. Pouze zařízení se správným dekodérem může tento proces zvrátit a znovu porozumět zprávě. Pravděpodobně jej používáte každý den, ať už jde o zamykání souborů na pevném disku nebo odesílání důvěrných e-mailů. Motorem tohoto procesu je šifrovací klíč. Počítači přesně sděluje, jaké matematické operace je třeba provést, aby byla data zamlžena nebo dešifrována.
Existují dva hlavní způsoby, jak toho dosáhnout: šifrování symetrickým klíčem a asymetrické (veřejné) šifrování.
Při symetrickém šifrování používají všechny strany stejný klíč. Jedna osoba používá tento klíč k zašifrování zprávy a druhá osoba jej používá k dešifrování. Je to rychlé a efektivní, ale nejprve potřebujete bezpečný způsob přenosu klíče.
Veřejné šifrování je složitější, ale řeší problém distribuce klíčů. Každý uživatel má pár klíčů. Každý, kdo vám chce poslat zprávu, může použít váš veřejný klíč. Váš soukromý klíč je uchováván v tajnosti. Vy šifrujete pomocí svého soukromého klíče a příjemce dešifruje pomocí vašeho veřejného klíče. Počkejte, to není tak úplně pravda. Odesílatel obvykle používá veřejný klíč příjemce k šifrování a příjemce k dešifrování používá svůj soukromý klíč. Tím je zajištěno, že zprávu může číst pouze určený příjemce.
Zabezpečení tunelů pomocí IPSec
Virtual Private Network (VPN) vytváří bezpečný „tunel“ pro vaše data. Data jsou na jednom konci zašifrována a na druhém dešifrována. K vytvoření samotného tunelu ale jeden pár klíčů nestačí. Potřebujeme protokol, který definuje, jak jsou data zabalena a odeslána.
Pokud se jedná o tunel mezi lokalitami (například spojující dvě kanceláře), obvykle se zobrazí Internet Protocol Security (IPSec) nebo Generic Routing Encapsulation (GRE).
GRE je relativně snadné. Jednoduše poskytuje rámec pro zapouzdření různých typů síťového provozu, aby jej bylo možné odesílat přes síť IP. Data samotná nejsou šifrována. Prostě ví, jak nést náklad.
IPSec je těžká váha. Je široce používán pro zabezpečení provozu v IP sítích, včetně veřejného internetu. Funguje mezi routery, firewally, desktopy a servery. IPSec používá dva podprotokoly k zajištění zabezpečení datových paketů.
- Encapsulated Security Payload (ESP): Toto je hlavní tahoun. Symetrický klíč se používá k šifrování samotných dat (payload) v paketu.
- Authentication Header (AH): Používá hashovací funkci v hlavičce paketu. To pomáhá skrýt metadata, jako je identita odesílatele, dokud paket nedosáhne svého cíle.
IPSec funguje ve dvou režimech. Režim přepravy šifruje data pouze mezi dvěma konkrétními zařízeními. Tunnel Mode zašifruje celý paket včetně hlavičky. To je to, co VPN používá. IPSec ESP a AH se používají společně k vytvoření virtuálního tunelu mezi dvěma sítěmi.
Vzdálený přístup a možnosti PPP
Tunel VPN pro vzdálený přístup (který umožňuje připojit notebook k podnikové síti) je obvykle založen na protokolu Point-to-Point Protocol (PPP). PPP je standardní součástí internetové infrastruktury. Konkrétně vzdálené VPN obvykle používají jeden ze tří protokolů založených na PPP:
- L2F (Layer 2 Forwarding): Tento protokol vyvinutý společností Cisco používá metody ověřování podporované protokolem PPP.
- PPTP (Point-to-Point Tunneling Protocol): Starší standard, který podporuje 40bitové a 128bitové šifrování a ověřování PPP.
- L2TP (Layer 2 Tunneling Protocol): Kombinuje nejlepší vlastnosti PPTP a L2F. Plná podpora IPSec z něj činí spolehlivou volbu pro vzdálená připojení a připojení mezi lokalitami.
Proč je to pro vás důležité?
Podívali jsme se na typy VPN a technický základ, díky kterému fungují. Technologie se neustále vyvíjejí. Nové metody šifrování a rychlejší procesory časem zlepšují výkon sítě. Základní protokol tunelování se však dramaticky nezměnil. Proč? Protože stávající standardy jsou dostatečné k zajištění úspěšného fungování globálních podniků.
Ale pro běžného uživatele je „jak“ méně důležité než „proč“.
Jsou VPN nelegální?
Ne. Používání VPN je zcela legální ve většině zemí po celém světě. Pokud spácháte trestný čin pomocí VPN, stále platí místní zákony. Tento nástroj neposkytuje imunitu.
Proč je lidé používají?
Kromě zabezpečení vám VPN také umožňuje obejít omezující digitální zásady. Pokud vaše země blokuje určité webové stránky, VPN vám může umožnit směrovat vaše připojení přes servery v zemích s liberálnějšími internetovými zákony. Váš provoz je šifrovaný, skrývá vaši identitu a historii procházení před místními poskytovateli internetových služeb a cenzurními úřady.
Co je soukromá síť?
Když používáte službu VPN, provoz je směrován přes zprostředkující server. To vytváří úroveň anonymity. Webové stránky, které navštívíte, vidí IP adresu serveru VPN, nikoli vaši IP adresu. Díky tomu je vaše připojení bezpečnější a soukromější. Můžete také odblokovat geograficky omezený obsah, jako jsou streamovací knihovny Netflix a BBC iPlayer, které jsou dostupné pouze v určitých regionech.
Jsou VPN dobré nebo špatné?
Celkově jsou dobré. Mezi výhody patří přístup na omezené webové stránky, potenciální úspory při online nákupech (ceny se mohou lišit podle regionu) a silná ochrana dat.
Existují však i nevýhody. VPN mohou zpomalit vaše připojení kvůli vzdálenosti mezi servery a dodatečné režii šifrování. Obvykle je vyžadován měsíční poplatek. Některé streamovací služby a platformy navíc vyvinuly anti-VPN software, který tato připojení blokuje.
Je možné vás sledovat?
Vlastně ne. Se správnou VPN nemůže nikdo snadno sledovat vaši skutečnou IP adresu nebo sledovat váš webový provoz. Data jsou skryta pomocí šifrování. Pokud si vyberete spolehlivého poskytovatele služeb s přísnou zásadou zákazu protokolování, vaše aktivita zůstane soukromá.
Technologie dozrála. Protokoly jsou stabilní. Otázkou už není, zda to funguje, ale zda to chcete používat.