Lorsque les sites de l’entreprise s’étendent sur plusieurs villes et continents, maintenir la synchronisation des équipes devient un cauchemar logistique. Le partage d’informations sensibles entre sites nécessite des canaux rapides, sécurisés et fiables. Il s’agit de la proposition de valeur fondamentale des réseaux privés virtuels (VPN). Mais si vous vous êtes déjà demandé comment fonctionnent les VPN, la réponse réside dans la manière dont ils comblent le fossé entre les besoins privés et l’infrastructure publique.
Mécanique des tunnels
Dans sa forme la plus simple, un serveur VPN fait office de passerelle. Il utilise un réseau public (généralement l’Internet ouvert) pour connecter les sites distants et les utilisateurs en une seule entité unifiée. La connexion n’est pas physique. Il est « virtuel » et est acheminé directement depuis un réseau privé ou un fournisseur de services tiers vers un utilisateur distant via Internet.
La magie opère dans le cryptage. Lorsque les données sont envoyées via ce tunnel, elles sont cryptées. Même s’ils pouvaient intercepter le trafic sur le réseau public, ils ne verraient que du charabia. Ils ne peuvent pas le lire, le modifier ou le voler.
L’ère des lignes dédiées
Pour comprendre pourquoi les VPN sont désormais la norme, nous devons revenir sur ce qu’ils étaient autrefois. Il y a quelques années, il fallait louer une ligne louée pour connecter des ordinateurs entre bureaux. Des technologies telles que le RNIS (Integrated Services Digital Network) permettent une connexion à des vitesses telles que 128 kbps. Il s’agit d’une ligne privée louée auprès de l’entreprise de télécommunications.
Ils ont travaillé. Ils étaient en sécurité. Mais ils sont aussi très chers. Les coûts augmentent en fonction de la distance. Si vous avez un bureau à New York et un autre à Londres, le coût d’une ligne louée peut être astronomique. Ces connexions forment un réseau étendu (WAN), mais son expansion se heurte à d’importants obstacles financiers.
Prise de contrôle d’Internet
Puis Internet est devenu populaire. Les fournisseurs de services Internet (FAI) ont commencé à proposer des connexions plus rapides et plus fiables à une fraction du coût des connexions par ligne louée. Les entreprises ne se sont pas contentées de passer à Internet ; Ils l’ont optimisé.
Le premier est l’intranet. Il s’agit d’un réseau interne privé réservé aux salariés. Cela permet aux collègues distants de partager leurs bureaux et leurs ressources comme s’ils se trouvaient dans la même pièce. Cependant, les intranets ont des limites. Ils restent dans le bâtiment. En ajoutant des serveurs VPN à cette infrastructure, les entreprises peuvent étendre ces ressources intranet à n’importe qui, n’importe où. Les bureaux à domicile et les succursales distantes ont soudainement eu accès aux mêmes fichiers et applications que leur siège social, sans avoir à payer pour une ligne privée.
Au-delà de la salle de conférence
Les VPN ont évolué. Ce n’est plus réservé aux entreprises. Les particuliers ont également compris. Les personnes préoccupées par la sécurité des réseaux WiFi publics ou souhaitant effectuer des transactions en ligne de manière anonyme s’abonnent à un service VPN grand public payant.
Le mécanisme est similaire au modèle économique, mais le flux des utilisateurs est différent. Au lieu de vous connecter aux serveurs privés d’une entreprise, vous vous connectez aux serveurs de votre fournisseur VPN pour accéder à Internet. avantage? sécurité et confidentialité.
Un VPN protège votre ordinateur, smartphone et autres appareils contre les pirates et les logiciels malveillants tout en protégeant vos informations personnelles et vos communications des regards indiscrets.
Avec l’augmentation de la cybercriminalité, cette protection n’est plus une option pour beaucoup. Utiliser un VPN grand public est simple. Téléchargez le logiciel. Installez-le. Connectez-vous au serveur. Une fois activée, votre identité en ligne sera masquée. Votre FAI ne peut pas voir ce que vous faites. Votre emplacement est masqué. Votre historique de navigation est crypté.
Ceci est particulièrement utile pour les voyageurs. Le WiFi public dans les aéroports et les hôtels n’est souvent pas sécurisé. Un VPN crée un tunnel sécurisé qui empêche les pirates locaux de voler vos informations de connexion. Il vous permet également de contourner les restrictions géographiques. Accédez au contenu en streaming international, y compris votre bibliothèque Netflix locale. Dans les pays où la censure d’Internet est stricte, comme la Chine et la Russie, certains services VPN peuvent vous aider à maintenir l’accès aux sites Web et aux plateformes sociales bloqués.
L’analogie de l’île
Si vous souhaitez visualiser les différences entre ces options de réseau, considérez chaque réseau local (LAN) comme un îlot.
Vous vivez sur une île au milieu d’un vaste océan. Il y a des milliers d’autres îles à l’horizon. Il y a aussi des voisins. Tout le reste est un point lointain. Le moyen de transport commun entre eux est le ferry.
Voici le problème. Il n’y a aucune intimité sur les ferries. Tout le monde sur le bateau peut voir ce que vous faites.
Considérez chaque île comme un réseau local (LAN) privé. La mer, c’est Internet. Prendre le ferry, c’est comme se connecter à un serveur Web ou à un appareil sur un réseau public. Vous ne pouvez pas contrôler votre infrastructure. Vous ne pouvez pas contrôler votre routeur. Vous ne pouvez pas contrôler le fil. Vous et tous les autres personnes à bord du bateau êtes piégés.
Ce manque de contrôle crée un risque pour la sécurité. Connecter deux réseaux privés à l’aide d’une ressource publique comme Internet vous expose à des risques.
La solution Bridge:租用线路
让我们改变一下场景。 你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径。
它很贵。 即使岛屿很近,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价。
想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路 。
这座桥与海洋分开存在。 它直接连接岛屿。 公司选择此选项是出于安全性和可靠性的考虑。 成本就会变得令人望而却步。 距离越远,价格就越高。
L’alternative sous-marine : VPN
Alors, comment un réseau privé virtuel (VPN) s’intègre-t-il dans cette analogie ?
Imaginez que chaque île possède un mini sous-marin. Ces sous-marins présentent certaines caractéristiques.
- ** Vitesse. ** Ils sont rapides.
- Portabilité. Vous pouvez l’emporter partout avec vous.
- **Invisibles. ** Vous pouvez vous cacher des autres navires et sous-marins.
- Fiabilité. Ils fonctionnent de manière fiable.
- **Évolutivité. ** Cela coûte peu d’ajouter des sous-marins supplémentaires après le premier achat.
Avec ces sous-marins, les insulaires peuvent traverser l’océan à tout moment. Ils préservent la confidentialité et la sécurité. Il n’est pas visible depuis le trafic maritime.
Fondamentalement, voici comment fonctionne un VPN.
Les appareils distants sur le réseau peuvent communiquer en toute sécurité. Ils utilisent Internet comme moyen de communication avec leur réseau local privé. La connexion est cryptée. Il est protégé des regards indiscrets.
Pourquoi l’évolutivité est importante
Les VPN ont un gros avantage par rapport aux lignes louées. C’est l’évolutivité.
Ajoutez facilement des utilisateurs à votre réseau VPN. Connectez les utilisateurs à différents endroits sans installer de nouveaux câbles physiques. La distance n’a pas d’importance. VPN vous permet de vous connecter à plusieurs emplacements géographiques dans le monde à un coût supplémentaire minime.
Avec les lignes louées, chaque nouvelle agence nécessite une nouvelle ligne physique coûteuse. Avec un VPN, vous spécifiez uniquement un autre point de terminaison. L’infrastructure reste la même. La structure des coûts a considérablement changé.
Ce qui m’amène à ma prochaine question. Qu’est-ce qu’un bon VPN ? Vous devez vous concentrer sur les avantages et les fonctionnalités spécifiques qui font d’un simple tunnel crypté un outil commercial puissant.
Les réseaux privés virtuels (VPN) existent pour créer des tunnels sécurisés et cryptés entre les réseaux d’infrastructures publiques telles qu’Internet. Il ne s’agit pas seulement de cacher votre adresse IP. Il s’agit de maintenir une connexion fiable afin que les personnes extérieures ne puissent pas lire vos informations. Avant d’aborder la technologie qui se cache derrière cela, il est utile de comprendre pourquoi ces services sont vraiment utiles pour les entreprises et les particuliers.
Ce que vous obtenez d’un VPN
Un service VPN bien conçu doit offrir bien plus que de la confidentialité. Il s’agit d’infrastructures. Les principaux avantages incluent la possibilité de couvrir plusieurs emplacements géographiques sans avoir à louer des lignes physiques coûteuses. Améliore la sécurité de la transmission des données. Cela permet aux bureaux distants et aux employés d’accéder à l’intranet de l’entreprise comme s’il était directement connecté au réseau local, en utilisant uniquement leurs connexions Internet existantes. Cela présente également des avantages pratiques. Les employés peuvent économiser sur leurs frais de déplacement en travaillant dans un lieu de travail virtuel. Les travailleurs à distance sont souvent plus productifs lorsqu’ils disposent d’une connexion stable.
Toutes les entreprises n’ont pas besoin de toutes les fonctionnalités. Cependant, les entreprises qui adoptent un VPN doivent répondre à trois exigences non négociables.
- Sécurité : Les tunnels doivent protéger les données en cours de transfert. Même si un intrus écoutait votre trafic, cette information devrait être inutile.
- Fiabilité : Les connexions doivent être cohérentes. Les utilisateurs et bureaux distants doivent pouvoir se connecter sans friction, quelle que soit la charge du serveur. La qualité du service ne doit pas être réduite simplement parce que le système gère la capacité maximale.
- Évolutivité : À mesure que votre entreprise se développe, votre infrastructure VPN évolue également. Vous n’êtes pas obligé de détruire l’intégralité du système simplement pour ajouter un utilisateur.
Compromis en matière de confidentialité
Les fournisseurs de services VPN publics sont généralement jugés sur deux critères : la quantité de données utilisateur qu’ils enregistrent et le nombre de pays dans lesquels ils hébergent des serveurs. La principale promesse d’un VPN est de garder les données des utilisateurs privées. Vous pouvez contourner les restrictions géographiques en masquant votre emplacement réel. Considérez un service de streaming limité à un pays spécifique. Un VPN vous permet de réutiliser du contenu.
Il n’existe pas de norme unique pour configurer un VPN. Ce manque d’unité signifie que des choix doivent être faits. Vous devez choisir le protocole approprié pour votre réseau, votre authentification et votre sécurité. Vous devez comprendre comment ces composants interagissent. Si vous construisez votre propre produit, il est de votre responsabilité de choisir la bonne combinaison.
VPN d’accès à distance
Le terme « VPN » est souvent synonyme d’accès à distance. Ce type permet à un seul appareil de se connecter à un réseau privé. C’est le cheval de bataille du travail hybride moderne.
Comment ça marche
Lorsque vous vous connectez à un VPN d’accès à distance, votre appareil établit une liaison sécurisée avec les serveurs de votre fournisseur de services. Ce processus implique plusieurs niveaux. Tout d’abord, le logiciel client de l’appareil démarre une négociation avec le serveur. Cette poignée de main prouve qui vous êtes. Cela crée un tunnel crypté. Tout le trafic Internet est acheminé via ce tunnel. Celle-ci provient de l’adresse IP du serveur VPN et non de votre adresse IP.
Les protocoles comptent
Tous les tunnels ne sont pas égaux. Le protocole que vous choisissez détermine la vitesse, la sécurité et la compatibilité.
- OpenVPN : Un standard open source. Il est largement soutenu et généralement considéré comme sûr. Fonctionne bien sur la plupart des appareils.
- WireGuard : Nouveau concurrent. Le code est plus simple, donc il y a moins d’erreurs. Plus rapide que les anciens protocoles.
- IKEv2/IPsec : Convient aux appareils mobiles. Il gère également avec élégance les modifications du réseau, telles que le passage du Wi-Fi aux données cellulaires.
Choisir le bon protocole est plus qu’un détail technique. Cela affecte votre expérience quotidienne. Les protocoles lents peuvent rendre la navigation frustrante. Un faible vous laisse exposé.
Pourquoi les entreprises y prêtent attention
Pour les entreprises, les VPN distants comblent le fossé entre les bureaux physiques et les équipes distribuées. Cela permet un accès sécurisé aux ressources internes. serveur de fichiers. base de données. Outils internes. Sans VPN, exposer ces systèmes directement à Internet est risqué. Les VPN ajoutent des couches d’authentification et de cryptage. Cela éloigne les méchants.
Mais ce n’est pas une panacée. Un VPN protège votre connexion. Les points de terminaison ne sont pas protégés. Si votre ordinateur portable est infecté par un malware, un VPN n’empêchera pas le vol de vos données. Le tunnel est sécurisé. Il se peut que ce ne soit pas le cas de l’appareil de l’autre partie.
L’utilisateur
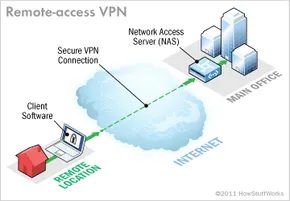
Un VPN d’accès à distance remplit une fonction simple mais essentielle : il permet aux utilisateurs individuels d’accéder à un réseau privé depuis n’importe où. Pour la personne à l’autre bout du fil, c’est comme si elle était directement connectée aux serveurs du bureau. Prenons l’exemple d’une grande entreprise avec des centaines de représentants commerciaux voyageant à travers le pays. Sans VPN d’accès à distance, ces commerciaux seraient isolés des outils internes. Grâce à lui, ils ont un accès transparent à des ressources sécurisées comme s’ils étaient assis à leur bureau.
Cette technologie est également connue sous le nom de réseau commuté privé virtuel (VPDN ). Le nom rappelle les débuts d’Internet, lorsque la connexion nécessitait de se connecter à un serveur via une ligne téléphonique analogique. Aujourd’hui, ce matériel a disparu, mais le concept de base reste le même.
Pour que cela fonctionne, vous avez besoin de deux composants distincts.
La passerelle : serveur d’accès au réseau
Le premier élément d’infrastructure est un serveur d’accès réseau (NAS ). Dans l’argot de l’industrie, il est souvent prononcé « nazz ». Vous pouvez également l’entendre appelé passerelle multimédia ou serveur d’accès à distance (RAS ).
Remarque : Ne confondez pas cela avec Network-Attached Storage, qui partage le même acronyme mais stocke les fichiers plutôt que de gérer les connexions.
Un NAS peut être un élément matériel dédié ou simplement l’une des nombreuses applications logicielles exécutées sur un serveur partagé. Il s’agit du point final auquel les utilisateurs se connectent depuis l’Internet public. Avant d’accorder l’accès, le NAS demande des informations d’identification valides. Il vérifie ces informations d’identification soit via son propre processus intégré, soit en interrogeant un serveur d’authentification distinct situé ailleurs sur le réseau.
Le client : le logiciel du côté de l’utilisateur
La deuxième exigence concerne le logiciel client. Les employés ont besoin d’une application sur leur ordinateur pour établir et maintenir le tunnel vers le NAS.
La plupart des systèmes d’exploitation modernes sont livrés avec des clients VPN intégrés capables de gérer les connexions d’accès à distance. Cependant, certains systèmes propriétaires nécessitent que les utilisateurs installent une application tierce spécifique. Ce logiciel client est responsable de deux tâches lourdes :
- Tunneling : Il établit un chemin sécurisé vers le NAS, identifié par son adresse Internet.
- Chiffrement : Il gère les clés cryptographiques qui maintiennent le flux de données illisible pour les tiers.
Vous pourrez approfondir le fonctionnement réel des protocoles de tunneling et de chiffrement plus loin dans cette présentation, mais pour l’instant, comprenez que le logiciel client constitue le pont entre l’utilisateur et le réseau sécurisé.
Qui gère l’infrastructure ?
Les grandes organisations dotées de services informatiques robustes achètent, déploient et entretiennent généralement leur propre infrastructure VPN d’accès à distance. Ils possèdent l’expertise nécessaire pour gérer les nuances du déploiement et de la maintenance continue.
Les petites entreprises ou celles qui ne disposent pas de personnel informatique spécialisé sous-traitent souvent cette responsabilité. Ils s’appuient sur un fournisseur de services d’entreprise (ESP ). Un ESP gère la configuration du NAS et garantit qu’il reste opérationnel, permettant à l’entreprise de se concentrer sur ses opérations principales plutôt que sur la logistique de la sécurité du réseau.
Au-delà des utilisateurs individuels
Les VPN d’accès à distance sont excellents pour les particuliers. Ils résolvent le problème du salarié en déplacement ou du télétravailleur. Mais que se passe-t-il lorsqu’une succursale entière doit se connecter ? Des dizaines, voire des centaines d’employés peuvent avoir besoin d’un accès simultané au réseau central.
Un VPN d’accès à distance n’est pas la solution la plus efficace pour connecter des bureaux entiers. Pour cela, les entreprises se tournent vers une architecture différente.
VPN de site à site
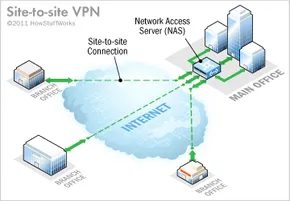
D’un site à un autre, un VPN fait office de pont numérique. Connectez plusieurs sites fixes via l’Internet public, élargissant ainsi efficacement le réseau interne de votre entreprise. Au lieu de stocker vos données dans un seul bâtiment, vous pouvez accéder à vos ressources depuis une succursale à l’autre bout du monde comme si vous étiez assis à côté d’un serveur.
Cet arrangement est important pour les entreprises en croissance comptant des dizaines de succursales. Ce n’est pas seulement une question de commodité. Il s’agit de maintenir une infrastructure unifiée.
Modèle Intranet et Extranet
Il existe deux principaux types de connexions de site à site. Le type que vous choisissez dépend de la personne à qui vous devez parler.
VPN basé sur Intranet Pour usage interne. Si votre entreprise possède plusieurs bureaux distants et que vous souhaitez les utiliser comme un seul réseau privé, c’est la voie à suivre. Connectez des réseaux locaux (LAN) individuels à des réseaux étendus (WAN). résultat? Un environnement sur site transparent sur des sites géographiquement dispersés.
La porte vers les VPN basés sur l’extranet est un peu plus large. Ceci s’applique si vous entretenez une relation étroite avec une autre partie (fournisseur, partenaire ou client important). Créez un tunnel sécurisé entre le réseau local et le réseau local de l’autre partie. Cela vous permet de collaborer dans des espaces partagés sans exposer votre intranet principal au monde extérieur. Profitez des avantages de l’intégration sans les risques de sécurité d’un accès complet.
Pourquoi l’équipement est important
Bien que les VPN site à site et les VPN d’accès à distance partagent certaines technologies sous-jacentes, leurs objectifs sont différents. Les VPN d’accès à distance nécessitent généralement que les utilisateurs individuels se connectent via un logiciel client sur des ordinateurs portables. Les VPN site à site doivent être transparents pour les utilisateurs finaux.
Idéalement, vous souhaitez éliminer le besoin d’un logiciel client VPN sur chaque ordinateur. Au lieu de cela, un équipement spécial peut gérer le gros du travail. L’appareil est situé en bordure du réseau et crée automatiquement des tunnels. C’est plus propre, plus rapide et moins sujet aux erreurs des utilisateurs.
Comment les données sont cachées à l’intérieur du tunnel
Alors, comment vos données restent-elles en sécurité sur un Internet public chaotique ? Par le tunnel.
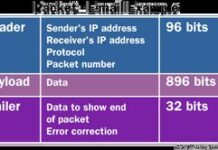
Lorsque vous envoyez un fichier, il est divisé en paquets. Le tunnel enveloppe chaque paquet dans un autre paquet avant de l’envoyer. L’étui protège le contenu du public. Cela garantit la circulation des informations au sein du couloir privé virtuel.
Ce processus de superposition est appelé encapsulation.
Les périphériques situés à chaque extrémité de la connexion (appelés interfaces tunnel) gèrent cet emballage et ce déballage. Votre équipe informatique configure ces interfaces pour utiliser des protocoles de tunneling spécifiques. Également connue sous le nom de protocole d’encapsulation, cette norme définit la manière dont les paquets de données sont regroupés.
Pensez-y comme si vous expédiiez un article délicat. Le fournisseur emballe l’article (protocoles passagers tels que IP) dans des boîtes (protocoles de tunneling). La compagnie maritime met les cartons sur le camion (protocole de transport) et circule sur l’autoroute (internet). Vous recevez le camion, ouvrez la boîte et sortez l’article. La boîte a protégé l’article pendant le transport. Une autoroute n’est qu’un itinéraire.
La plupart des VPN utilisent cette méthode. Cependant, certains services comme ExpressVPN proposent un tunnelage fractionné. Cette fonctionnalité vous donne le contrôle. Vous pouvez choisir quelles applications envoient des données via un tunnel VPN sécurisé et lesquelles utilisent une connexion locale standard à haut débit. Il s’agit d’un compromis utile pour les tâches gourmandes en bande passante qui ne nécessitent pas de chiffrement.
Parle la même langue
Les premiers réseaux informatiques étaient des tribus. Microsoft a utilisé NetBEUI pour Windows. Apple utilise AppleTalk. Ils ne parlaient pas la même langue. Lorsque les réseaux hybrides sont apparus, les systèmes ont dû installer des traducteurs pour combler le fossé.
Internet a changé la donne. Le matériel et les logiciels ont été repensés pour utiliser une pile TCP/IP commune.
Aujourd’hui, presque tous les ordinateurs communiquent via le protocole TCP/IP. Cette pile unique gère tout, de l’adressage à la transmission. C’est pourquoi une machine Windows peut communiquer avec un Mac, qui peut communiquer avec un serveur Linux et qui peut communiquer avec un routeur à Tokyo. La normalisation est l’épine dorsale des connexions mondiales.
L’équipement derrière le rideau
为了使这一切成为可能,您需要网络边缘的特定硬件。
Détails du matériel #VPN : du NAS aux hubs
Techniquement, vous pouvez exécuter un VPN sur un serveur classique. Mais la plupart des entreprises ne le font pas. Ils veulent du matériel spécialement conçu pour ce travail.
Les petites entreprises peuvent tout garder en interne. Ils peuvent également le confier à un prestataire de services aux entreprises. Les grandes entreprises disposant de succursales distribuées choisissent souvent la colocalisation. Cela signifie louer un espace dans une colo conçue pour la rapidité et la disponibilité. Vous obtenez l’infrastructure. Ils sont responsables de l’électricité et de la fibre optique.
Il n’existe pas de norme unique pour la configuration d’un VPN. Lors de la conception d’une extension, vous devez examiner votre pile matérielle.
Infrastructure de base
Tout d’abord, vous avez besoin d’un serveur d’accès réseau (NAS). Il s’agit du produit phare des VPN d’accès à distance. Il le construit et le maintient en vie.
Ensuite, il y a le pare-feu. Cela crée un mur dur entre votre réseau privé et l’Internet public. Vous pouvez le configurer pour bloquer le trafic sur des ports TCP ou UDP spécifiques. C’est essentiel même si vous n’avez pas de VPN. Le trafic Internet malveillant ne se soucie pas de savoir s’il existe un tunnel ou non.
L’authentification, l’autorisation et la comptabilité sont gérées par le serveur AAA.
– Authentification confirme qui vous êtes.
– Autorisation décide de ce à quoi vous pouvez accéder.
– Comptabilité suit ce que vous faites lorsque vous êtes connecté.
L’outil le plus couramment utilisé est RADIUS. Oui, le nom fait référence aux jours de connexion. La réalité est différente. Le serveur RADIUS intégré au VPN gère l’authentification de toutes les connexions via le NAS.
Dédié ou partagé
Ces composants peuvent s’exécuter sur un serveur partagé. Mais il y a aussi des risques. La sécurité en souffre. La fiabilité diminue.
Les petites entreprises peuvent utiliser des pare-feu et le logiciel RADIUS sur du matériel standard pour réduire leurs coûts. Cependant, à mesure que l’entreprise grandissait, les serveurs génériques devenaient un goulot d’étranglement. Vous avez besoin d’optimisation.
Équipement VPN spécialisé
Si vous ne disposez pas de suffisamment de matériel générique, vous pouvez acheter du matériel spécialisé. Ceux-ci sont achetés auprès des principaux fournisseurs de matériel réseau.
- VPN Concentrator : Celui-ci remplace le serveur AAA sur un boitier générique. Il utilise une combinaison de matériel et de logiciels pour établir des tunnels et gérer un nombre massif de connexions simultanées.
- Routeur compatible VPN : un routeur standard qui ajoute un routage spécifique au protocole au trafic VPN.
- Pare-feu compatible VPN : une barrière traditionnelle qui contrôle également les protocoles spécifiques au VPN.
- Client VPN : Un périphérique spécial qui utilise un logiciel d’interface tunnel. Cela réduit la charge sur les ordinateurs individuels. Le logiciel client n’encombre plus chaque point de terminaison.
Nous avons couvert les types et le matériel. Examinons maintenant sous le capot le cryptage et les protocoles qui assurent la sécurité de tout.
Lien sponsorisé : cliquez ici pour en savoir plus sur le matériel VPN et l’installation d’un VPN sur un routeur.
Protocoles de cryptage et de sécurité dans un VPN
Le cryptage est un mécanisme qui convertit les informations lisibles en code illisible. Seul un appareil doté du bon décodeur peut inverser le processus et comprendre à nouveau le message. Vous l’utilisez probablement tous les jours, qu’il s’agisse de verrouiller des fichiers sur votre disque dur ou d’envoyer des e-mails sensibles. Le moteur derrière cela est la clé de cryptage. Il indique à l’ordinateur exactement les opérations mathématiques à effectuer pour brouiller ou déchiffrer les données.
Il existe deux manières principales de procéder. Cryptage à clé symétrique et cryptage à clé publique.
Dans le chiffrement à clé symétrique, toutes les parties partagent la même clé. Une personne utilise cette clé pour verrouiller le message et une autre personne utilise la même clé pour déverrouiller le message. C’est rapide et efficace, mais vous avez d’abord besoin d’un moyen sécurisé pour partager la clé.
Le chiffrement à clé publique est plus complexe, mais résout le problème de distribution. Chaque utilisateur dispose d’une paire de clés. Toute personne souhaitant vous envoyer un message peut utiliser votre clé publique. Votre clé privée est gardée secrète. Vous chiffrez avec votre clé privée et le destinataire déchiffre avec votre clé publique. Attendez une minute, ce n’est pas vrai. Habituellement, l’expéditeur utilise la clé publique du destinataire pour le cryptage et le destinataire utilise sa clé privée pour le déchiffrement. Cela garantit que seul le destinataire prévu peut le lire.
Sécuriser les tunnels avec IPSec
Réseau privé virtuel (VPN) Créez un « tunnel » sécurisé pour vos données. Les données sont cryptées à une extrémité et décryptées à l’autre. Mais une paire de clés ne suffit pas à elle seule pour construire le tunnel lui-même. Nous avons besoin d’un protocole qui définit la manière dont les données sont conditionnées et envoyées.
S’il s’agit d’un VPN site à site (connectant deux bureaux, par exemple), vous verrez généralement Internet Protocol Security (IPSec) ou Generic Routing Encapsulation (GRE).
Le GRE est relativement simple. Il fournit simplement un cadre pour encapsuler différents types de trafic réseau afin qu’il puisse être envoyé sur un réseau IP. Les données elles-mêmes ne sont pas cryptées. Il sait juste comment transporter la charge utile.
IPSec est le gros du poids. Il est largement utilisé pour sécuriser le trafic sur les réseaux IP, y compris sur l’Internet ouvert. Fonctionne entre les routeurs, les pare-feu, les ordinateurs de bureau et les serveurs. IPSec utilise deux sous-protocoles pour assurer la sécurité des paquets de données.
- Charge utile de sécurité encapsulée (ESP) : C’est la bête de somme. La clé symétrique est utilisée pour chiffrer les données réelles (charge utile) à l’intérieur du paquet.
- En-tête d’authentification (AH) : Ceci utilise une fonction de hachage dans l’en-tête du paquet. Cela permet de masquer les métadonnées telles que l’identité de l’expéditeur jusqu’à ce que le colis atteigne sa destination.
IPSec fonctionne selon deux modes. Le Mode transport chiffre les données entre deux appareils spécifiques uniquement. Mode tunnel Chiffre l’intégralité du paquet, y compris l’en-tête. C’est ce qu’utilise un VPN. IPSec ESP et AH sont utilisés ensemble pour créer un tunnel virtuel entre deux réseaux.
Accès à distance et variantes PPP
Un tunnel VPN d’accès à distance (qui vous permet de connecter un ordinateur portable à un réseau d’entreprise) est généralement basé sur le Protocole point à point (PPP). PPP est un élément standard de l’infrastructure Internet. En particulier, les VPN distants utilisent généralement l’un des trois protocoles basés sur PPP :
- L2F (Layer 2 Forwarding) : Ce protocole développé par Cisco utilise des méthodes d’authentification prises en charge par PPP.
- PPTP (Point-to-Point Tunneling Protocol) : Une ancienne norme qui prend en charge le cryptage 40 et 128 bits et l’authentification PPP.
- L2TP (Layer 2 Tunneling Protocol) : Combine les meilleures fonctionnalités de PPTP et L2F. La prise en charge complète d’IPSec en fait un choix fiable pour les connexions distantes et de site à site.
Pourquoi c’est important pour vous
Nous avons couvert les types de VPN et le noyau technique qui les fait fonctionner. La technologie évolue constamment. De nouvelles méthodes de chiffrement et des processeurs plus rapides améliorent les performances du réseau au fil du temps. Cependant, le protocole de tunneling principal n’a pas radicalement changé. Pourquoi? Parce que les normes existantes sont suffisantes pour garantir le bon fonctionnement du commerce mondial.
Mais pour l’utilisateur moyen, le « comment » compte moins que le « pourquoi ».
Les VPN sont-ils illégaux ?
Non. L’utilisation d’un VPN est totalement légale dans la plupart des régions du monde. Les lois locales s’appliquent toujours si vous commettez un crime en utilisant un VPN. Cet outil n’offre pas d’immunité.
Pourquoi les gens les utilisent-ils ?
En plus de la sécurité, un VPN vous permet également de contourner les politiques numériques restrictives. Si votre pays bloque certains sites Web, un VPN peut vous permettre d’acheminer votre connexion via des serveurs situés dans des pays dotés de lois Internet plus libérales. Le trafic est crypté, cachant votre identité et vos habitudes de navigation aux FAI locaux et aux agences de censure.
Qu’est-ce que l’Internet privé ?
Lorsque vous utilisez un service VPN, le trafic est acheminé via un serveur intermédiaire. Cela crée une couche d’anonymat. Les sites Web que vous visitez voient l’adresse IP du serveur VPN, pas votre adresse IP. Cela rend votre connexion plus sécurisée et privée. Vous pouvez également débloquer du contenu géo-restreint, tel que les bibliothèques de streaming de Netflix et BBC iPlayer, qui sont limitées à certaines régions.
Les VPN sont-ils bons ou mauvais ?
Dans l’ensemble c’est bien. Les avantages incluent l’accès à des sites Web restreints, des économies potentielles sur les achats en ligne (les prix peuvent varier selon les régions) et une solide protection des données.
Cependant, il existe également des inconvénients. Les VPN peuvent ralentir votre connexion en raison de la distance entre serveurs et d’une surcharge de chiffrement supplémentaire. Il y a généralement des frais mensuels. De plus, certains services et plateformes de streaming ont développé un logiciel anti-VPN pour bloquer ces connexions.
Pouvez-vous être suivi ?
Pas vraiment. Avec le bon VPN, personne ne peut facilement suivre votre véritable adresse IP ou suivre le trafic de votre site Web. Les données sont masquées par cryptage. Si vous choisissez un fournisseur de services fiable avec une politique stricte de non-journalisation, votre activité restera privée.
La technologie a mûri. Les protocoles sont stables. La question n’est plus de savoir si cela fonctionne, mais si vous souhaitez l’utiliser.