Quando as empresas estão espalhadas por diversas cidades e continentes, manter as equipes sincronizadas torna-se um pesadelo logístico. O compartilhamento de informações confidenciais entre locais requer canais rápidos, seguros e confiáveis. Esta é a proposta de valor central das redes privadas virtuais (VPNs). Mas se você já se perguntou como funcionam as VPNs, a resposta está em como elas preenchem a lacuna entre as necessidades privadas e a infraestrutura pública.
Mecânica do túnel
Na sua forma mais simples, um servidor VPN atua como um gateway. Ele usa uma rede pública (geralmente a Internet aberta) para conectar sites e usuários remotos em uma única entidade unificada. A conexão não é física. É “virtual” e é roteado diretamente de uma rede privada ou de um provedor de serviços terceirizado para um usuário remoto pela Internet.
A mágica acontece na criptografia. Quando os dados são enviados através deste túnel, eles são criptografados. Mesmo que conseguissem interceptar o tráfego na rede pública, tudo o que conseguiriam ver seria algo sem sentido. Eles não podem ler, alterar ou roubar.
Era da linha dedicada
Para entender por que as VPNs são agora a norma, precisamos relembrar como costumavam ser. Há alguns anos, era necessário alugar uma linha alugada para conectar computadores entre escritórios. Tecnologias como ISDN (Rede Digital de Serviços Integrados) fornecem conexão em velocidades como 128 kbps. Esta é uma linha privada alugada à empresa de telecomunicações.
Eles funcionaram. Eles estavam seguros. Mas eles também são muito caros. Os custos aumentam de acordo com a distância. Se você tiver um escritório em Nova York e outro em Londres, o custo de uma linha alugada pode ser astronômico. Essas conexões formam uma rede de longa distância (WAN), mas existem grandes barreiras financeiras à expansão.
Aquisição da Internet
Então a Internet se tornou popular. Os provedores de serviços de Internet (ISPs) começaram a oferecer conexões mais rápidas e confiáveis por uma fração do custo das conexões de linhas alugadas. As empresas não migraram apenas para a Internet; Eles o otimizaram.
A primeira é a intranet. Esta é uma rede interna privada apenas para funcionários. Isso permite que colegas remotos compartilhem suas áreas de trabalho e recursos como se estivessem na mesma sala. No entanto, as intranets têm limitações. Eles ficam no prédio. Ao adicionar servidores VPN a esta infra-estrutura, as empresas podem estender estes recursos de intranet a qualquer pessoa, em qualquer lugar. Os escritórios centrais e filiais remotas passaram subitamente a ter acesso aos mesmos arquivos e aplicativos que suas sedes, sem ter que pagar pela linha privada.
Além da sala de reuniões
As VPNs evoluíram. Não é mais apenas para empresas. Os indivíduos também entenderam. Pessoas que estão preocupadas com a segurança das redes WiFi públicas ou que desejam realizar transações on-line anonimamente assinam um serviço VPN pago ao consumidor.
O mecanismo é semelhante ao modelo de negócios, mas o fluxo de usuários é diferente. Em vez de se conectar aos servidores privados de uma empresa, você se conecta aos servidores do seu provedor VPN para acessar a Internet. vantagem? segurança e privacidade.
Uma VPN protege seu computador, smartphone e outros dispositivos contra hackers e malware, ao mesmo tempo que protege suas informações pessoais e comunicações contra olhares indiscretos.
Com o aumento do crime cibernético, esta proteção já não é uma opção para muitos. Usar uma VPN de consumidor é fácil. Baixe o software. Instale-o. Conecte-se ao servidor. Uma vez ativada, sua identidade online será mascarada. Seu ISP não consegue ver o que você está fazendo. Sua localização está oculta. Seu histórico de navegação é criptografado.
Isto é especialmente útil para viajantes. O WiFi público em aeroportos e hotéis muitas vezes não é seguro. Uma VPN cria um túnel seguro que impede que hackers locais roubem suas informações de login. Também permite ignorar restrições geográficas. Acesse conteúdo de streaming internacional, incluindo sua biblioteca local da Netflix. Em países com censura estrita na Internet, como China e Rússia, alguns serviços VPN podem ajudá-lo a manter o acesso a sites e plataformas sociais bloqueados.
A Analogia da Ilha
Se você quiser visualizar as diferenças entre essas opções de rede, pense em cada rede local (LAN) como uma ilha.
Você mora em uma ilha no meio de um vasto oceano. Existem milhares de outras ilhas no horizonte. Também há vizinhos. Todo o resto é um ponto distante. O meio de transporte comum entre eles é a balsa.
Aqui está o problema. Não há privacidade nas balsas. Todos no barco podem ver o que você está fazendo.
Pense em cada ilha como uma rede local (LAN) privada. O mar é a internet. Viajar de balsa é como conectar-se a um servidor web ou dispositivo em uma rede pública. Você não pode controlar sua infraestrutura. Você não pode controlar seu roteador. Você não pode controlar o fio. Você e todos os outros no barco estão presos.
Essa falta de controle cria um risco de segurança. Conectar duas redes privadas usando um recurso público como a Internet coloca você em risco.
A Solução Ponte:租用线路
让我们改变一下场景。 你的岛屿决定建造一座通往邻近岛屿的桥梁。 这提供了一条更简单、更安全、更直接的旅行路径。
它很贵。 即使岛屿很近,建造和维护这座桥也要花费一大笔钱。 但对可靠、安全连接的需求是如此强烈,以至于您付出了代价。
现在,想象一下您的岛屿想要连接到第三个岛屿。 这个距离很远。 你看看扩建这座桥的成本。 实在是太多了。 你买不起。
这是一条租用线路 。
这座桥与海洋分开存在。 它直接连接岛屿。 公司选择此选项是出于安全性和可靠性的考虑。 他们需要连接远程办公室。 但如果这些办公室相距数千英里,成本就会变得令人望而却步。 距离越远,价格就越高。
A alternativa submarina: VPN
Então, como uma Rede Privada Virtual (VPN) se encaixa nessa analogia?
Imagine que cada ilha possui um minisubmarino. Esses submarinos possuem certas características.
- ** Velocidade. ** Eles são rápidos.
- Portabilidade. Você pode levá-lo para qualquer lugar.
- ** Invisível. ** Você pode se esconder de outros navios e submarinos.
- Confiabilidade. Eles funcionam de forma confiável.
- **Escalabilidade. ** Custa pouco adicionar mais submarinos após a primeira compra.
Com estes submarinos, os ilhéus podem atravessar o oceano a qualquer momento. Eles mantêm privacidade e segurança. Não é visível do tráfego marítimo.
Basicamente, é assim que funciona uma VPN.
Dispositivos remotos na rede podem se comunicar com segurança. Eles usam a Internet como meio de comunicação com sua rede local privada. A conexão é criptografada. Está protegido de olhares indiscretos.
Por que a escalabilidade é importante
As VPNs têm uma grande vantagem sobre as linhas alugadas. É escalabilidade.
Adicione facilmente usuários à sua rede VPN. Conecte usuários em locais diferentes sem instalar novos cabos físicos. A distância não importa. VPN permite que você se conecte a vários locais geográficos ao redor do mundo com um custo adicional mínimo.
Com linhas alugadas, cada nova filial requer uma nova linha física cara. Com uma VPN, você especifica apenas outro endpoint. A infraestrutura permanece a mesma. A estrutura de custos mudou significativamente.
O que me leva à minha próxima pergunta. O que é uma boa VPN? Você deve se concentrar em benefícios e recursos específicos que tornam um túnel criptografado simples uma ferramenta de negócios poderosa.
As Redes Privadas Virtuais (VPNs) existem para criar túneis criptografados e seguros entre redes de infraestrutura pública, como a Internet. Não se trata apenas de ocultar seu endereço IP. Isso é para manter uma conexão confiável para que pessoas de fora não possam ler suas informações. Antes de entrarmos na tecnologia por trás disso, é útil entender por que esses serviços são realmente úteis para empresas e indivíduos.
O que você obtém com uma VPN
Um serviço VPN bem concebido deve oferecer mais do que apenas privacidade. Isto é sobre infraestrutura. Os principais benefícios incluem a capacidade de cobrir múltiplas localizações geográficas sem precisar alugar linhas físicas caras. Melhora a segurança da transmissão de dados. Isto permite que escritórios e funcionários remotos acessem a intranet da empresa como se ela estivesse diretamente conectada à rede local, usando apenas as conexões de Internet existentes. Também tem benefícios práticos. Os funcionários podem economizar em despesas de deslocamento trabalhando em um local de trabalho virtual. Os trabalhadores remotos costumam ser mais produtivos quando têm uma conexão estável.
Nem todas as empresas precisam de todos os recursos. No entanto, as empresas que adotam uma VPN devem cumprir três requisitos não negociáveis.
- Segurança: Os túneis devem proteger os dados que estão sendo transferidos. Mesmo que um intruso estivesse espionando seu tráfego, essa informação deveria ser inútil.
- Confiabilidade: As conexões devem ser consistentes. Usuários e escritórios remotos devem poder se conectar sem problemas, independentemente da carga do servidor. A qualidade do serviço não deve ser reduzida apenas porque o sistema lida com a capacidade máxima.
- Escalabilidade: À medida que sua empresa cresce, sua infraestrutura VPN também cresce. Você não precisa destruir todo o sistema apenas para adicionar um usuário.
Compromissos de privacidade
Os provedores de serviços VPN públicos geralmente são julgados com base em duas métricas: a quantidade de dados de usuários que registram e o número de países nos quais hospedam servidores. A principal promessa de uma VPN é manter a privacidade dos dados do usuário. Você pode contornar as restrições geográficas mascarando sua localização real. Considere um serviço de streaming limitado a um país específico. Uma VPN permite reutilizar conteúdo.
Não existe um padrão único para configurar uma VPN. Esta falta de unidade significa que escolhas devem ser feitas. Você precisa escolher o protocolo apropriado para sua rede, autenticação e segurança. Você precisa entender como esses componentes interagem. Se você estiver construindo seu próprio produto, é sua responsabilidade escolher a combinação certa.
VPN de acesso remoto
O termo “VPN” costuma ser sinônimo de acesso remoto. Este tipo permite que um único dispositivo se conecte a uma rede privada. Este é o carro-chefe do trabalho híbrido moderno.
Como funciona
Quando você se conecta a uma VPN de acesso remoto, seu dispositivo estabelece um link seguro com os servidores do seu provedor de serviços. Este processo envolve vários níveis. Primeiro, o software cliente do dispositivo inicia um handshake com o servidor. Este aperto de mão prova quem você é. Isso cria um túnel criptografado. Todo o tráfego da Internet é roteado através deste túnel. Isso é obtido do endereço IP do servidor VPN, não do seu endereço IP.
Os protocolos são importantes
Nem todos os túneis são criados iguais. O protocolo que você escolhe determina velocidade, segurança e compatibilidade.
- OpenVPN: Um padrão de código aberto. É amplamente suportado e geralmente considerado seguro. Funciona bem na maioria dos dispositivos.
- WireGuard: Novo concorrente. O código é mais simples, portanto há menos erros. Mais rápido que protocolos mais antigos.
- IKEv2/IPsec: Adequado para dispositivos móveis. Ele também lida com mudanças de rede, como a mudança de Wi-Fi para dados de celular.
Escolher o protocolo certo é mais do que um detalhe técnico. Isso afeta sua experiência diária. Protocolos lentos podem tornar a navegação frustrante. Um fraco deixa você exposto.
Por que as empresas prestam atenção
Para as empresas, as VPNs remotas preenchem a lacuna entre escritórios físicos e equipes distribuídas. Isso permite acesso seguro aos recursos internos. servidor de arquivos. banco de dados. Ferramentas internas. Sem uma VPN, é arriscado expor esses sistemas diretamente à Internet. As VPNs adicionam camadas de autenticação e criptografia. Isso mantém os bandidos afastados.
Mas não é uma panacéia. Uma VPN protege sua conexão. Os terminais não são protegidos. Se o seu laptop estiver infectado com malware, uma VPN não impedirá que seus dados sejam roubados. O túnel é seguro. O dispositivo da outra parte não pode.
O usuário
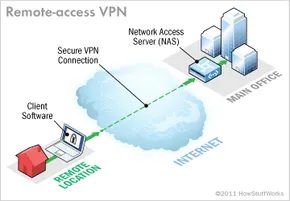
Uma VPN de acesso remoto desempenha uma função simples, mas crítica: permite que usuários individuais acessem uma rede privada de qualquer lugar. Para a pessoa do outro lado, parece que ela está conectada diretamente aos servidores do escritório. Considere uma grande empresa com centenas de representantes de vendas viajando por todo o país. Sem uma VPN de acesso remoto, esses representantes ficariam isolados das ferramentas internas. Com ele, eles têm acesso contínuo a recursos seguros, como se estivessem sentados em suas mesas.
Essa tecnologia também é conhecida como rede dial-up privada virtual (VPDN ). O nome remonta aos primórdios da Internet, quando a conexão exigia discagem para um servidor por meio de uma linha telefônica analógica. Hoje, esse hardware acabou, mas o conceito central permanece o mesmo.
Para fazer isso funcionar, você precisa de dois componentes distintos.
O Gateway: Servidor de Acesso à Rede
A primeira peça da infraestrutura é um servidor de acesso à rede (NAS ). Na gíria da indústria, costuma ser pronunciado “nazz”. Você também pode ouvi-lo chamado de media gateway ou servidor de acesso remoto (RAS ).
Observação: não confunda isso com Network-Attached Storage, que compartilha o mesmo acrônimo, mas armazena arquivos em vez de gerenciar conexões.
Um NAS pode ser uma peça de hardware dedicada ou apenas um dos vários aplicativos de software executados em um servidor compartilhado. É o endpoint ao qual os usuários se conectam na Internet pública. Antes de conceder acesso, o NAS exige credenciais válidas. Ele verifica essas credenciais por meio de seu próprio processo integrado ou consultando um servidor de autenticação separado localizado em outro local da rede.
O cliente: software para o usuário
O segundo requisito é o software cliente. Os funcionários precisam de um aplicativo em seus computadores para estabelecer e manter o túnel para o NAS.
A maioria dos sistemas operacionais modernos vem com clientes VPN integrados, capazes de lidar com conexões de acesso remoto. No entanto, alguns sistemas proprietários exigem que os usuários instalem um aplicativo específico de terceiros. Este software cliente é responsável por duas tarefas pesadas:
- Tunneling : Estabelece um caminho seguro para o NAS, identificado pelo seu endereço de internet.
- Criptografia : gerencia as chaves criptográficas que mantêm o fluxo de dados ilegível para pessoas de fora.
Você pode se aprofundar em como os protocolos de encapsulamento e criptografia realmente funcionam posteriormente nesta visão geral, mas, por enquanto, entenda que o software cliente é a ponte entre o usuário e a rede segura.
Quem gerencia a infraestrutura?
Grandes organizações com departamentos de TI robustos normalmente adquirem, implantam e mantêm sua própria infraestrutura VPN de acesso remoto. Eles têm o conhecimento necessário para lidar com as nuances da implantação e da manutenção contínua.
As pequenas empresas ou aquelas que não possuem pessoal de TI especializado muitas vezes terceirizam essa responsabilidade. Eles contam com um provedor de serviços empresariais (ESP ). Um ESP cuida da configuração do NAS e garante que ele permaneça operacional, permitindo que a empresa se concentre em suas operações principais, em vez de na logística de segurança da rede.
Além dos usuários individuais
VPNs de acesso remoto são excelentes para indivíduos. Eles resolvem o problema do funcionário viajante ou do trabalhador remoto. Mas o que acontece quando uma filial inteira precisa se conectar? Dezenas, ou mesmo centenas, de funcionários podem precisar de acesso simultâneo à rede central.
Uma VPN de acesso remoto não é a solução mais eficiente para conectar escritórios inteiros. Para isso, as empresas recorrem a uma arquitetura diferente.
VPN site a site
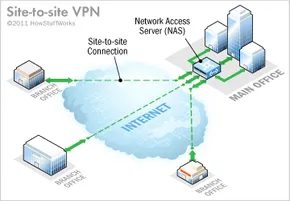
De um site para outro, uma VPN atua como uma ponte digital. Conecte diversos locais fixos através da Internet pública, ampliando efetivamente a rede interna da sua empresa. Em vez de armazenar seus dados em um prédio, você pode acessar seus recursos de uma filial do outro lado do mundo, como se estivesse sentado próximo a um servidor.
Esse arranjo é importante para empresas em crescimento com dezenas de filiais. Não se trata apenas de conveniência. Trata-se de manter uma infraestrutura unificada.
Modelo de intranet e extranet
Existem dois tipos principais de conexões site a site. O tipo que você escolhe depende de com quem você precisa conversar.
VPN baseada em intranet Para uso interno. Se sua empresa possui vários escritórios remotos e você deseja usá-los como uma única rede privada, este é o caminho a seguir. Conecte redes locais (LANs) individuais a redes de longa distância (WANs). resultado? Um ambiente local integrado em locais geograficamente dispersos.
A porta para VPNs baseadas em extranet é um pouco mais ampla. Isto se aplica se você tiver um relacionamento próximo com outra parte (fornecedor, parceiro ou cliente importante). Crie um túnel seguro entre a rede local e a rede local da outra parte. Isso permite que você colabore em espaços compartilhados sem expor sua intranet principal ao mundo exterior. Aproveite os benefícios da integração sem os riscos de segurança do acesso total.
Por que o equipamento é importante
Embora as VPNs site a site e as VPNs de acesso remoto compartilhem alguma tecnologia subjacente, seus objetivos são diferentes. As VPNs de acesso remoto geralmente exigem que usuários individuais façam login por meio de software cliente em laptops. As VPNs site-to-site devem ser transparentes para os usuários finais.
Idealmente, você deseja eliminar a necessidade de software cliente VPN em todos os computadores. Em vez disso, equipamentos especiais podem lidar com o trabalho pesado. O dispositivo está localizado na borda da rede e cria túneis automaticamente. É mais limpo, rápido e menos sujeito a erros do usuário.
Como os dados ficam ocultos dentro do túnel
Então, como seus dados permanecem seguros na caótica Internet pública? Através do túnel.
Quando você envia um arquivo, ele é dividido em pacotes. O túnel envolve cada pacote dentro de outro pacote antes de enviá-lo. O caso protege o conteúdo do público. Isso garante o fluxo de informações dentro do corredor privado virtual.
Este processo de camadas é chamado de encapsulamento.
Dispositivos em cada extremidade da conexão (chamados interfaces de túnel) lidam com esse encapsulamento e desempacotamento. Sua equipe de TI configura essas interfaces para usar protocolos de encapsulamento específicos. Também conhecido como protocolo de encapsulamento, este padrão define como os pacotes de dados são agrupados.
Pense nisso como enviar um item delicado. O fornecedor embala o item (protocolos de passageiros, como IP) em caixas (protocolos de tunelamento). A transportadora coloca as caixas no caminhão (protocolo de transporte) e dirige pela rodovia (internet). Você recebe o caminhão, abre a caixa e retira o item. A caixa protegeu o item durante o transporte. Uma rodovia é apenas uma rota.
A maioria das VPNs usa esse método. No entanto, alguns serviços como o ExpressVPN oferecem tunelamento dividido. Esse recurso coloca você no controle. Você pode escolher quais aplicativos enviam dados por meio de um túnel VPN seguro e quais usam uma conexão local padrão de alta velocidade. Este é um compromisso útil para tarefas que exigem muita largura de banda e que não exigem criptografia.
Fale a mesma língua
As primeiras redes de computadores eram tribos. A Microsoft usou NetBEUI para Windows. A Apple usa AppleTalk. Eles não falavam a mesma língua. Quando surgiram as redes híbridas, os sistemas tiveram que instalar tradutores para preencher a lacuna.
A Internet mudou isso. O hardware e o software foram reprojetados para usar uma pilha TCP/IP comum.
Quase todos os computadores hoje se comunicam usando o protocolo TCP/IP. Essa pilha única cuida de tudo, desde o endereçamento até a transmissão. É por isso que uma máquina Windows pode se comunicar com um Mac, que pode se comunicar com um servidor Linux e que pode se comunicar com um roteador em Tóquio. A padronização é a espinha dorsal das conexões globais.
O equipamento por trás da cortina
为了使这一切成为可能,您需要网络边缘的特定硬件。
Detalhes de hardware #VPN: do NAS aos hubs
Tecnicamente, você pode executar uma VPN em um servidor normal. Mas a maioria das empresas não faz isso. Eles querem hardware feito especificamente para o trabalho.
As pequenas empresas podem manter tudo internamente. Alternativamente, eles podem entregá-lo a um provedor de serviços empresariais. Grandes empresas com filiais distribuídas costumam escolher a co-localização. Isso significa alugar espaço em um espaço construído para oferecer velocidade e tempo de atividade. Você obtém a infraestrutura. Eles são responsáveis pela eletricidade e fibra óptica.
Não existe um padrão único para configuração de VPN. Ao projetar uma extensão, você precisa observar sua pilha de hardware.
Infraestrutura central
Primeiro, você precisa de um Servidor de acesso à rede (NAS). Este é o principal produto para VPNs de acesso remoto. Ele constrói e o mantém vivo.
Depois, há o firewall. Isso cria uma barreira rígida entre sua rede privada e a Internet pública. Você pode configurá-lo para bloquear o tráfego em portas TCP ou UDP específicas. Isto é essencial mesmo se você não tiver uma VPN. O tráfego malicioso da Internet não se importa se existe um túnel ou não.
Autenticação, autorização e contabilidade são gerenciadas pelo servidor AAA.
– Autenticação confirma quem você é.
– Autorização decide o que você pode acessar.
– Contabilidade rastreia o que você faz enquanto está conectado.
A ferramenta mais comumente usada é RADIUS. Sim, o nome refere-se aos dias de conexão discada. A realidade é diferente. O servidor RADIUS integrado na VPN trata da autenticação de todas as conexões através do NAS.
Dedicado vs. Compartilhado
Esses componentes podem ser executados em um servidor compartilhado. Mas também existem riscos. A segurança sofre. A confiabilidade diminui.
As pequenas empresas podem usar firewalls e software RADIUS em hardware comum para economizar custos. No entanto, à medida que a empresa cresce, os servidores genéricos tornam-se um gargalo. Você precisa de otimização.
Equipamento VPN especializado
Se você não tiver equipamento genérico suficiente, poderá comprar hardware especializado. Eles são adquiridos dos principais fornecedores de hardware de rede.
- VPN Concentrator : Substitui o servidor AAA em uma caixa genérica. Ele usa uma combinação de hardware e software para estabelecer túneis e lidar com um grande número de conexões simultâneas.
- Roteador compatível com VPN : um roteador padrão que adiciona roteamento específico de protocolo ao tráfego VPN.
- Firewall habilitado para VPN : uma barreira tradicional que também controla protocolos específicos de VPN.
- Cliente VPN : um dispositivo especial que usa software de interface de túnel. Isso reduz a carga em computadores individuais. O software cliente não sobrecarrega mais todos os endpoints.
Abordamos os tipos e hardware. Agora vamos dar uma olhada nos bastidores da criptografia e dos protocolos que mantêm tudo seguro.
Link patrocinado: Clique aqui para saber mais sobre hardware VPN e como instalar uma VPN em um roteador.
Protocolos de criptografia e segurança em uma VPN
A criptografia é um mecanismo que converte informações legíveis em código ilegível. Somente um dispositivo com o decodificador correto pode reverter o processo e entender a mensagem novamente. Você provavelmente o usa todos os dias, seja para bloquear arquivos no disco rígido ou enviar e-mails confidenciais. O mecanismo por trás disso é a chave de criptografia. Ele informa ao computador exatamente quais operações matemáticas realizar para embaralhar ou desembaralhar os dados.
Existem duas maneiras principais de fazer isso. Criptografia de chave simétrica e criptografia de chave pública.
Na criptografia de chave simétrica, todas as partes compartilham a mesma chave. Uma pessoa usa esta chave para bloquear a mensagem e outra pessoa usa a mesma chave para desbloquear a mensagem. Isso é rápido e eficiente, mas primeiro você precisa de uma maneira segura de compartilhar a chave.
A criptografia de chave pública é mais complexa, mas resolve o problema de distribuição. Cada usuário possui um par de chaves. Qualquer pessoa que queira lhe enviar uma mensagem pode usar sua chave pública. Sua chave privada é mantida em segredo. Você criptografa com sua chave privada e o destinatário descriptografa com sua chave pública. Espere um minuto, isso não está certo. Normalmente, o remetente usa a chave pública do destinatário para criptografar e o destinatário usa sua chave privada para descriptografar. Isso garante que apenas o destinatário pretendido possa lê-lo.
Protegendo túneis com IPSec
Rede Privada Virtual (VPN) Crie um “túnel” seguro para seus dados. Os dados são criptografados em uma extremidade e descriptografados na outra. Mas um par de chaves por si só não é suficiente para construir o túnel em si. Precisamos de um protocolo que defina como os dados são empacotados e enviados.
Se for uma VPN site a site (conectando dois escritórios, por exemplo), você normalmente verá Internet Protocol Security (IPSec) ou Generic Routing Encapsulation (GRE).
O GRE é relativamente simples. Ele simplesmente fornece uma estrutura para encapsular diferentes tipos de tráfego de rede para que possa ser enviado por uma rede IP. Os dados em si não são criptografados. Ele apenas sabe como transportar a carga útil.
IPSec é o levantador de peso. É amplamente utilizado para proteger o tráfego em redes IP, incluindo a Internet aberta. Funciona entre roteadores, firewalls, desktops e servidores. O IPSec usa dois subprotocolos para garantir a segurança dos pacotes de dados.
- Carga útil de segurança encapsulada (ESP): Este é o carro-chefe. A chave simétrica é usada para criptografar os dados reais (carga útil) dentro do pacote.
- Cabeçalho de autenticação (AH): Usa uma função hash no cabeçalho do pacote. Isso ajuda a ocultar metadados, como a identidade do remetente, até que o pacote chegue ao seu destino.
O IPSec funciona em dois modos. Modo de transporte criptografa dados apenas entre dois dispositivos específicos. Modo Túnel Criptografa todo o pacote, incluindo o cabeçalho. Isto é o que uma VPN usa. IPSec ESP e AH são usados juntos para criar um túnel virtual entre duas redes.
Acesso remoto e variantes PPP
Um túnel VPN de acesso remoto (que permite conectar um laptop a uma rede corporativa) geralmente é baseado no Protocolo ponto a ponto (PPP). PPP é uma parte padrão da infraestrutura da Internet. Em particular, as VPNs remotas normalmente usam um dos três protocolos baseados em PPP:
- L2F (Layer 2 Forwarding): Este protocolo desenvolvido pela Cisco usa métodos de autenticação suportados pelo PPP.
- PPTP (protocolo de encapsulamento ponto a ponto): Um padrão mais antigo que suporta criptografia de 40 e 128 bits e autenticação PPP.
- L2TP (Protocolo de túnel de camada 2): Combina os melhores recursos de PPTP e L2F. O suporte total para IPSec torna-o uma escolha confiável para conexões remotas e site a site.
Por que isso é importante para você
Abordamos os tipos de VPNs e o núcleo técnico que as faz funcionar. A tecnologia está em constante desenvolvimento. Novos métodos de criptografia e processadores mais rápidos melhoram o desempenho da rede ao longo do tempo. No entanto, o protocolo principal de tunelamento não mudou drasticamente. Por que? Porque os padrões existentes são suficientes para garantir o bom funcionamento dos negócios globais.
Mas para o usuário médio, o “como” importa menos do que o “por quê”.
As VPNs são ilegais?
Não. Usar uma VPN é totalmente legal na maior parte do mundo. As leis locais ainda se aplicam se você cometer um crime ao usar uma VPN. Esta ferramenta não fornece imunidade.
Por que as pessoas os usam?
Além da segurança, uma VPN também permite contornar políticas digitais restritivas. Se o seu país bloquear determinados sites, uma VPN poderá permitir que você roteie sua conexão através de servidores em países com leis de Internet mais liberais. O tráfego é criptografado, ocultando sua identidade e hábitos de navegação de ISPs locais e agências de censura.
O que é Internet Privada?
Quando você usa um serviço VPN, o tráfego é roteado por meio de um servidor intermediário. Isso cria uma camada de anonimato. Os sites que você visita veem o endereço IP do servidor VPN, não o seu endereço IP. Isso torna sua conexão mais segura e privada. Você também pode desbloquear conteúdo com restrição geográfica, como as bibliotecas de streaming da Netflix e do BBC iPlayer, que são restritas a determinadas regiões.
As VPNs são boas ou ruins?
No geral é bom. Os benefícios incluem acesso a sites restritos, economia potencial em compras on-line (os preços podem variar de acordo com a região) e forte proteção de dados.
No entanto, também existem desvantagens. As VPNs podem tornar sua conexão mais lenta devido à distância entre servidores e à sobrecarga adicional de criptografia. Geralmente há uma taxa mensal. Além disso, alguns serviços e plataformas de streaming desenvolveram software anti-VPN para bloquear essas conexões.
Você pode ser rastreado?
Na verdade. Com a VPN certa, ninguém pode rastrear facilmente o seu endereço IP real ou o tráfego do seu site. Os dados são ocultos com criptografia. Se você escolher um provedor de serviços confiável com uma política rígida de não registro em log, sua atividade permanecerá privada.
A tecnologia amadureceu. Os protocolos são estáveis. A questão não é mais se funciona, mas se você deseja usá-lo.