


Когда офисы компании расположены в разных городах и на разных континентах, поддержание слаженной работы команд превращается в логистический кошмар. Обмен конфиденциальной информацией между локациями требует быстрых, безопасных и надежных каналов. Именно в этом заключается основная ценность виртуальных частных сетей (VPN). Но если вы когда-либо задавались вопросом, как работают VPN, ответ кроется в том, как они преодолевают разрыв между частными потребностями и публичной инфраструктурой.
Механика туннеля
В самом простом виде сервер VPN действует как шлюз. Он использует публичную сеть (обычно открытый Интернет) для подключения удаленных сайтов и пользователей к единому объединенному целому. Соединение не является физическим. Оно «виртуальное» и маршрутизируется напрямую из частной сети или от стороннего провайдера услуг удаленному пользователю через Интернет.
Магия заключается в шифровании. Когда данные отправляются через этот туннель, они шифруются. Даже если злоумышленники смогут перехватить трафик в публичной сети, они увидят лишь бессмысленный набор символов. Они не смогут прочитать его, изменить или украсть.
Эпоха выделенных линий
Чтобы понять, почему VPN стали нормой сегодня, нам нужно вернуться к тому, как все было устроено раньше. Несколько лет назад для соединения компьютеров между офисами приходилось арендовать выделенную линию. Такие технологии, как ISDN (Integrated Services Digital Network — интегрированная цифровая сеть с интеграцией услуг), обеспечивали соединение со скоростью, например, 128 кбит/с. Это была частная линия, арендованная у телекоммуникационной компании.
Они работали. Они были безопасны. Но они также были очень дорогими. Стоимость возрастала в зависимости от расстояния. Если у вас есть один офис в Нью-Йорке и один в Лондоне, стоимость выделенной линии может быть астрономической. Эти соединения образуют глобальную сеть (WAN), но существуют высокие финансовые барьеры для расширения.
Завоевание Интернета
Затем Интернет стал популярным. Провайдеры Интернет-услуг (ISP) начали предлагать более быстрые и надежные соединения за долю стоимости выделенных линий. Бизнесы не просто перешли на Интернет; они оптимизировали его использование.
Первым шагом стала интрасеть. Это частная внутренняя сеть, доступная только сотрудникам. Это позволяет удаленным коллегам обмениваться рабочими столами и ресурсами так, как если бы они находились в одной комнате. Однако у интрасетей есть ограничения. Они остаются в пределах здания. Добавляя серверы VPN поверх этой инфраструктуры, компании могут расширить доступ к ресурсам интрасети для любого человека в любом месте. Домашние офисы и удаленные филиалы внезапно получили доступ к тем же файлам и приложениям, что и штаб-квартира, без необходимости оплачивать частные линии.
За пределами переговорной
VPN эволюционировали. Они больше не используются только бизнесом. Частные лица также оценили их преимущества. Люди, обеспокоенные безопасностью публичных сетей WiFi или желающие анонимно совершать онлайн-транзакции, подписываются на платные потребительские VPN-сервисы.
Механизм аналогичен корпоративной модели, но пользовательский поток отличается. Вместо подключения к частным серверам компании вы подключаетесь к серверам вашего VPN-провайдера для доступа в Интернет. Преимущество? Безопасность и конфиденциальность.
VPN защищает ваш компьютер, смартфон и другие устройства от хакеров и вредоносного ПО, а также защищает вашу личную информацию и коммуникации от посторонних глаз.
В условиях роста киберпреступности эта защита стала необходимостью для многих. Пользоваться потребительским VPN легко. Скачайте программное обеспечение. Установите его. Подключитесь к серверу. После активации ваша онлайн-идентичность будет скрыта. Ваш провайдер Интернета не сможет видеть, что вы делаете. Ваше местоположение будет скрыто. История вашего браузера будет зашифрована.
Это особенно полезно для путешественников. Публичный WiFi в аэропортах и отелях часто бывает незащищенным. VPN создает безопасный туннель, который предотвращает кражу ваших учетных данных локальными хакерами. Он также позволяет обходить географические ограничения. Получайте доступ к международному потоковому контенту, включая вашу локальную библиотеку Netflix. В странах со строгим интернет-цензурой, таких как Китай и Россия, некоторые VPN-сервисы могут помочь вам сохранить доступ к заблокированным веб-сайтам и социальным платформам.
Аналогия с островом
Если вы хотите визуализировать различия между этими вариантами сетей, представьте каждую локальную сеть (LAN) как остров.

Вы живете на острове посреди бескрайнего океана. На горизонте видны тысячи других островов. Есть и соседи. Все остальное находится в далекой дали. Общим средством транспорта между ними является паром.
Вот в чем проблема. На паромах нет приватности. Все люди на судне видят, чем вы занимаетесь.
Представьте, что каждый остров — это частная локальная сеть (LAN). Море — это интернет. Поездка на пароле аналогична подключению к веб-серверу или устройству через общедоступную сеть. Вы не можете контролировать свою инфраструктуру. Вы не можете контролировать свой маршрутизатор. Вы не можете контролировать кабель. Вы и все остальные на лодке оказались в ловушке.
Эта потеря контроля создает риск для безопасности. Подключение двух частных сетей с использованием общедоступного ресурса, такого как Интернет, подвергает вас риску.
Решение в виде моста: аренда каналов связи
Давайте изменим сценарий. Ваш остров решает построить мост к соседнему острову. Это обеспечивает более простой, безопасный и прямой путь для путешествий.
Это дорого. Даже если острова находятся близко друг к другу, строительство и обслуживание такого моста обходится в крупную сумму. Однако потребность в надежном и безопасном соединении настолько велика, что вы готовы заплатить эту цену.
Теперь представьте, что ваш остров хочет подключиться к третьему острову. Это очень далеко. Вы оцениваете стоимость расширения этого моста. Она просто запредельная. Вы не можете себе этого позволить.
Это и есть аренда канала связи.
Этот мост существует отдельно от моря. Он напрямую соединяет острова. Компании выбирают этот вариант из соображений безопасности и надежности. Им необходимо соединять удаленные офисы. Но если эти офисы находятся на расстоянии в тысячи миль, стоимость становится неподъемной. Чем дальше расстояние, тем выше цена.
Альтернатива в виде подводной лодки: VPN
Так как же виртуальная частная сеть (VPN) вписывается в эту аналогию?
Представьте, что у каждого острова есть мини-подводная лодка. У этих подводных лодок есть определенные характеристики.
- Скорость. Они быстрые.
- Мобильность. Вы можете брать их с собой куда угодно.
- Невидимость. Вы можете скрываться от других кораблей и подводных лодок.
- Надежность. Они работают безотказно.
- Масштабируемость. Добавление новых подводных лодок после первой покупки обходится недорого.
С помощью этих подводных лодок островитяне могут пересекать океан в любое время. Они сохраняют приватность и безопасность. Они невидимы для морского трафика.
По сути, так и работает VPN.
Удаленные устройства в сети могут безопасно обмениваться данными. Они используют Интернет как средство связи со своей частной локальной сетью. Соединение зашифровано. Оно защищено от посторонних глаз.
Почему важна масштабируемость
У VPN есть одно большое преимущество перед арендованными каналами связи. Это масштабируемость.
Легко добавлять пользователей в свою VPN-сеть. Подключайте пользователей в разных местах без прокладки новых физических кабелей. Расстояние не имеет значения. VPN позволяет подключаться к нескольким географическим точкам по всему миру при минимальных дополнительных затратах.
При аренде каналов каждый новый филиал требует прокладки новой дорогой физической линии. В случае с VPN вы просто указываете еще одну конечную точку. Инфраструктура остается прежней. Структура затрат меняется кардинально.
Это подводит меня к следующему вопросу. Какой VPN является хорошим? Вам следует сосредоточиться на конкретных преимуществах и функциях, которые превращают простой зашифрованный туннель в мощный бизнес-инструмент.
Виртуальные частные сети (VPN) предназначены для создания защищенных зашифрованных туннелей между сетями на базе публичной инфраструктуры, такой как Интернет. Речь идет не только о сокрытии вашего IP-адреса. Главная цель — поддерживать доверенное соединение, чтобы посторонние не могли читать вашу информацию. Прежде чем погружаться в технологии, лежащие в их основе, полезно понять, почему эти услуги действительно полезны для бизнеса и частных лиц.
Что вы получаете от VPN
Хорошо спроектированный сервис VPN должен предлагать больше, чем просто конфиденциальность. Речь идет об инфраструктуре. Ключевые преимущества включают возможность охватывать несколько географических локаций без необходимости арендовать дорогие физические линии. Повышается безопасность передачи данных. Это позволяет удаленным офисам и сотрудникам получать доступ к внутренней сети компании (интранету) так, как если бы они были напрямую подключены к локальной сети, используя только свои существующие интернет-соединения. Это также имеет практические преимущества. Сотрудники могут экономить на расходах на поездки, работая из виртуального офиса. Удаленные работники часто более продуктивны, когда у них есть стабильное соединение.
Не всем бизнесу нужны все функции. Однако компании, внедряющие VPN, должны соответствовать трем незыблемым требованиям.
- Безопасность: Туннели должны защищать передаваемые данные. Даже если злоумышленник прослушивает ваш трафик, эта информация должна быть бесполезной.
- Надежность: Соединения должны быть стабильными. Удаленные пользователи и офисы должны иметь возможность подключаться без задержек, независимо от нагрузки на серверы. Качество услуги не должно снижаться просто потому, что система обрабатывает максимальную пропускную способность.
- Масштабируемость: По мере роста вашего бизнеса растет и инфраструктура VPN. Вам не нужно разрушать всю систему, чтобы добавить одного пользователя.
Компромиссы в области конфиденциальности
Публичные провайдеры VPN обычно оцениваются по двум показателям: количеству данных пользователей, которые они логируют, и количеству стран, в которых они размещают свои серверы. Главное обещание VPN — сохранение конфиденциальности данных пользователей. Вы можете обойти географические ограничения, маскируя свое реальное местоположение. Рассмотрим сервис потокового вещания, ограниченный конкретной страной. VPN позволяет получить доступ к такому контенту.
Не существует единого стандарта настройки VPN. Это отсутствие единства означает, что приходится делать выбор. Вам необходимо выбрать подходящий протокол для вашей сети, а также методы аутентификации и безопасности. Вы должны понимать, как взаимодействуют эти компоненты. Если вы создаете собственное решение, выбор правильной комбинации лежит на вашей ответственности.
Удаленный доступ через VPN
Термин «VPN» часто является синонимом удаленного доступа. Этот тип позволяет одному устройству подключаться к частной сети. Это основная рабочая лошадка современного гибридного формата работы.
Как это работает
При подключении к VPN для удаленного доступа ваше устройство устанавливает безопасную связь с серверами вашего провайдера. Этот процесс включает несколько уровней. Сначала клиентское программное обеспечение устройства начинает рукопожатие (handshake) с сервером. Это рукопожатие подтверждает вашу личность. Затем создается зашифрованный туннель. Весь интернет-трафик маршрутизируется через этот туннель. В этом случае используется IP-адрес сервера VPN, а не ваш личный IP-адрес.
Протоколы имеют значение
Не все туннели созданы равными. Выбранный вами протокол определяет скорость, безопасность и совместимость.
- OpenVPN: Стандарт с открытым исходным кодом. Широко поддерживается и обычно считается безопасным. Хорошо работает на большинстве устройств.
- WireGuard: Новый конкурент. Код проще, поэтому в нем меньше ошибок. Работает быстрее, чем более старые протоколы.
- IKEv2/IPsec: Подходит для мобильных устройств. Он также изящно обрабатывает изменения сети, например, переключение с Wi-Fi на мобильные данные.
Выбор правильного протокола — это не просто техническая деталь. Он влияет на ваш повседневный опыт. Медленные протоколы могут вызывать раздражение при просмотре веб-страниц. Слабый протокол оставляет вас уязвимыми.
Почему компании обращают на это внимание
Для бизнеса удаленные VPN-сети стирают грань между физическими офисами и распределенными командами. Это обеспечивает безопасный доступ к внутренним ресурсам: файловым серверам, базам данных, внутренним инструментам. Без VPN прямое раскрытие этих систем в Интернет опасно. VPN добавляют слои аутентификации и шифрования. Они не пускают злоумышленников.
Но это не панацея. VPN защищает ваше соединение. Конечные устройства не защищены. Если ваш ноутбук заражен вредоносным ПО, VPN не помешает краже ваших данных. Туннель безопасен. Устройство другой стороны может быть небезопасным.
Пользователь
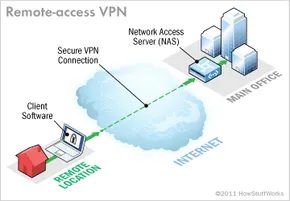

Удаленный VPN (VPN для удаленного доступа) выполняет простую, но критически важную функцию: он позволяет отдельным пользователям подключаться к частной сети из любой точки мира. Для человека, находящегося на другом конце соединения, это ощущается так, будто он напрямую подключен к серверам офиса. Рассмотрим крупную корпорацию, у которой есть сотни торговых представителей, разъезжающих по стране. Без удаленного VPN эти представители были бы изолированы от внутренних инструментов. С ним они получают беспрепятственный доступ к защищенным ресурсам, словно сидят за своими рабочими столами.
Эта технология также известна как виртуальная частная сеть dial-up (VPDN ). Название отсылает к ранним дням интернета, когда для подключения требовалось набирать номер сервера через аналоговую телефонную линию. Сегодня это оборудование ушло в прошлое, но основная концепция осталась прежней.
Чтобы это работало, необходимы два различных компонента.
Шлюз: Сервер сетевого доступа
Первым элементом инфраструктуры является сервер сетевого доступа (NAS ). В профессиональном сленге его часто произносят как «назз». Вы также можете услышать, что его называют медиа-шлюзом или сервером удаленного доступа (RAS ).
Примечание: Не путайте это с сетевым хранилищем данных (Network-Attached Storage), которое использует ту же аббревиатуру, но предназначено для хранения файлов, а не для управления подключениями.
NAS может быть выделенным аппаратным устройством или одной из нескольких программных приложений, работающих на общем сервере. Это конечная точка, к которой пользователи подключаются из публичного интернета. Перед предоставлением доступа NAS требует действительные учетные данные. Он проверяет эти данные либо с помощью встроенного механизма, либо путем запроса к отдельному серверу аутентификации, расположенному в другом месте сети.
Клиент: Программное обеспечение на стороне пользователя
Второе требование — клиентское программное обеспечение. Сотрудникам необходимо приложение на своих компьютерах для установки и поддержания туннеля к NAS.
Большинство современных операционных систем поставляются со встроенными VPN-клиентами, способными обрабатывать подключения удаленного доступа. Однако некоторые проприетарные системы требуют, чтобы пользователи устанавливали конкретное стороннее приложение. Это клиентское программное обеспечение выполняет две основные задачи:
- Туннелирование : оно устанавливает безопасный путь к NAS, идентифицируемому по его интернет-адресу.
- Шифрование : оно управляет криптографическими ключами, которые делают поток данных нечитаемым для посторонних.
Вы можете глубже изучить то, как именно работают протоколы туннелирования и шифрования, позже в этом обзоре, но пока важно понимать, что клиентское программное обеспечение является мостом между пользователем и защищенной сетью.
Кто управляет инфраструктурой?
Крупные организации с мощными ИТ-отделами обычно покупают, развертывают и обслуживают собственную инфраструктуру удаленного VPN. У них есть экспертиза для решения нюансов развертывания и текущего обслуживания.
Малые предприятия или компании без специализированного ИТ-персонала часто передают эти обязанности на аутсорсинг. Они полагаются на корпоративного провайдера услуг (ESP ). ESP берет на себя настройку NAS и обеспечивает его работоспособность, позволяя бизнесу сосредоточиться на своей основной деятельности, а не на логистике сетевой безопасности.
За пределами отдельных пользователей
Удаленные VPN отлично подходят для отдельных пользователей. Они решают проблему сотрудника в командировке или удаленного работника. Но что происходит, когда нужно подключить целый филиальный офис? Десятки или даже сотни сотрудников могут нуждаться в одновременном доступе к центральной сети.
Удаленный VPN не является самым эффективным решением для подключения целых офисов. Для этого бизнес обращается к другой архитектуре.
VPN «точка-сайт»
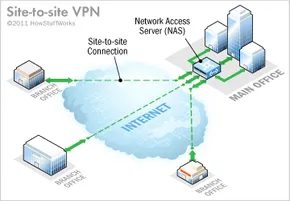
From one site to another, a VPN acts as a digital bridge. Connect several fixed locations via the public Internet, effectively expanding your company’s internal network. Instead of storing your data in one building, you can access your resources from a branch office on the other side of the world as if you were sitting next to a server.
This arrangement is important for growing companies with dozens of branches. It’s not just about convenience. It’s about maintaining a unified infrastructure.
Intranet and Extranet model
There are two main types of site-to-site connections. The type you choose depends on who you need to talk to.
Intranet based VPN For internal use. If your company has multiple remote offices and you want to use them as a single private network, this is the way to go. Connect individual local area networks (LANs) to wide area networks (WANs). result? A seamless on-premises environment across geographically dispersed sites.
The door to extranet-based VPNs is a bit wider. This applies if you have a close relationship with another party (supplier, partner or major customer). Create a secure tunnel between the local network and the other party’s local network. This allows you to collaborate in shared spaces without exposing your core intranet to the outside world. Enjoy the benefits of integration without the security risks of full access.
Why equipment matters
Although site-to-site VPNs and remote access VPNs share some underlying technology, their goals are different. Remote access VPNs usually require individual users to log in via client software on laptops. Site-to-site VPNs must be transparent to end users.
Ideally, you want to eliminate the need for VPN client software on every computer. Instead, special equipment can handle the heavy lifting. The device is located at the edge of the network and automatically creates tunnels. It’s cleaner, faster, and less prone to user error.
How data is hidden inside the tunnel
So how does your data stay safe on the chaotic public internet? Through the tunnel.
When you send a file, it is split into packets. The tunnel wraps each packet inside another packet before sending it. The case protects the contents from the public. This ensures the flow of information within the virtual private corridor.
This layering process is called encapsulation.
Devices at either end of the connection (called tunnel interfaces) handle this wrapping and unwrapping. Your IT team configures these interfaces to use specific tunneling protocols. Also known as an encapsulation protocol, this standard defines how data packets are bundled.
Think of it like shipping a delicate item. The vendor packs the item (passenger protocols such as IP) into boxes (tunneling protocols). The shipping company puts the boxes on the truck (transport protocol) and drives the highway (internet). You receive the truck, open the box and take out the item. The box protected the item during transport. A highway is just a route.
Most VPNs use this method. However, some services like ExpressVPN offer split tunneling. This feature puts you in control. You can choose which apps send data through a secure VPN tunnel and which use a standard, high-speed local connection. This is a useful compromise for bandwidth-intensive tasks that do not require encryption.
Speak the same language
Early computer networks were tribes. Microsoft used NetBEUI for Windows. Apple uses AppleTalk. They didn’t speak the same language. When hybrid networks emerged, systems had to install translators to bridge the gap.
The Internet has changed that. Hardware and software have been redesigned to use a common TCP/IP stack.
Almost all computers today communicate using the TCP/IP protocol. This single stack handles everything from addressing to transmission. It’s why a Windows machine can talk to a Mac, which can talk to a Linux server, and which can talk to a router in Tokyo. Standardization is the backbone of global connections.
The Gear Behind the Curtain
为了使这一切成为可能,您需要网络边缘的特定硬件。
Технически вы можете запустить VPN на обычном сервере. Однако большинство компаний так не поступают. Они предпочитают оборудование, специально предназначенное для этой задачи.
Малый бизнес может обслуживать всю инфраструктуру самостоятельно. В качестве альтернативы они могут передать эти задачи провайдеру бизнес-услуг. Крупные компании с распределенными филиалами часто выбирают размещение в центре обработки данных (colocation). Это означает аренду места в специализированном дата-центре, ориентированном на высокую скорость и бесперебойную работу. Вы получаете инфраструктуру, а провайдер отвечает за электроснабжение и оптоволоконные линии связи.
Не существует единого стандарта для настройки VPN. При проектировании расширения сети необходимо учитывать ваш стек оборудования.
Базовая инфраструктура
Сначала вам нужен сетевой сервер доступа (NAS). Это ключевое устройство для VPN удаленного доступа. Оно создает туннели и поддерживает их работу.
Далее идет брандмауэр (firewall). Он создает надежную границу между вашей частной сетью и публичным Интернетом. Его можно настроить на блокировку трафика по определенным портам TCP или UDP. Это необходимо даже в том случае, если у вас нет VPN. Вредоносный трафик из Интернета не обращает внимания на наличие или отсутствие туннеля.
Аутентификация, авторизация и учет (AAA) обеспечиваются AAA-сервером :
— Аутентификация подтверждает вашу личность.
— Авторизация определяет, к каким ресурсам вам разрешен доступ.
— Учет фиксирует ваши действия в период сеанса подключения.
Наиболее часто используемым инструментом является RADIUS. Да, это название отсылает к временам dial-up-подключений. Однако реальность изменилась. Сервер RADIUS, интегрированный в VPN, обрабатывает аутентификацию всех подключений через NAS.
Выделенное vs. общее оборудование
Эти компоненты могут работать на общем сервере. Однако здесь есть свои риски. Страдает безопасность, снижается надежность.
Малый бизнес может использовать брандмауэры и программное обеспечение RADIUS на стандартном (commodity) оборудовании для экономии средств. Однако по мере роста компании обычные серверы становятся узким местом. Требуется оптимизация.
Специализированное оборудование для VPN
Если у вас недостаточно стандартного оборудования, вы можете приобрести специализированное. Его закупают у крупных поставщиков сетевого оборудования.
- Концентратор VPN (VPN Concentrator) : заменяет AAA-сервер на стандартном устройстве. Он использует комбинацию аппаратных и программных средств для создания туннелей и обработки огромного количества одновременных подключений.
- Маршрутизатор с поддержкой VPN : стандартный маршрутизатор, добавляющий специфичную для протоколов маршрутизацию трафика VPN.
- Брандмауэр с поддержкой VPN : традиционная защита, которая также управляет протоколами, специфичными для VPN.
- Клиент VPN : специальное устройство, использующее программное обеспечение туннельного интерфейса. Это снижает нагрузку на отдельные компьютеры. Программное обеспечение клиента больше не засоряет каждое конечное устройство.
Мы рассмотрели типы оборудования. Теперь давайте заглянем «под капот» и посмотрим на шифрование и протоколы, которые обеспечивают безопасность всей системы.
Спонсируемая ссылка: Нажмите здесь, чтобы узнать больше об оборудовании для VPN и установке VPN на маршрутизатор.
Шифрование и протоколы безопасности в VPN
Шифрование — это механизм, преобразующий читаемую информацию в нечитаемый код. Только устройство с правильным декодером может обратить этот процесс и снова понять сообщение. Вероятно, вы используете его каждый день, будь то блокировка файлов на жестком диске или отправка конфиденциальных электронных писем. Двигателем этого процесса является ключ шифрования. Он указывает компьютеру, какие именно математические операции необходимо выполнить для запутывания или расшифровки данных.
Существует два основных способа сделать это: симметричное шифрование ключей и асимметричное (публичное) шифрование.
При симметричном шифровании все стороны используют один и тот же ключ. Один человек использует этот ключ для шифрования сообщения, а другой — для его расшифровки. Это быстро и эффективно, но вам нужен безопасный способ сначала передать ключ.
Публичное шифрование более сложно, но решает проблему распределения ключей. У каждого пользователя есть пара ключей. Любой, кто хочет отправить вам сообщение, может использовать ваш открытый ключ. Ваш закрытый ключ хранится в секрете. Вы шифруете своим закрытым ключом, а получатель расшифровывает своим открытым ключом. Подождите, это не совсем так. Обычно отправитель использует открытый ключ получателя для шифрования, а получатель использует свой закрытый ключ для расшифровки. Это гарантирует, что только предполагаемый получатель сможет прочитать сообщение.
Защита туннелей с помощью IPSec
Виртуальная частная сеть (VPN) создает безопасный «туннель» для ваших данных. Данные шифруются на одном конце и расшифровываются на другом. Но одной пары ключей недостаточно для создания самого туннеля. Нам нужен протокол, который определяет, как данные упаковываются и отправляются.
Если это туннель «сайт-сайт» (например, соединение двух офисов), вы обычно увидите Internet Protocol Security (IPSec) или Generic Routing Encapsulation (GRE).
GRE относительно прост. Он просто предоставляет каркас для инкапсуляции различных типов сетевого трафика, чтобы его можно было отправить по сети IP. Сами данные не шифруются. Он просто знает, как переносить полезную нагрузку.
IPSec — это «тяжеловес». Он широко используется для защиты трафика в сетях IP, включая открытый Интернет. Работает между маршрутизаторами, брандмауэрами, настольными компьютерами и серверами. IPSec использует два подпротокола для обеспечения безопасности пакетов данных.
- Encapsulated Security Payload (ESP): Это основная рабочая лошадка. Симметричный ключ используется для шифрования самих данных (полезной нагрузки) внутри пакета.
- Authentication Header (AH): Использует хэш-функцию в заголовке пакета. Это помогает скрыть метаданные, такие как личность отправителя, до тех пор, пока пакет не достигнет места назначения.
IPSec работает в двух режимах. Режим транспорта (Transport mode) шифрует данные только между двумя конкретными устройствами. Туннельный режим (Tunnel Mode) шифрует весь пакет, включая заголовок. Именно это использует VPN. IPSec ESP и AH используются вместе для создания виртуального туннеля между двумя сетями.
Удаленный доступ и варианты PPP
Туннель VPN для удаленного доступа (который позволяет подключать ноутбук к корпоративной сети) обычно основан на Point-to-Point Protocol (PPP). PPP является стандартной частью инфраструктуры Интернета. В частности, удаленные VPN обычно используют один из трех протоколов на базе PPP:
- L2F (Layer 2 Forwarding): Этот протокол, разработанный Cisco, использует методы аутентификации, поддерживаемые PPP.
- PPTP (Point-to-Point Tunneling Protocol): Более старый стандарт, поддерживающий шифрование 40 и 128 бит и аутентификацию PPP.
- L2TP (Layer 2 Tunneling Protocol): Объединяет лучшие функции PPTP и L2F. Полная поддержка IPSec делает его надежным выбором для удаленных соединений и соединений «сайт-сайт».
Почему это важно для вас
Мы рассмотрели типы VPN и техническую основу, которая обеспечивает их работу. Технологии постоянно развиваются. Новые методы шифрования и более быстрые процессоры со временем улучшают производительность сети. Однако основной протокол туннелирования не изменился кардинально. Почему? Потому что существующие стандарты достаточны для обеспечения успешной работы глобального бизнеса.
Но для обычного пользователя «как» менее важно, чем «зачем».
Являются ли VPN незаконными?
Нет. Использование VPN полностью законно в большинстве стран мира. Если вы совершаете преступление, используя VPN, по-прежнему действуют местные законы. Этот инструмент не предоставляет иммунитета.
Зачем люди их используют?
Помимо безопасности, VPN также позволяет обходить ограничительные цифровые политики. Если ваша страна блокирует определенные веб-сайты, VPN может позволить вам направить ваше соединение через серверы в странах с более либеральными законами об Интернете. Трафик шифруется, скрывая вашу личность и историю просмотров от местных интернет-провайдеров и органов цензуры.
Что такое частная сеть?
Когда вы используете сервис VPN, трафик маршрутизируется через промежуточный сервер. Это создает уровень анонимности. Веб-сайты, которые вы посещаете, видят IP-адрес сервера VPN, а не ваш IP-адрес. Это делает ваше соединение более безопасным и приватным. Вы также можете разблокировать контент, ограниченный географически, такой как библиотеки потокового вещания Netflix и BBC iPlayer, доступные только в определенных регионах.
Хороши ли VPN или плохи?
В целом, они хороши. Преимущества включают доступ к ограниченным веб-сайтам, потенциальную экономию при онлайн-покупках (цены могут варьироваться в зависимости от региона) и надежную защиту данных.
Однако есть и недостатки. VPN могут замедлять ваше соединение из-за расстояния между серверами и дополнительных накладных расходов на шифрование. Обычно требуется ежемесячная плата. Кроме того, некоторые сервисы потокового вещания и платформы разработали программное обеспечение для борьбы с VPN, чтобы блокировать эти соединения.
Можете ли вы быть отслежены?
Не совсем. С правильным VPN никто не может легко отследить ваш реальный IP-адрес или отслеживать ваш веб-трафик. Данные скрыты с помощью шифрования. Если вы выберете надежного поставщика услуг со строгой политикой отсутствия ведения журналов (no-logging policy), ваша активность останется конфиденциальной.
Технология созрела. Протоколы стабильны. Вопрос уже не в том, работает ли это, а в том, хотите ли вы этим пользоваться.


